
Kaum eine Branche verwaltet so viele vertrauliche Informationen auf so engem Raum wie eine Anwaltskanzlei: Vertragsentwürfe, Gesundheitsdaten aus Personenschadenfällen, Unternehmensinterna aus Transaktionen, Strafakten. Für Angreifer ist das ein wertvoller Fundus. Für die Kanzlei steht bei einem Vorfall nicht nur der Betrieb auf dem Spiel, sondern das Vertrauen der Mandanten und unter Umständen die berufsrechtliche und strafrechtliche Verantwortung.
Dieser Beitrag zeigt, was IT Sicherheit für Rechtsanwälte konkret bedeutet: welche Pflichten aus Berufsrecht, Strafrecht und Datenschutz folgen, welche Angriffe Kanzleien besonders treffen und welche Maßnahmen auch kleine Kanzleien mit überschaubarem Aufwand umsetzen können.
Warum Kanzleien ein lohnendes Ziel sind
Kanzleien vereinen drei Eigenschaften, die Angreifer schätzen. Sie besitzen hochsensible Daten, die sich für Erpressung eignen. Sie führen Treuhand- und Anderkonten, über die Geld fließt, das sich umleiten lässt. Und sie sind oft klein organisiert, ohne eigene IT-Abteilung, mit einem externen Dienstleister, der nicht rund um die Uhr hinschaut.
Die Folgen eines Angriffs sind für Kanzleien besonders schwer:
- Fristen: Fällt die IT aus, drohen versäumte Fristen mit Haftungsfolgen. Nach § 130d ZPO müssen Schriftsätze elektronisch eingereicht werden, die Ersatzeinreichung auf Papier ist nur bei vorübergehender technischer Unmöglichkeit zulässig und muss glaubhaft gemacht werden.
- Vertraulichkeit: Werden Mandantendaten veröffentlicht, ist der Schaden für die Mandanten oft irreparabel und für die Kanzlei existenzbedrohend.
- Zahlungsbetrug: Täter, die das Postfach mitlesen, können Mandanten oder Gegenseite gefälschte Kontodaten schicken.
- Reputation: Eine Kanzlei lebt von Vertrauen. Ein öffentlich gewordener Vorfall wiegt schwerer als in vielen anderen Branchen.
Rechtliche Pflichten: Was Kanzleien erfüllen müssen
Verschwiegenheit nach BRAO
Rechtsanwälte sind nach § 43a Abs. 2 BRAO zur Verschwiegenheit verpflichtet. Diese Pflicht endet nicht beim gesprochenen Wort. Sie umfasst auch den Schutz digital gespeicherter Mandatsinformationen vor unbefugtem Zugriff. Die Berufsordnung der Rechtsanwälte konkretisiert diese Pflichten.
Schutz von Berufsgeheimnissen nach § 203 StGB
Wer als Rechtsanwalt unbefugt ein fremdes Geheimnis offenbart, macht sich nach § 203 StGB strafbar. Das Gesetz erlaubt es ausdrücklich, Dienstleistern wie IT-Firmen Zugang zu gewähren, soweit das für deren Tätigkeit erforderlich ist. Dafür gelten aber Bedingungen.
IT-Dienstleister nach § 43e BRAO
Für die Zusammenarbeit mit IT-Dienstleistern, Cloud-Anbietern oder Fernwartung regelt § 43e BRAO klare Anforderungen:
- Der Dienstleister ist sorgfältig auszuwählen.
- Der Vertrag bedarf der Textform und muss den Dienstleister unter Hinweis auf die strafrechtlichen Folgen zur Verschwiegenheit verpflichten.
- Der Dienstleister darf nur so viel erfahren, wie für seine Leistung erforderlich ist.
- Es muss geregelt sein, ob er weitere Personen einsetzen darf. Diese sind ebenfalls in Textform zur Verschwiegenheit zu verpflichten.
- Bei Leistungen im Ausland, etwa Cloud-Rechenzentren, dürfen Geheimnisse nur offengelegt werden, wenn der dortige Schutz mit dem inländischen vergleichbar ist.
- Werden die Vorgaben nicht eingehalten, ist die Zusammenarbeit unverzüglich zu beenden.
Prüfen Sie deshalb alle Verträge mit IT-Dienstleistern, Softwareanbietern und Cloud-Diensten auf diese Punkte. Bei vielen Kanzleien fehlt mindestens eine schriftliche Verschwiegenheitsverpflichtung.
Datenschutz nach DSGVO
Als Verantwortliche müssen Kanzleien nach Art. 32 DSGVO angemessene technische und organisatorische Maßnahmen zum Schutz personenbezogener Daten ergreifen und deren Wirksamkeit regelmäßig überprüfen. Bei einer Datenschutzverletzung gilt die Meldepflicht an die Aufsichtsbehörde binnen 72 Stunden. Details dazu im Beitrag Meldepflicht bei Cyberangriff.
Gilt NIS2 für Kanzleien?
Rechtsdienstleistungen gehören nicht zu den Sektoren, die das BSI-Gesetz für NIS2 aufzählt. Die meisten Kanzleien fallen deshalb nicht unter die NIS2-Pflichten. Viele Mandanten aus regulierten Branchen verlangen aber Sicherheitsnachweise von ihren Dienstleistern, und dazu gehören auch Kanzleien. Wer die Anforderungen kennt, ist im Vorteil.
Die größten Risiken für Kanzleien
Phishing und Postfachübernahme
Kanzleien erhalten täglich E-Mails mit Anhängen von Unbekannten: Mandatsanfragen, Schriftsätze, Belege. Genau das nutzen Angreifer. Eine präparierte „Mandatsanfrage“ mit Anhang oder ein Link zu einer gefälschten Anmeldeseite reicht oft aus. Ist ein Postfach übernommen, lesen die Täter mit und schalten sich in laufende Zahlungsvorgänge ein. Wie Sie solche Nachrichten erkennen, zeigt der Beitrag Woran erkenne ich Phishing-Mails?.
Ransomware
Ein verschlüsselter Server bedeutet für eine Kanzlei: kein Zugriff auf Akten, Kalender und Fristen. Die Täter drohen zusätzlich mit der Veröffentlichung von Mandantendaten. Mehr dazu im Beitrag Ransomware Lösegeld zahlen?.
Gestohlene Zugangsdaten
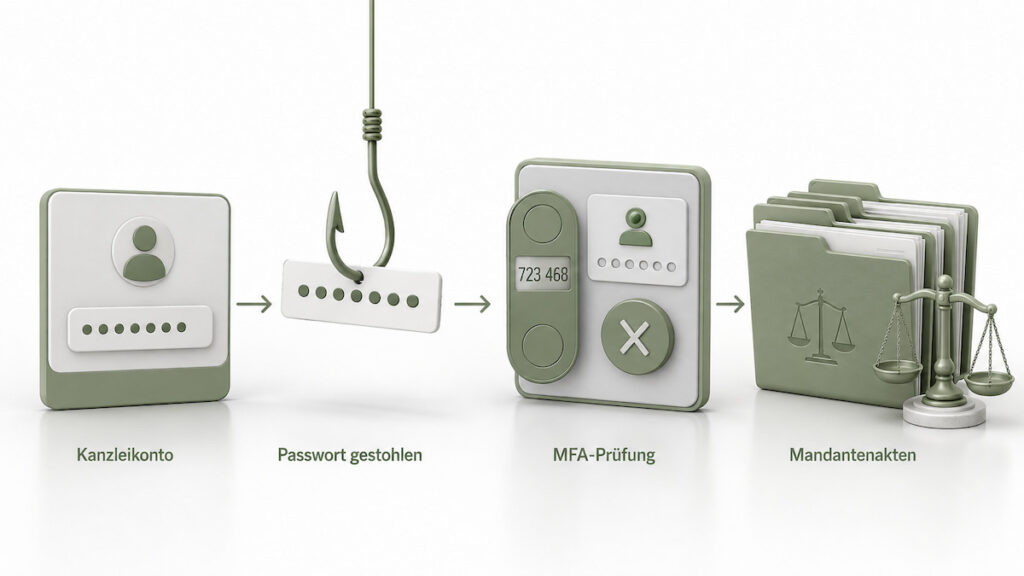
Ein Passwort, das auch für einen privaten Dienst verwendet wurde, ein Konto ohne zweiten Faktor, ein Fernzugang mit Standardpasswort: Über solche Wege kommen Angreifer direkt in die Kanzleisoftware.
Verlorene Geräte
Ein Notebook mit unverschlüsselter Festplatte im Zug, ein Smartphone mit Kanzleipostfach ohne Bildschirmsperre: Der Verlust eines Geräts kann eine meldepflichtige Datenschutzverletzung sein.
Veraltete Systeme
Kanzleisoftware läuft oft jahrelang auf denselben Servern. Ohne regelmäßige Updates von Betriebssystem, Kanzleisoftware, Firewall und Fernzugang bleiben bekannte Lücken offen.
Die wichtigsten Schutzmaßnahmen für Kanzleien
- Multi-Faktor-Authentifizierung für E-Mail, Fernzugriff, Kanzleisoftware und Cloud-Dienste. Mehr dazu auf unserer Seite zur Multi-Faktor-Authentifizierung.
- Passwortmanager für alle Mitarbeitenden, damit jedes Konto ein eigenes, starkes Passwort hat.
- Getrennte Administratorkonten und keine lokalen Adminrechte für den Alltag.
- Schutz der Endgeräte mit einer Lösung, die Angriffe erkennt und stoppt, etwa EDR oder XDR.
- Verschlüsselung aller Festplatten von Notebooks und Smartphones und verschlüsselte Übertragung vertraulicher Dokumente.
- Automatische Updates für Betriebssysteme und Programme, feste Fristen für Firewall, VPN und Server.
- Freigabeprozess für Zahlungen von Anderkonten: geänderte Kontodaten immer telefonisch über eine bekannte Nummer bestätigen.
- Überwachung von Anmeldungen und Sicherheitsmeldungen, auch außerhalb der Bürozeiten, etwa über ein SOC as a Service.
Backup und Notfallvorsorge
Ein Backup ist für Kanzleien doppelt wichtig, weil Fristen nicht warten. Bewährt hat sich die 3-2-1-Regel: drei Kopien, auf zwei verschiedenen Medien, eine davon außer Haus und vom Netz getrennt oder unveränderbar. Ebenso wichtig ist der Test. Spielen Sie mindestens einmal im Jahr eine vollständige Wiederherstellung durch und messen Sie, wie lange es dauert. Wie eine belastbare Strategie aussieht, zeigt der Beitrag Backup und Disaster Recovery richtig umsetzen.
Der Notfallplan einer Kanzlei sollte ausgedruckt vorliegen und mindestens enthalten:
- wer im Ernstfall entscheidet und wer informiert wird
- Kontaktdaten von IT-Dienstleister, Incident-Response-Partner, Versicherung, Datenschutzbeauftragtem und Polizei
- eine aktuelle Fristenliste, die auch ohne Kanzleisoftware zugänglich ist
- den Weg für die Ersatzeinreichung bei Gericht und die Glaubhaftmachung der technischen Störung
- Vorlagen für die Meldung an die Datenschutzbehörde und die Information von Mandanten
Ist der Ernstfall bereits eingetreten, finden Sie die ersten Schritte auf der Seite Gehackt, was tun?.
E-Mail, beA und Cloud sicher nutzen
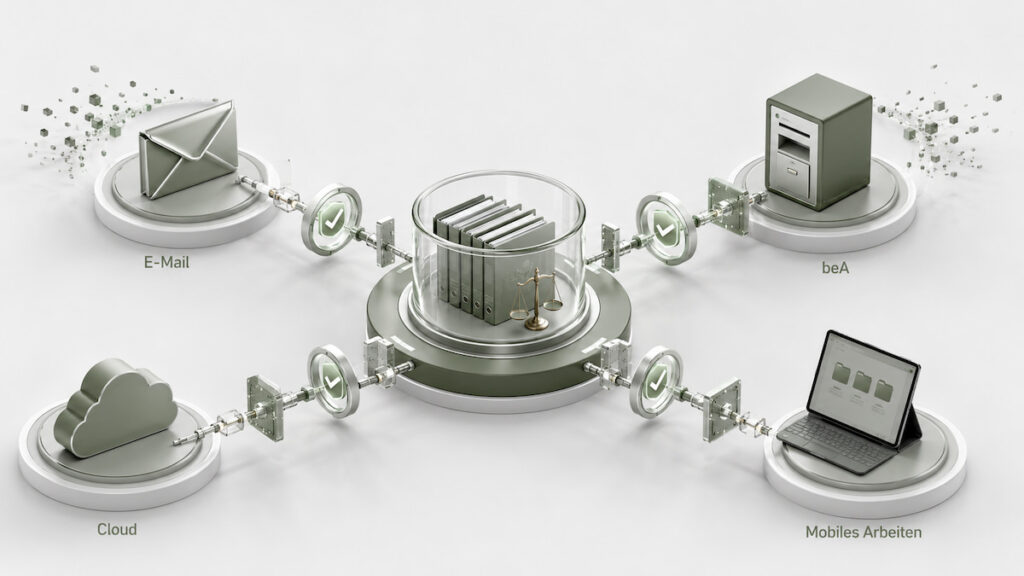
Die E-Mail bleibt das wichtigste Einfallstor. Neben Filtern und Schulung hilft eine einfache Regel: Anhänge und Links in unerwarteten Nachrichten werden nie direkt geöffnet, sondern bei Zweifeln über einen zweiten Kanal verifiziert. Vertrauliche Dokumente gehören nicht unverschlüsselt in eine normale E-Mail, wenn der Mandant nicht ausdrücklich zugestimmt hat.
Das besondere elektronische Anwaltspostfach
Das beA ist für die Kommunikation mit Gerichten verpflichtend. Seine Sicherheit hängt auch an der Kanzlei: Karten und PINs gehören nicht in die Schreibtischschublade, Berechtigungen für Mitarbeitende werden nur so weit vergeben, wie es nötig ist, und der Zugriff erfolgt von aktuellen, geschützten Geräten. Bei Ausscheiden von Mitarbeitenden werden deren Rechte sofort entzogen.
Cloud und Kanzleisoftware
Cloud-Dienste sind für Kanzleien zulässig, wenn die Anforderungen aus § 43e BRAO und der DSGVO erfüllt sind: sorgfältige Auswahl, Verschwiegenheitsverpflichtung in Textform, Vertrag zur Auftragsverarbeitung und ein vergleichbares Schutzniveau bei Verarbeitung im Ausland. Achten Sie auf Rechenzentren in der EU, Verschlüsselung und anerkannte Nachweise wie einen C5-Prüfbericht oder eine ISO-27001-Zertifizierung. Weitere Hinweise geben unsere Cloud Security Best Practices.
Homeoffice und mobiles Arbeiten
Arbeiten Anwälte von zu Hause oder unterwegs, gelten dieselben Anforderungen wie in der Kanzlei. Zugriff nur über verschlüsselte Verbindungen mit Multi-Faktor-Authentifizierung, keine Kanzleidaten auf privaten Geräten ohne Verwaltung, Bildschirmschutz in der Bahn und vertrauliche Telefonate nicht im Großraumwagen.
KI-Werkzeuge in der Kanzlei
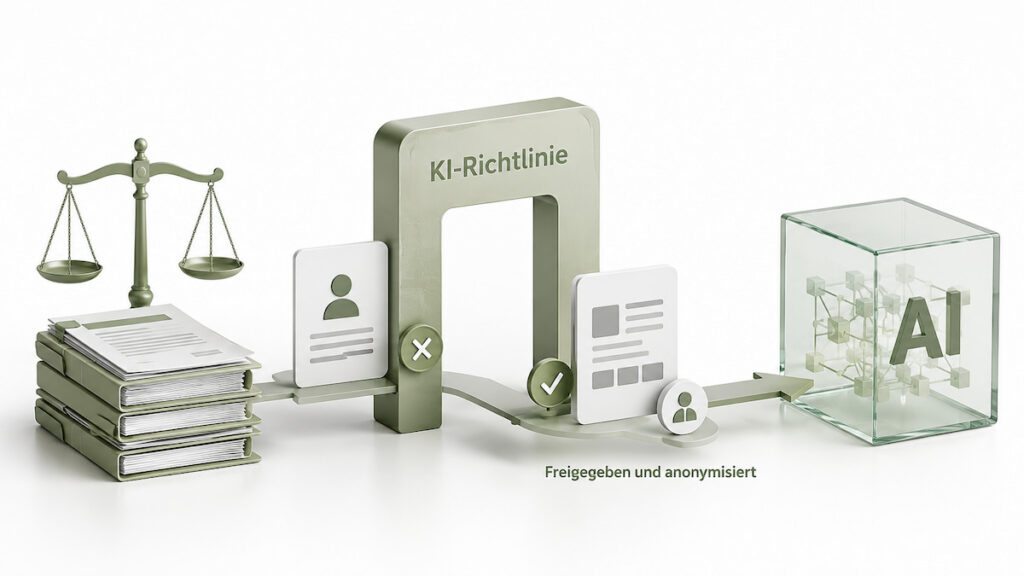
KI-Assistenten können Schriftsätze strukturieren, Verträge zusammenfassen und Recherchen beschleunigen. Für Kanzleien gelten dabei besondere Grenzen. Wer Mandatsinformationen in einen frei verfügbaren KI-Dienst kopiert, offenbart sie unter Umständen einem Dritten ohne die Voraussetzungen von § 43e BRAO. Deshalb gilt:
- Nur KI-Dienste nutzen, die vertraglich wie jeder andere Dienstleister eingebunden sind, mit Verschwiegenheitsverpflichtung und Auftragsverarbeitung.
- Keine privaten KI-Konten für Kanzleiarbeit.
- Eine kurze, verbindliche Richtlinie festlegen: welche Werkzeuge, für welche Aufgaben, mit welchen Daten.
- Ergebnisse immer fachlich prüfen, bevor sie verwendet werden.
Mitarbeitende und Berufsträger einbinden
Technik allein schützt keine Kanzlei. Schulungen sollten auf die typischen Situationen im Kanzleialltag zugeschnitten sein, nicht auf allgemeine Beispiele:
- Mandatsanfragen mit Anhang: Unbekannte Absender mit dringenden Unterlagen sind ein klassischer Angriffsweg. Anhänge werden erst nach Prüfung geöffnet.
- Telefonische Ausforschung: Anrufer, die sich als Mandant, Gericht oder Kollege ausgeben und Informationen zu einem Verfahren erfragen. Auskünfte gibt es nur nach Rückruf über eine bekannte Nummer.
- Zahlungen: Geänderte Kontodaten von Mandanten, Gegenseite oder Gerichtskasse werden nie allein per E-Mail akzeptiert.
- Melden statt verschweigen: Wer auf einen Link geklickt hat, meldet das sofort. Eine schnelle Meldung verhindert oft den Schaden, Angst vor Konsequenzen verzögert sie.
Wichtig ist, dass auch die Berufsträger selbst an den Schulungen teilnehmen. Gerade Partnerinnen und Partner sind wegen ihrer weitreichenden Rechte und ihrer Bekanntheit nach außen ein bevorzugtes Ziel. Beim Ausscheiden von Mitarbeitenden gehört die Sperrung aller Zugänge einschließlich beA-Berechtigungen und Fernzugriff zum festen Ablauf am letzten Arbeitstag.
Praxisbeispiel: Die umgeleitete Fremdgeldzahlung
Eine Kanzlei mit acht Berufsträgern wickelt eine Grundstückstransaktion ab. Über eine Phishing-Mail haben Angreifer Wochen zuvor das Postfach einer Assistentin übernommen und eine unsichtbare Weiterleitungsregel eingerichtet. Sie lesen den gesamten Schriftverkehr mit.
Kurz vor der Auszahlung erhält der Mandant eine E-Mail aus dem echten Kanzleipostfach mit geänderten Kontodaten für die Überweisung. Der Ton stimmt, das Aktenzeichen auch. Der Mandant überweist einen sechsstelligen Betrag auf das Konto der Täter. Der Betrug fällt erst auf, als die Gegenseite den Zahlungseingang vermisst.
Was den Schaden verhindert hätte: Multi-Faktor-Authentifizierung für das Postfach, eine Sperre für automatische Weiterleitungen nach außen, eine Überwachung, die neue Weiterleitungsregeln meldet, und der klare Hinweis an alle Mandanten, dass die Kanzlei Kontodaten niemals per E-Mail ändert. Neben dem finanziellen Schaden musste die Kanzlei die Datenschutzverletzung melden und alle betroffenen Mandanten informieren.
Cyberversicherung für Kanzleien
Eine Cyberversicherung kann die Kosten eines Vorfalls abfedern: Forensik, Wiederherstellung, Betriebsunterbrechung, Rechtsberatung und die Benachrichtigung von Betroffenen. Die Berufshaftpflichtversicherung deckt solche Eigenschäden in der Regel nicht ab. Zwei Punkte sind dabei wichtig. Erstens setzen Versicherer heute Mindeststandards voraus, typischerweise Multi-Faktor-Authentifizierung, getrennte Backups und aktuelle Updates. Wer die Fragen im Antrag falsch beantwortet, riskiert den Versicherungsschutz. Zweitens ersetzt eine Versicherung keine Sicherheit: Sie zahlt für einen Teil des Schadens, verhindert aber weder den Vertrauensverlust bei Mandanten noch die berufsrechtlichen Folgen.
Prioritäten für kleine Kanzleien
Nicht jede Kanzlei kann alles auf einmal umsetzen. In dieser Reihenfolge erreichen Sie mit wenig Aufwand den größten Schutz:
- Multi-Faktor-Authentifizierung für E-Mail, Fernzugriff und Kanzleisoftware
- ein Backup mit einer Kopie außer Haus, getestet
- automatische Updates und Verschlüsselung aller mobilen Geräte
- Verträge mit IT-Dienstleistern auf § 43e BRAO prüfen
- jährliche Schulung aller Mitarbeitenden, einschließlich der Berufsträger
- ein ausgedruckter Notfallplan mit Fristenliste
Für Kanzleien mit weniger als 50 Beschäftigten eignet sich als Einstieg der CyberRisikoCheck des BSI nach DIN SPEC 27076. Er prüft in einem Interview von ein bis zwei Stunden 27 Anforderungen und liefert priorisierte Empfehlungen.
Häufige Irrtümer
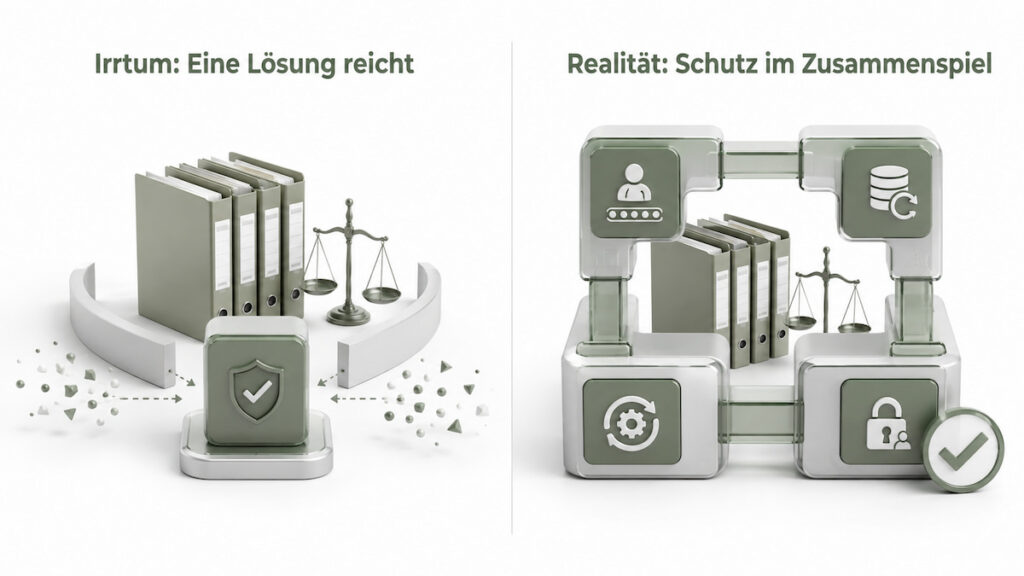
„Unsere Kanzlei ist zu klein“
Die meisten Angriffe laufen automatisiert und treffen jeden, der eine Lücke hat. Kleine Kanzleien sind wegen fehlender Überwachung oft sogar leichtere Ziele.
„Unser IT-Dienstleister kümmert sich um alles“
Der Dienstleister betreut die Technik. Die berufsrechtliche Verantwortung für den Schutz der Mandatsgeheimnisse bleibt bei den Berufsträgern.
„Wir haben ein Backup“
Ein Backup, das im selben Netz liegt oder nie getestet wurde, hilft bei Ransomware oft nicht. Entscheidend ist eine getrennte Kopie und eine geprobte Wiederherstellung.
„Unsere Mitarbeitenden erkennen Phishing“
Professionelle Phishing-Mails sind kaum noch von echten zu unterscheiden. Schulung hilft, technische Schutzmaßnahmen wie Multi-Faktor-Authentifizierung müssen aber dazukommen.
Fazit: Mandatsgeheimnis heißt heute auch IT-Sicherheit
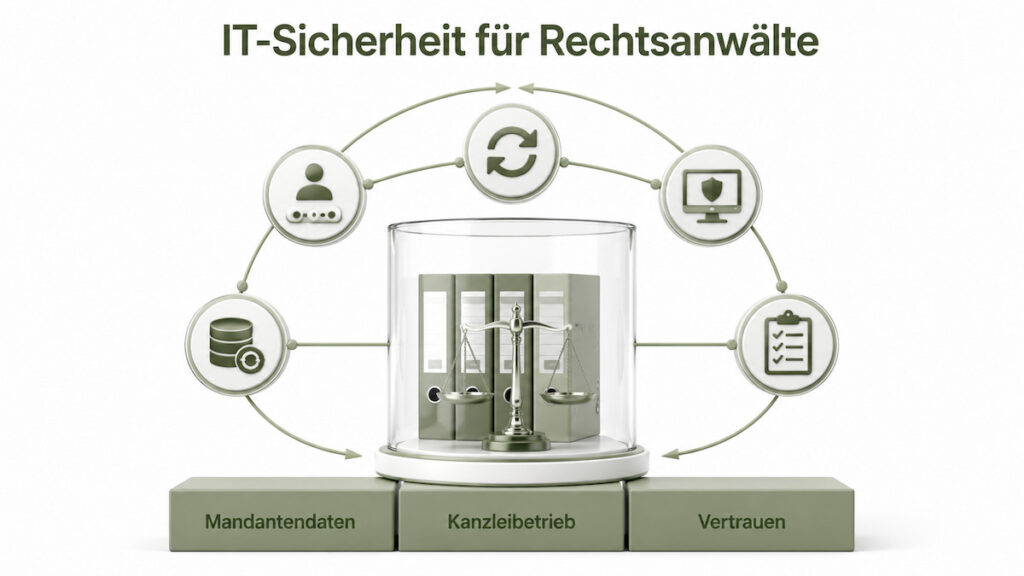
Die Verschwiegenheit ist der Kern des Anwaltsberufs, und sie lässt sich heute nur mit sicherer IT erfüllen. Berufsrecht, Strafrecht und Datenschutz verlangen angemessene Schutzmaßnahmen und klare Verträge mit Dienstleistern. Die wirksamsten Schritte sind bekannt und auch für kleine Kanzleien umsetzbar: Multi-Faktor-Authentifizierung, getestete Backups, Updates, Verschlüsselung, geschulte Mitarbeitende und ein Notfallplan, der auch ohne IT funktioniert.
Sie möchten wissen, wo Ihre Kanzlei steht? Mit unserem IT-Security-Audit zum Festpreis prüfen wir Technik, Verträge und Abläufe und liefern einen priorisierten Maßnahmenplan. Oder vereinbaren Sie direkt ein kostenloses Erstgespräch.
Quellen
- § 43a BRAO, Grundpflichten und § 43e BRAO, Inanspruchnahme von Dienstleistungen
- § 203 StGB, Verletzung von Privatgeheimnissen
- § 130d ZPO, Nutzungspflicht für Rechtsanwälte und Behörden
- Verordnung (EU) 2016/679 (DSGVO), Art. 32 und 33
- Bundesamt für Sicherheit in der Informationstechnik: CyberRisikoCheck nach DIN SPEC 27076















