
Deutsche Cyberkom - Köln - Frankfurt - Stuttgart
IT-Sicherheit für Unternehmen, die nichts dem Zufall überlassen
Wir schützen Ihre IT, damit Ihr Betrieb läuft. Rund um die Uhr, mit einem Ansprechpartner für alles.
Kommt Ihnen das bekannt vor?
Sie tragen die Verantwortung für Ihr Unternehmen. Auch für seine IT-Sicherheit.
Ihre IT läuft, Ihre Mitarbeiter können arbeiten. Ob die Systeme einem gezielten Angriff standhalten, kann trotzdem kaum jemand belastbar sagen. Genau diese Frage landet am Ende bei der Geschäftsführung, spätestens wenn ein Kunde, ein Versicherer oder das BSI nachfragt.
Ihr IT-Team ist ausgelastet
Betrieb, Updates und Anwenderfragen füllen den Tag. Für Sicherheitskonzepte, Auswertungen und Tests bleibt kaum Zeit.
Kunden fragen nach Nachweisen
Große Auftraggeber, Versicherer oder Prüfer wollen wissen, wie Sie Ihre Daten schützen. Eine belastbare Antwort fehlt noch.
Sie wissen nicht genau, wo Sie stehen
Reichen Ihre Schutzmaßnahmen? Erfüllen Sie gesetzliche Vorgaben und die Richtlinien Ihrer Branche? Ohne ehrliche Bestandsaufnahme lässt sich das nicht seriös beantworten.
Viele Tools, wenig Überblick
Firewall, Virenschutz, Backup, Cloud: Vieles ist im Einsatz. Wie gut das alles zusammenspielt, kann aber niemand genau sagen.
Wenn Sie sich in einem dieser Punkte wiederfinden, sollten wir sprechen.
Unser Versprechen
Was sich für Ihr Unternehmen ändert, wenn wir übernehmen
Aus offenen Risiken wird ein Plan, für den jemand die Verantwortung trägt. So sieht Ihr Alltag aus, wenn die Deutsche Cyberkom Ihre IT-Sicherheit übernimmt.
Ein Ansprechpartner
Statt mehrere Hersteller und Dienstleister zu koordinieren, rufen Sie eine Nummer an. Abstimmung, Einrichtung und Betrieb übernehmen wir.
Planbare Kosten
Der Einstieg kostet einen festen Betrag. Vor jeder weiteren Maßnahme wissen Sie, was sie kostet und welches Risiko sie senkt.
Überwachung rund um die Uhr
Mit unseren Managed Security Services schlägt das Monitoring auch nachts und am Wochenende an, wenn bei Ihnen niemand mehr im Büro sitzt.
Nachweise für Prüfer
Jede Maßnahme ist dokumentiert. Das hilft bei NIS2-Nachweisen, Kundenaudits und den Fragebögen Ihrer Cyberversicherung.
WER WIR SIND
Ihr Schutzschild gegen Cyberkriminelle
Als spezialisierte Experten für IT Security und sichere Kommunikationslösungen schützen wir Unternehmen in Deutschland, Österreich und der Schweiz vor digitalen Bedrohungen. Mit Standorten in Köln, Stuttgart und Frankfurt stehen wir für schnelle Reaktionszeiten, technische Präzision und nachhaltige Sicherheitskonzepte.
- Ganzheitliche IT-Sicherheit
- Security Audits
- Beratung zu Notfallplänen & Sicherheitsmaßnahmen
- 24/7 Monitoring & Schutz vor Angriffen
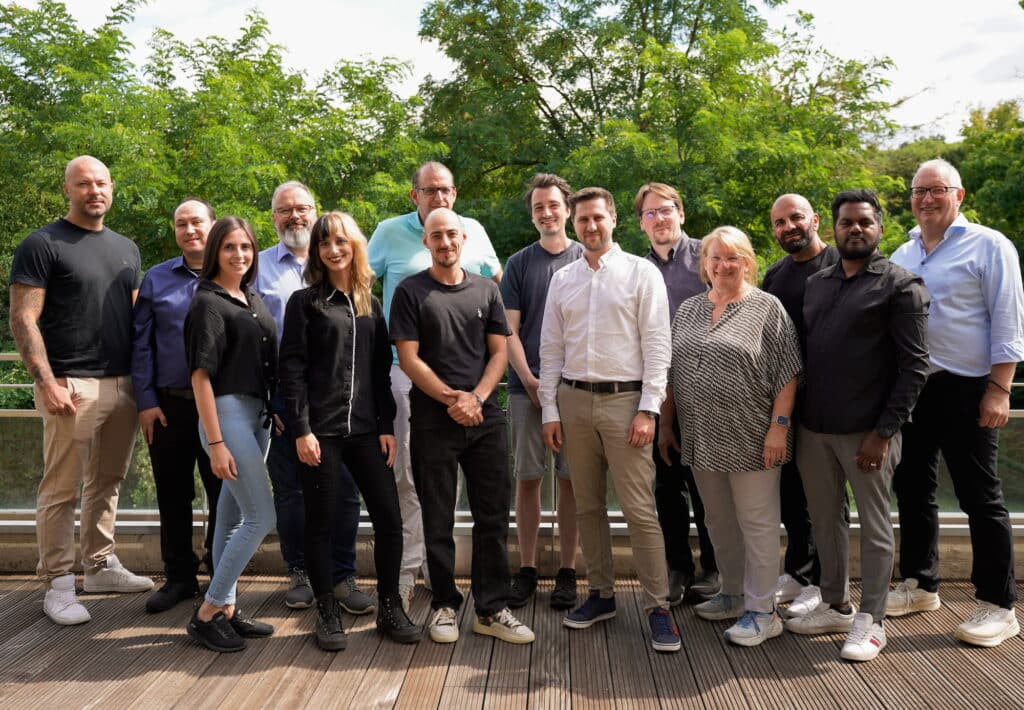


Jede ungeprüfte Schwachstelle ist eine Einladung.
Wir freuen uns darauf, Sie kennenzulernen.
Unsere Referenzen
Über 300 gewissenhafte Unternehmen vertrauen bereits auf die Deutsche Cyberkom
Von mittelständischen Betrieben bis zu großen Konzernen – Unternehmen aus unterschiedlichsten Branchen im Rheinland, Rhein-Main und der gesamten DACH Region setzen auf unsere Expertise in IT-Sicherheit und Endgeräteverwaltung. Sie schätzen unsere präventiven Sicherheitslösungen, professionelles Schwachstellenmanagement und die zuverlässige Betreuung ihrer IT-Infrastruktur durch persönliche Berater, die stets für Sie da sind.















Wogegen wir Sie schützen
Das sind die Bedrohungen für Unternehmen heute und unsere Antwort darauf
Wir kennen die Wege, auf denen Angreifer in Unternehmen gelangen, und haben für jeden eine Antwort. Diese sechs begegnen uns in der Praxis am häufigsten.
Phishing
Täuschend echte E-Mails locken auf gefälschte Login-Seiten oder bringen Malware ins Netzwerk. Mit KI geschriebene Mails sind kaum noch an Rechtschreibfehlern zu erkennen.
Unser Schutz: E-Mail-Security, MFA und Schulung der Mitarbeiter.
Ransomware
Erpressersoftware verschlüsselt Server und Daten. Meist kopieren die Täter vorher sensible Informationen und drohen mit Veröffentlichung.
Unser Schutz: EDR, getrennte Backups und Ransomware Containment.
Gestohlene Passwörter
Zugangsdaten aus alten Datenlecks werden im Darknet gehandelt und automatisch an Mail-Konten, VPN und Cloud-Diensten ausprobiert.
Unser Schutz: Multi-Faktor-Authentifizierung und Darknet Monitoring.
Ungepatchte Software
Jede bekannte Schwachstelle ohne Update ist eine offene Tür. Angreifer scannen das Internet gezielt nach solchen Systemen.
Unser Schutz: Patch-Management und regelmäßige Schwachstellenscans.
Social Engineering
Ein Anruf vom angeblichen Chef oder IT-Support reicht oft, um Überweisungen oder Passwörter zu bekommen. Technik allein hilft hier nicht.
Unser Schutz: klare Freigabeprozesse und Awareness-Trainings.
Angriffe über Dienstleister
Hat ein Zulieferer oder IT-Dienstleister Zugriff auf Ihr Netzwerk, wird dessen Schwäche zu Ihrem Risiko.
Unser Schutz: Zugriffskontrolle, PAM und Mikrosegmentierung.
Zur Einordnung
Die Bedrohungslage in Zahlen
Wie ernst die Lage ist, zeigt der aktuelle Lagebericht des BSI. Ransomware bleibt dort die größte Bedrohung, meist verbunden mit dem Diebstahl sensibler Daten und der Drohung, sie zu veröffentlichen. Besonders oft trifft es Unternehmen, deren Angriffsfläche schneller gewachsen ist als ihr Schutz.
Gleichzeitig wächst die Zahl bekannter Sicherheitslücken auf im Schnitt 119 pro Tag. Genau deshalb setzen wir auf feste Abläufe statt auf Updates, die eingespielt werden, wenn gerade Zeit ist.
119
neue Schwachstellen pro Tag
950
angezeigte Ransomware-Angriffe im Berichtsjahr
47 %
der erreichbaren IP-Adressen hinter .de-Domains zeigten sensible Informationen öffentlich
Quelle: BSI, Die Lage der IT-Sicherheit in Deutschland 2025 (Zahlen zu Ransomware nach Bundeskriminalamt)
Dazu kommt der Gesetzgeber
Welche Vorgaben Unternehmen beachten müssen
Neben den Angreifern macht inzwischen auch der Gesetzgeber Druck. Drei Regelwerke tauchen in unseren Erstgesprächen fast immer auf.
Gilt für jedes Unternehmen
DSGVO
Artikel 32 verlangt angemessene technische und organisatorische Maßnahmen zum Schutz personenbezogener Daten. Das betrifft jedes Unternehmen, egal wie groß.
Rund 29.500 Einrichtungen
NIS2
Seit dem 6. Dezember 2025 gilt das neue BSI-Gesetz. Betroffene Unternehmen brauchen Risikomanagement, Meldewege und Nachweise. Die Geschäftsleitung ist persönlich verantwortlich.
Finanzsektor seit Januar 2025
DORA
Banken, Versicherungen und andere Finanzunternehmen müssen die Anforderungen an ihre digitale operationale Resilienz erfüllen und regelmäßig testen.
Ob und wie stark Ihr Unternehmen betroffen ist, klären wir im ersten Gespräch.
Wo wir anfangen
Diese 10 Schutzmaßnahmen setzen wir in Unternehmen zuerst um
Am Anfang eines guten IT-Sicherheitskonzepts steht selten ein neues Produkt. Zuerst kommen die Maßnahmen, die das größte Risiko für Ihr Unternehmen senken. Diese Reihenfolge hat sich in unseren Projekten bewährt, sie folgt den Empfehlungen des BSI und deckt sich mit den Anforderungen aus NIS2 und ISO 27001.
01
Multi-Faktor-Authentifizierung
Ein zweiter Faktor macht gestohlene Passwörter für Angreifer weitgehend wertlos. Wir starten bei E-Mail, VPN und allen Admin-Konten.
02
Updates ohne Ausnahme
Betriebssysteme, Software und Firewalls bekommen Sicherheitsupdates nach festem Plan. Das BSI formuliert es in seinen Tipps für Unternehmen knapp: patchen, patchen, patchen.
03
Backups, die wirklich funktionieren
Mindestens eine Kopie liegt getrennt vom Netzwerk und lässt sich nicht verändern. Und wir testen regelmäßig, ob die Wiederherstellung klappt.
04
Endpoint-Schutz mit Überwachung
EDR erkennt verdächtiges Verhalten auf Laptops und Servern und stoppt Malware, bevor sie sich ausbreitet.
05
Firewall und Netzwerksegmentierung
Das Netzwerk wird in Zonen geteilt. Ein infizierter Rechner im Büro erreicht so nicht automatisch die Produktion oder die Buchhaltung.
06
Rechte nur so weit wie nötig
Jeder bekommt die Zugriffe, die er für seine Arbeit braucht. Admin-Konten werden getrennt und besonders geschützt.
07
Verschlüsselung
Laptops, Smartphones und Daten in der Cloud werden verschlüsselt. Ein verlorenes Gerät wird damit nicht zum Datenschutzvorfall.
08
Schulung der Mitarbeiter
Kurze Trainings in festen Abständen und simulierte Phishing-Mails wirken nachhaltiger als eine jährliche Pflichtschulung.
09
IT-Notfallplan
Wer entscheidet im Ernstfall, wer wird informiert, welche Systeme kommen zuerst zurück? Das steht vorher fest, nicht erst während der Krise.
10
Monitoring rund um die Uhr
Angriffe passieren oft nachts oder am Wochenende. Ein Security Operations Center erkennt Auffälligkeiten auch dann und reagiert sofort.
Das übernehmen wir für Sie
Wir kümmern uns um Ihre IT-Sicherheit – vollständig und zuverlässig, damit Sie sich auf das Wesentliche konzentrieren können: Ihr Geschäft. Unser proaktiver und sorgfältiger Ansatz stellt sicher, dass Ihre Systeme rund um die Uhr geschützt sind und Sie sich beruhigt zurücklehnen können.
Rund-um-die-Uhr-Monitoring
Wir überwachen Ihre Systeme 24/7.
Regelmäßige Security-Updates
Wir sorgen dafür, dass Sie sich um nichts kümmern müssen.
Transparentes Reporting
Verständlich, regelmäßig und auf den Punkt gebracht.
Bewertung sicherheitsrelevanter Ereignisse
Wir erkennen, was wirklich wichtig ist.
Vollständige Übernahme der Verantwortung
Wir stehen für unsere Arbeit ein.
Rundum-Service
Wir kümmern uns um alle Aspekte Ihrer IT-Sicherheit.
Unsere Leistungen
Wir bauen Festungen für Ihre IT-Systeme
Wir schützen Ihre IT-Systeme so, als wären es unsere eigenen – mit Sorgfalt, Aufmerksamkeit und echtem Verantwortungsbewusstsein. Denn hinter jeder Infrastruktur stehen Menschen, deren Arbeit sicher und störungsfrei bleiben soll.
Awareness Training
Praxisnahe Schulungen, die Ihre Mitarbeitenden für Phishing, Social Engineering und aktuelle Cyberbedrohungen sensibilisieren.
Mehr dazuDarknet Monitoring
Überwachung von Darknet-Quellen zur frühzeitigen Erkennung kompromittierter Daten und potenzieller Bedrohungen.
Mehr dazuDatensicherung & Backup
Zuverlässige Backup-Strategien und sichere Datensicherungslösungen zum Schutz vor Datenverlust und Ausfällen.
Mehr dazuIncident Response
Schnelle und strukturierte Reaktion auf Sicherheitsvorfälle, um Schäden zu begrenzen und den Betrieb rasch wiederherzustellen.
Mehr dazuPenetration Test
Kontrollierte Angriffssimulationen decken Schwachstellen in Systemen und Anwendungen auf, bevor Angreifer sie ausnutzen.
Mehr dazuRansomware Schutz
Mehrschichtige Sicherheitsmaßnahmen gegen Verschlüsselungstrojaner und gezielte Angriffe auf Ihre Unternehmensdaten.
Mehr dazuEDR & XDR
Moderne Endpoint- und Extended-Detection-Lösungen zur Erkennung, Analyse und Abwehr komplexer Cyberangriffe.
Mehr dazuE-Mail Security
Schutz Ihrer E-Mail-Kommunikation vor Phishing, Spam und Schadsoftware durch intelligente Filter- und Abwehrmechanismen.
Mehr dazuEndpoint Management
Zentrale Verwaltung und Absicherung all Ihrer Endgeräte für einheitliche Sicherheit und effiziente Administration.
Mehr dazuFirewall & Netzwerksicherheit
Leistungsstarke Firewalls und Netzwerkschutz, die unerwünschten Zugriff blockieren und Ihre Infrastruktur absichern.
Mehr dazuLogmanagement
Zentrale Erfassung und Auswertung von Logdaten für lückenlose Nachvollziehbarkeit und schnelle Erkennung von Auffälligkeiten.
Mehr dazuMFA
Mehrstufige Authentifizierung schützt Ihre Zugänge zuverlässig vor unbefugtem Zugriff und Identitätsdiebstahl.
Mehr dazuMikrosegmentierung
Segmentierung von Netzwerken und Systemen zur Eindämmung von Angriffen und Minimierung von Sicherheitsrisiken.
Mehr dazuNetzwerk-Sicherheit
Analyse und Erkennung verdächtiger Netzwerkaktivitäten zur schnellen Identifikation und Abwehr von Angriffen.
Mehr dazuOT Security
Absicherung industrieller Steuerungs- und Produktionssysteme vor Cyberangriffen und Betriebsunterbrechungen.
Mehr dazuPAM
Kontrolle und Überwachung privilegierter Zugänge, um kritische Systeme vor Missbrauch und Insider-Bedrohungen zu schützen.
Mehr dazuGeschätzter Experte für IT-Sicherheit
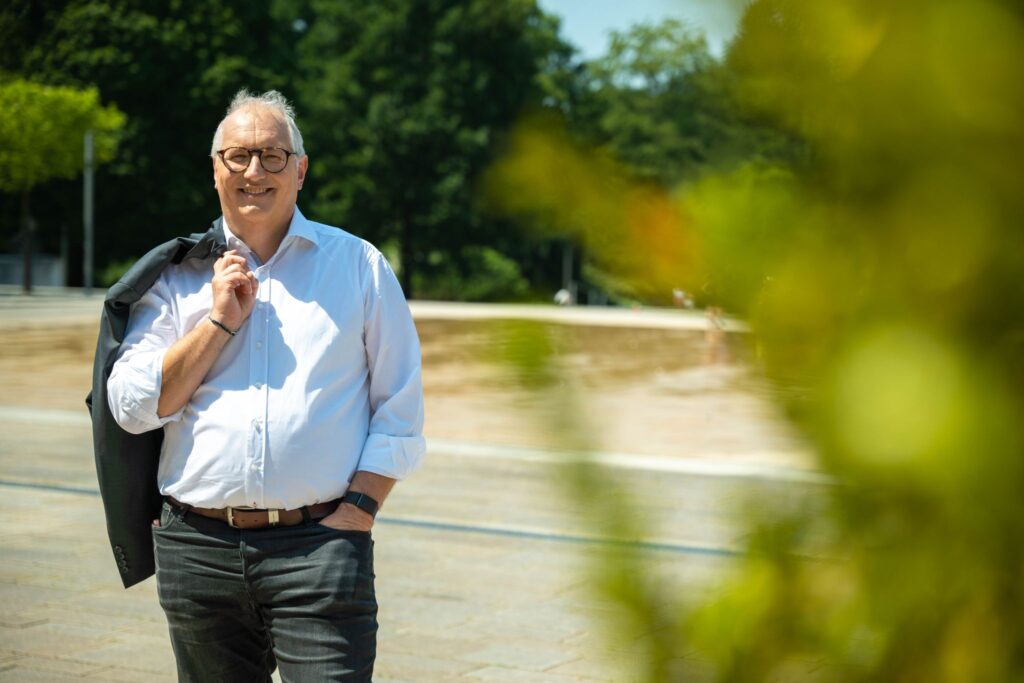
Thomas Kress ist ein bekanntes Gesicht im Bereich IT-Sicherheit, Cybersecurity und digitale Resilienz. Als gefragter Experte wird er regelmäßig zu Webinaren, Fachvorträgen, Panels und Messeauftritten eingeladen und veröffentlicht Gastbeiträge in Medien wie IT-Daily, silicon.de oder CSO Online zu Themen wie Informationssicherheit, Governance, Haftung und Cyber-Resilienz.
Als Geschäftsführer der Deutsche Cyberkom unterstützt er Unternehmen dabei, ihre IT-Sicherheit strategisch auszubauen, Cyberrisiken zu minimieren und moderne Sicherheitsanforderungen nachhaltig umzusetzen.
Ihr erster Schritt
Das passiert in Ihrem Kennenlernen
Im Kennenlernen geht es um Ihr Unternehmen, nicht um unsere Produkte. Sie sprechen direkt mit den Menschen, die Ihre IT-Sicherheit später auch umsetzen, und gehen mit einer ehrlichen Einschätzung aus dem Gespräch.

Schritt 1
Wir hören zu
Sie erzählen, wie Ihr Unternehmen arbeitet, welche Systeme geschäftskritisch sind und was Ihnen Sorgen macht. Per Video oder persönlich bei Ihnen vor Ort.

Schritt 2
Erste Einschätzung
Noch im Gespräch sagen wir Ihnen, wo wir die größten Risiken sehen und welche Pflichten aus NIS2, DSGVO oder Ihren Branchenvorgaben auf Sie zukommen.

Schritt 3
Klarer Fahrplan
Danach bekommen Sie einen Vorschlag mit Prioritäten und Kosten. Ob Festpreis-Audit, einzelne Maßnahme oder laufende Betreuung, entscheiden Sie in Ruhe.
Kostenlos und unverbindlich.
Bevor Sie sich melden
Was Geschäftsführer vor dem Start wissen wollen
Was kostet IT-Sicherheit für ein Unternehmen?
Das hängt von Größe, Branche und Ausgangslage ab. Damit Sie nicht ins Blaue planen, starten viele Kunden mit unserem IT-Security-Audit zum Festpreis von 1.499 € zzgl. MwSt. Danach wissen Sie, wo Sie stehen, und haben eine priorisierte Liste der nächsten Schritte. Für NIS2-pflichtige Unternehmen bis 500 Mitarbeitende gibt es den NIS2-Check ab 2.000 €.
Wie schnell ist ein Unternehmen besser geschützt?
Die ersten Verbesserungen greifen oft schon nach wenigen Wochen: Multi-Faktor-Authentifizierung, getestete Backups und ein überwachter Endpoint-Schutz schließen die häufigsten Einfallstore. Ein vollständiges Sicherheitskonzept mit Prozessen, Notfallplan und Schulungen braucht realistisch mehrere Monate.
Brauchen wir dafür eine eigene IT-Abteilung?
Nein. Viele unserer Kunden haben einen IT-Verantwortlichen im Haus oder einen externen Dienstleister für den Alltag. Wir übernehmen den Sicherheitsteil, auf Wunsch mit Überwachung rund um die Uhr, und stimmen uns direkt mit Ihrer IT ab.
Was tun, wenn es bereits einen Vorfall gibt?
Dann zählt jede Stunde. Trennen Sie betroffene Geräte vom Netz, schalten Sie sie aber nicht aus. Was in den ersten Minuten wichtig ist und wie Sie uns sofort erreichen, steht auf unserer Seite IT-Notfall: Gehackt, was tun?
Ihr nächster Schritt
Wo steht Ihr Unternehmen bei der IT-Sicherheit?
Im kostenlosen Erstgespräch sehen wir uns Ihre Ausgangslage an und sagen offen, was Sie brauchen und was nicht. Wer Zahlen und eine priorisierte Maßnahmenliste möchte, startet mit dem IT-Security-Audit zum Festpreis.
Jetzt Kennenlernen vereinbaren
Erreichen Sie uns gerne telefonisch oder per Mail mit Ihrem Anliegen.
Alternativ dazu können Sie sich gerne direkt einen Termin in unserem Kalender einbuchen. Unsere Termine sind auch kurzfristig innerhalb von 24 Stunden verfügbar.
Ihr Ansprechpartner
Manuel Beha

Häufige Fragen zur IT-Sicherheit für Unternehmen
Was bedeutet IT-Sicherheit für Unternehmen?
IT-Sicherheit umfasst alle technischen und organisatorischen Maßnahmen, die Systeme, Daten und Abläufe eines Unternehmens vor Angriffen, Ausfällen und Missbrauch schützen. Ziel ist, dass der Betrieb weiterläuft, Daten vertraulich bleiben und gesetzliche Vorgaben erfüllt werden.
Was ist der Unterschied zwischen IT-Sicherheit, Informationssicherheit und Cybersecurity?
IT-Sicherheit schützt IT-Systeme und Daten. Informationssicherheit ist weiter gefasst und schützt alle Informationen, auch auf Papier oder im Kopf der Mitarbeitenden. Cybersecurity meint vor allem den Schutz vor Angriffen aus dem Internet. Im Alltag werden die Begriffe oft gleich verwendet.
Was sind die Schutzziele der IT-Sicherheit?
Die drei klassischen Schutzziele sind Vertraulichkeit, Integrität und Verfügbarkeit. Daten dürfen nur Berechtigten zugänglich sein, sie dürfen nicht unbemerkt verändert werden, und Systeme müssen dann funktionieren, wenn sie gebraucht werden.
Welche Bedrohungen sind für Unternehmen aktuell am größten?
Laut Lagebericht des BSI ist Ransomware die größte Bedrohung, meist verbunden mit Datendiebstahl und Erpressung. Hinzu kommen Phishing, gestohlene Zugangsdaten und Schwachstellen in Software. Im Schnitt werden jeden Tag 119 neue Sicherheitslücken bekannt.
Welche Gesetze schreiben IT-Sicherheit vor?
Für alle Unternehmen gilt die DSGVO, die angemessene technische und organisatorische Maßnahmen zum Schutz personenbezogener Daten verlangt. Hinzu kommen je nach Branche und Größe das BSI-Gesetz mit den NIS2-Pflichten, DORA im Finanzsektor und branchenspezifische Vorgaben. Mehr dazu auf unserer Seite zu NIS2.
Wer ist im Unternehmen für IT-Sicherheit verantwortlich?
Die Gesamtverantwortung liegt bei der Geschäftsführung. Unter NIS2 muss sie Sicherheitsmaßnahmen billigen, überwachen und sich schulen lassen. Die Umsetzung übernehmen IT-Abteilung, IT-Dienstleister oder spezialisierte Partner.
Was ist ein ISMS?
Ein Informationssicherheits-Managementsystem (ISMS) ist ein strukturierter Rahmen, mit dem ein Unternehmen Sicherheitsrisiken dauerhaft steuert: Regeln, Verantwortlichkeiten, Risikobewertung und laufende Verbesserung. Grundlage ist oft ISO 27001. Mehr im Beitrag Was ist ein ISMS?.
Wie finden wir heraus, wie sicher unser Unternehmen ist?
Mit einer ehrlichen Bestandsaufnahme. Ein IT-Security-Audit bewertet Systeme, Zugriffe und Prozesse und liefert einen priorisierten Maßnahmenplan. Einen strukturierten Einstieg bietet unser IT-Security-Audit zum Festpreis. Ein Penetrationstest zeigt zusätzlich, welche Lücken sich tatsächlich ausnutzen lassen.
Welche Maßnahmen bringen am meisten?
Die größte Wirkung haben Multi-Faktor-Authentifizierung, zeitnahe Updates, unveränderbare Backups, E-Mail-Schutz, Schulungen der Mitarbeitenden, ein Endpoint-Schutz mit Überwachung und ein geübter Notfallplan. Mehr im Beitrag IT-Sicherheitsmaßnahmen für Unternehmen.
Lohnt sich ein externer IT-Sicherheitsdienstleister?
Für die meisten mittelständischen Unternehmen ja. Ein Dienstleister bringt Spezialwissen, Werkzeuge und eine Überwachung rund um die Uhr mit, die intern kaum aufzubauen sind. Ihre IT kann sich weiter auf den Betrieb konzentrieren.