Wir schützen Unternehmen vor Cyberangriffen, sorgen für nachweisbare Compliance und helfen schnell, wenn es ernst wird. Persönlich betreut von unseren Standorten in Köln, Frankfurt und Stuttgart.
Darauf können Sie sich verlassen
Überwachung Ihrer IT rund um die Uhr, auch nachts und am Wochenende
25+
Jahre Erfahrung in IT-Sicherheit und Kommunikation
300+
Unternehmen vertrauen auf die Deutsche Cyberkom
3
Standorte: Köln, Frankfurt und Stuttgart
24/7
Überwachung Ihrer IT rund um die Uhr, auch nachts und am Wochenende


Branchen
Jede Branche hat ihre eigenen Risiken und Vorgaben. Wir kennen sie und richten die Absicherung danach aus.
Cybersecurity für den Mittelstand: Monitoring, E-Mail-Schutz und Betreuung ohne Mindestlaufzeit.
Kliniken, MVZ, Praxen und Pflege: Schutz sensibler Patientendaten nach NIS2 und Datenschutz.
Verwaltungen vor Ransomware schützen, mit NIS2, BSI IT-Grundschutz und Notfallvorsorge.
Gästedaten, Kassen- und Buchungssysteme absichern und das Gäste-WLAN sauber trennen.
Wind- und Solarparks: IT/OT-Segmentierung, sichere Fernwartung und Anomalie-Erkennung.
OT-Security für Anlagen und Steuerungen, abgestimmt auf Verfügbarkeit und Betrieb.
WER WIR SIND
Viele Anbieter verkaufen mit Schreckensszenarien. Wir nicht. Als Ihr Schutzschild gegen IT-Bedrohungen prüfen wir ehrlich, wo Ihr Unternehmen steht, stoppen Risiken, bevor sie Schaden anrichten, und empfehlen nur, was wirklich hilft. Persönlich betreut von Köln, Frankfurt und Stuttgart aus, für Unternehmen in Deutschland, Österreich und der Schweiz.
Kommt Ihnen das bekannt vor?
Die meisten Anfragen beginnen mit einer dieser Fragen. Erkennen Sie sich wieder? Dann klären wir im Erstgespräch, was Ihr Unternehmen wirklich braucht.
Ohne Prüfung bleibt offen, wo die Lücken liegen. Ein Audit zum Festpreis zeigt in kurzer Zeit, wo Sie stehen und was zuerst zu tun ist. IT-Security-Audit zum Festpreis →
Seit Dezember 2025 gilt NIS2. Auch Auftraggeber und Versicherer fragen nach dokumentierten Sicherheitsmaßnahmen. NIS2-Umsetzung →
Warnmeldungen bleiben liegen, Updates kommen zu spät. Mit einem Managed Security Service übernehmen wir die laufende Absicherung. Managed Security Service →
Bei einem Angriff zählt jede Stunde. Was Sie sofort tun sollten und wie Sie uns erreichen, steht auf unserer Notfallseite. Gehackt, was tun? →
Unsere Kernkompetenzen
Unser Team aus Fachleuten für Compliance, Kommunikation und IT-Sicherheit sorgt dafür, dass Sie rundum betreut sind, mit einem festen Ansprechpartner, der Ihr Unternehmen kennt.

Was wir leisten
Von Penetrationstest über SOC-Überwachung bis Incident Response: Wir finden Schwachstellen und schließen sie, bevor Angreifer sie nutzen.
Moderne Telefonie, Call-Center-Lösungen und CRM-Anbindung, sicher betrieben und auf Ihre Abläufe abgestimmt.
NIS2, DORA und ISO 27001: Wir machen Anforderungen verständlich und setzen sie gemeinsam mit Ihnen pragmatisch um.
Unsere Referenzen





Ihr Einstieg
Sie wissen vorher, was das Audit kostet. Keine Nachberechnung, keine versteckten Positionen. Am Ende kennen Sie Ihre Lücken und wissen, was zuerst zu tun ist.
Auszug unserer Projekte
Von der Gemeinde bis zum Energieversorger: Ein Blick in Projekte, die wir umgesetzt haben.
Kommune: KI-gestützte Endpoint-Sicherheitslösung für mehr Sicherheit in der Verwaltung.
Gesundheitswesen: Einführung einer modernen Endpoint-Detection-and-Response-Lösung (EDR).
Softwarehersteller: Die bestehende Endpoint-Sicherheitslösung wurde abgelöst und eine moderne Endpoint-Protection implementiert.

Energie: NIS-2-Audit und Beratung für einen Spezialisten für Photovoltaik- und Windprojekte.
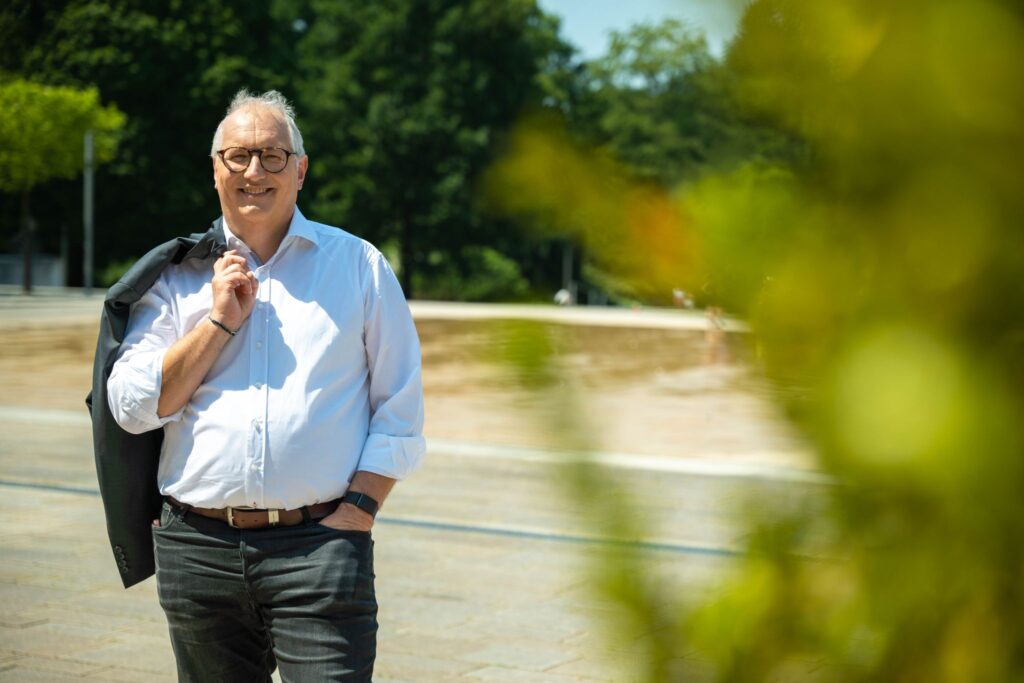
Geschäftsführer, Thomas Kress
Thomas Kress ist ein bekanntes Gesicht in der IT-Sicherheit. Er spricht regelmäßig in Webinaren, Fachvorträgen, auf Panels und Messen über IT-Sicherheit, Cybersecurity und digitale Resilienz und veröffentlicht Gastbeiträge in Medien wie IT-Daily, silicon.de oder CSO Online zu Themen wie Informationssicherheit, Governance, Haftung und Cyber-Resilienz.
Als Geschäftsführer der Deutschen Cyberkom unterstützt er Unternehmen dabei, ihre IT-Sicherheit strategisch auszubauen, Cyberrisiken zu minimieren und moderne Sicherheitsanforderungen nachhaltig umzusetzen.
Wir wissen, dass wir mit sensiblen Daten umgehen. Deshalb legen wir größten Wert auf Diskretion, Integrität und den Aufbau einer langfristigen Vertrauensbeziehung zu unseren Kunden.
Cyber Security kann komplex sein. Wir erklären Ihnen verständlich, was wir tun, warum wir es tun und welche Auswirkungen es auf Ihre Sicherheit hat. Es gibt keine versteckten Kosten oder undurchsichtigen Prozesse.
Wir verkaufen keine Angst. Wir sagen Ihnen ehrlich, wo Sie stehen, und empfehlen nur, was Ihr Risiko wirklich senkt. Unser Anspruch: Nach jedem Gespräch wissen Sie mehr als vorher.
Unsere Prozesse
Bei Cyberkom machen wir den Weg zu umfassender IT-Sicherheit so einfach wie möglich. Wir hören erst zu, dann empfehlen wir: Am Anfang steht eine ehrliche Bestandsaufnahme statt eines fertigen Pakets. Daraus entsteht ein Plan, der die größten Risiken zuerst angeht.
Wir wissen, dass Ihre Zeit wertvoll ist. Deshalb wissen Sie vor jedem Schritt, was er kostet, was er bringt und wer ihn umsetzt, transparent und ohne unnötige Hürden. Ihr IT-Team bleibt dabei eingebunden.
1. Analyse
Wir prüfen den aktuellen Stand Ihrer IT-Sicherheit in einem Security-Audit, finden Schwachstellen und Risiken und sagen Ihnen ehrlich, wo Sie stehen.
2. Maßgeschneiderte Umsetzung
Wir setzen zuerst um, was Ihr Risiko am stärksten senkt: praxisnah, flexibel und gemeinsam mit Ihrem IT-Team.
3. Kontinuierliche Betreuung
Monitoring, Support und regelmäßige Überprüfung, sauber dokumentiert für Prüfer, Kunden und Versicherer. Wir bleiben an Ihrer Seite.
Der Unterschied
Die meisten mittelständischen Unternehmen haben keine eigene Sicherheitsabteilung. Den Unterschied merken Sie spätestens dann, wenn etwas passiert.
So läuft es ab
Viele Anbieter kommen mit fertigen Paketen und Schreckensszenarien. Wir machen es umgekehrt: Zuerst verstehen wir, wie Ihr Unternehmen arbeitet, was Ihnen wichtig ist und wo es wirklich hakt. Erst dann sprechen wir über Lösungen.
Wir verkaufen keine Panik, sondern genau das, was zu Ihrer IT passt.
In 30 Minuten verschaffen wir uns einen ersten Überblick über Ihr Unternehmen, Ihre IT und das, was Sie gerade beschäftigt. Daraus leiten wir Bedarf und erste Prioritäten ab. Kostenlos und unverbindlich.
Mit den Informationen aus dem ersten Gespräch gehen wir gezielt tiefer in Ihre IT. Wir zeigen Ihnen, welche Lösung zu Ihnen passt, und besprechen Umfang, Ablauf und Kosten. Auch dieser Termin ist unverbindlich.
Sie erhalten ein Angebot mit genau den Leistungen, die zu Ihnen passen. Nicht von der Stange, sondern nur das, was in Ihrem Fall wirklich Sinn ergibt. Sie entscheiden in Ruhe.
30 Minuten · kostenlos und unverbindlich · Termine auch kurzfristig innerhalb von 24 Stunden
Ihre Vorbereitung
Unterlagen brauchen Sie nicht. Wenn Sie sich vorab ein paar Minuten nehmen, holen wir aber noch mehr aus den 30 Minuten heraus.
Dann ist unser IT-Security-Audit zum Festpreis der perfekte Einstieg für Sie: zwei Workshops, klare Prioritäten und ein Maßnahmenplan für 1.499 € zzgl. MwSt.
Schreiben Sie uns, fordern Sie einen Rückruf an oder buchen Sie direkt einen Termin. Termine sind meist innerhalb von 24 Stunden möglich.
Ihr Ansprechpartner
Manuel Beha
Wählen Sie direkt einen freien Termin für Ihr kostenloses Erstgespräch (30 Minuten).
Kalender wird nicht angezeigt? Hier geht es zur Terminseite.
Wir sind ein IT-Sicherheitsdienstleister für Unternehmen. Wir prüfen und schützen Ihre IT, unterstützen bei Compliance-Themen wie NIS2, DORA und ISO 27001, helfen im Notfall und liefern Kommunikationslösungen wie Telefonanlagen und Call-Center-Systeme. Unsere Leistungen im Überblick
Vor allem für mittelständische Unternehmen, die kein eigenes Security-Team rund um die Uhr besetzen können. Von unseren Standorten in Köln, Frankfurt und Stuttgart betreuen wir Kunden in Deutschland, Österreich und der Schweiz.
Das hängt von Größe, Ausgangslage und gewünschtem Umfang ab. Als Einstieg bieten wir ein IT-Security-Audit zum Festpreis von 1.499 € zzgl. MwSt. an. Es zeigt, wo Sie stehen und welche Maßnahmen sich zuerst lohnen. Zum Festpreis-Audit
Entscheidend sind Sektor, Mitarbeiterzahl sowie Umsatz und Bilanzsumme. Auch wer nicht direkt betroffen ist, spürt NIS2 oft über die Lieferkette. Im Erstgespräch klären wir Ihre Betroffenheit. Mehr zur NIS2-Umsetzung
Trennen Sie betroffene Geräte vom Netz und schalten Sie sie nicht aus. Die nächsten Schritte und wie Sie uns im Ernstfall direkt erreichen, finden Sie auf unserer Seite Gehackt, was tun?
Das Erstgespräch dauert rund 30 Minuten und ist kostenlos. Wir hören zu, klären Ihren Bedarf und sagen Ihnen ehrlich, was wirklich nötig ist. Danach erhalten Sie ein Angebot, das auf Ihr Unternehmen zugeschnitten ist. Termine sind oft innerhalb von 24 Stunden möglich. Termin buchen