Versicherungsunternehmen verarbeiten täglich große Mengen sensibler Informationen. Dazu gehören personenbezogene Kundendaten, Vertragsinformationen, Zahlungsdaten und – je nach Versicherungssparte – auch besonders schützenswerte Gesundheitsdaten. Gleichzeitig laufen immer mehr Prozesse digital ab: vom Abschluss einer Versicherung über Kundenportale und Apps bis hin zur digitalen Bearbeitung von Schadensfällen.
Damit wächst auch die Bedeutung der IT-Sicherheit für Versicherungen. Cyberangriffe können nicht nur einzelne Systeme beeinträchtigen, sondern zentrale Geschäftsprozesse unterbrechen, vertrauliche Informationen offenlegen oder den Zugriff auf wichtige Daten verhindern. Hinzu kommen regulatorische Anforderungen, die Versicherungsunternehmen dazu verpflichten, ihre Informationssicherheit und digitale Widerstandsfähigkeit systematisch zu organisieren.
Eine wirksame IT-Sicherheitsstrategie muss deshalb mehrere Bereiche miteinander verbinden. Technische Schutzmaßnahmen allein reichen nicht aus. Ebenso wichtig sind klare Prozesse, geschulte Mitarbeiter, ein funktionierendes Risikomanagement sowie geeignete Maßnahmen für den Umgang mit Sicherheitsvorfällen.
Dieser Beitrag zeigt, welchen Cyberrisiken Versicherungen ausgesetzt sind, welche regulatorischen Anforderungen eine Rolle spielen und mit welchen technischen und organisatorischen Maßnahmen Versicherungsunternehmen ihre IT-Sicherheit nachhaltig verbessern können.
Warum ist IT-Sicherheit für Versicherungen besonders wichtig?
Versicherungen gehören zu den Unternehmen, bei denen ein erfolgreicher Cyberangriff besonders weitreichende Folgen haben kann. Der Grund liegt vor allem in der Kombination aus umfangreichen Datenbeständen, digitalen Geschäftsprozessen und einer hohen Abhängigkeit von funktionierenden IT-Systemen.
Versicherungsunternehmen speichern beispielsweise Kontaktdaten, Bankverbindungen, Vertragsinformationen und Angaben zu Schadensfällen. Bei Kranken-, Lebens- oder Berufsunfähigkeitsversicherungen können zusätzlich sensible Gesundheitsinformationen verarbeitet werden. Gelangen solche Daten in falsche Hände, können daraus erhebliche Datenschutz- und Sicherheitsrisiken entstehen.
Gleichzeitig müssen viele digitale Dienste dauerhaft verfügbar sein. Kunden erwarten beispielsweise Zugriff auf Online-Portale, digitale Vertragsunterlagen oder Möglichkeiten zur Schadenmeldung. Auch interne Prozesse wie Vertragsverwaltung, Leistungsprüfung und Kommunikation mit Vertriebspartnern sind zunehmend von IT-Systemen abhängig.
Ein Cybervorfall kann deshalb verschiedene Auswirkungen gleichzeitig haben:
- sensible Kunden- oder Unternehmensdaten werden gestohlen,
- wichtige Systeme oder Anwendungen fallen aus,
- Mitarbeiter können zentrale Prozesse nicht mehr bearbeiten,
- gesetzliche oder regulatorische Meldepflichten werden ausgelöst,
- Wiederherstellung und Incident Response verursachen zusätzliche Kosten,
- das Vertrauen von Kunden und Geschäftspartnern kann beeinträchtigt werden.
Informationssicherheit bei Versicherungen ist daher nicht ausschließlich Aufgabe der IT-Abteilung. Sie betrifft unmittelbar die Betriebsfähigkeit und das Risikomanagement des gesamten Unternehmens.
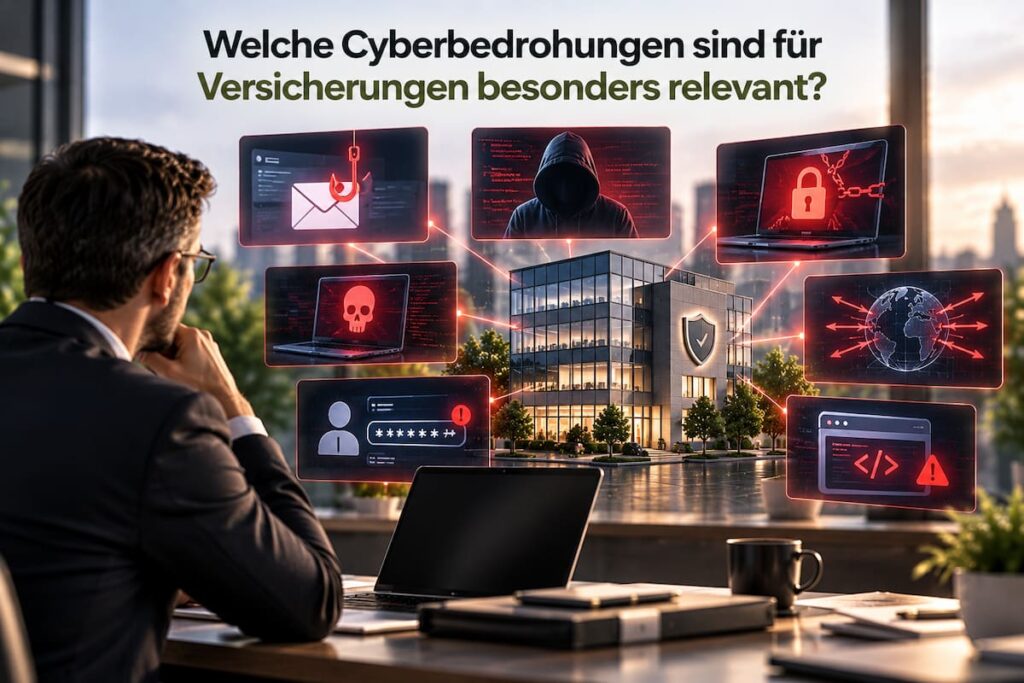
Welche Cyberbedrohungen sind für Versicherungen besonders relevant?
Die Angriffsmöglichkeiten auf Versicherungsunternehmen sind vielfältig. Neben klassischen Angriffen auf technische Schwachstellen spielt insbesondere der Mensch eine wichtige Rolle. Angreifer versuchen beispielsweise, Zugangsdaten zu erbeuten, Schadsoftware einzuschleusen oder Mitarbeiter zu Handlungen zu bewegen, durch die sie Zugriff auf interne Systeme erhalten.
Zu den besonders relevanten Bedrohungen gehören Phishing und Social Engineering, Ransomware, Malware, DDoS-Angriffe, kompromittierte Benutzerkonten sowie Angriffe auf Webanwendungen und Schnittstellen.
Dabei muss ein Angriff nicht zwangsläufig mit einer hochkomplexen technischen Sicherheitslücke beginnen. Bereits gestohlene Zugangsdaten oder eine überzeugend gestaltete Phishing-Mail können ausreichen, um einen ersten Zugang zu einem Unternehmensnetzwerk zu erhalten.
Phishing und Social Engineering
Beim Phishing versuchen Angreifer, Mitarbeiter dazu zu bringen, vertrauliche Informationen preiszugeben, einen manipulierten Link aufzurufen oder einen schädlichen Anhang zu öffnen. Die Nachrichten können beispielsweise vorgeben, von Kollegen, Vorgesetzten, IT-Dienstleistern oder bekannten Geschäftspartnern zu stammen.
Für Versicherungen ist dieses Angriffsszenario besonders relevant, weil Mitarbeiter täglich mit einer großen Anzahl von Kunden, Vermittlern, Dienstleistern und externen Partnern kommunizieren. Eine ungewöhnliche E-Mail oder Dokumentenanfrage fällt dadurch möglicherweise weniger schnell auf.
Social Engineering geht noch einen Schritt weiter. Angreifer nutzen gezielt Informationen über Personen, Unternehmen oder interne Abläufe, um ihre Kontaktaufnahme glaubwürdig erscheinen zu lassen. Ziel kann beispielsweise sein, Zugangsdaten zu erhalten, eine Passwortzurücksetzung auszulösen oder einen Mitarbeiter zur Freigabe bestimmter Informationen zu bewegen.
Technische Schutzmaßnahmen sollten deshalb mit regelmäßigen Awareness-Maßnahmen kombiniert werden. Mitarbeiter müssen verdächtige Nachrichten erkennen können und wissen, an wen sie mögliche Sicherheitsvorfälle melden sollen.
Ransomware und Malware
Ransomware gehört zu den Cyberbedrohungen, die den Geschäftsbetrieb besonders stark beeinträchtigen können. Angreifer versuchen dabei, Systeme oder Daten zu verschlüsseln und anschließend ein Lösegeld zu fordern. Moderne Ransomware-Angriffe beschränken sich häufig nicht auf die Verschlüsselung. Daten können zuvor kopiert und anschließend zusätzlich zur Erpressung verwendet werden.
Für ein Versicherungsunternehmen kann ein solcher Angriff bedeuten, dass Mitarbeiter zeitweise nicht auf Vertragsdaten, interne Anwendungen oder andere geschäftskritische Systeme zugreifen können.
Entscheidend ist deshalb nicht nur, einen Angriff möglichst zu verhindern. Unternehmen müssen auch darauf vorbereitet sein, im Ernstfall schnell reagieren und zentrale Systeme wiederherstellen zu können. Dazu gehören unter anderem ein funktionierendes Backup-Konzept, Netzwerksegmentierung, aktuelle Systeme sowie klar definierte Incident-Response- und Wiederherstellungsprozesse.
DDoS-Angriffe
Bei einem Distributed-Denial-of-Service-Angriff werden Systeme mit einer großen Anzahl von Anfragen überlastet. Ziel ist es, Websites, Kundenportale, APIs oder andere öffentlich erreichbare Dienste vorübergehend nicht verfügbar zu machen.
Für Versicherungen kann dies insbesondere dann problematisch werden, wenn Kunden digitale Services nicht mehr erreichen oder wichtige Schnittstellen zu Partnern beeinträchtigt werden.
DDoS-Schutz sollte deshalb bereits bei der Planung öffentlich erreichbarer Anwendungen berücksichtigt werden. Neben technischen Schutzmechanismen sind dabei auch ausreichende Kapazitäten, Monitoring und definierte Prozesse für den Umgang mit ungewöhnlich hohem Datenverkehr wichtig.
Gestohlene Zugangsdaten und Credential Stuffing
Gestohlene Benutzernamen und Passwörter stellen ein weiteres Risiko dar. Werden dieselben Zugangsdaten für mehrere Dienste verwendet und gelangen sie beispielsweise durch ein Datenleck in Umlauf, können Angreifer automatisiert versuchen, sich damit bei anderen Plattformen anzumelden. Dieses Vorgehen wird als Credential Stuffing bezeichnet.
Mehrstufige Authentifizierung, starke Passwortrichtlinien und die Überwachung auffälliger Anmeldeversuche können das Risiko deutlich reduzieren. Besonders privilegierte Konten sollten zusätzlich abgesichert und nur für die tatsächlich benötigten Aufgaben verwendet werden.
Schwachstellen in Webanwendungen und APIs
Kundenportale, Apps und digitale Schnittstellen erweitern die mögliche Angriffsfläche eines Versicherungsunternehmens. Fehler in der Programmierung, veraltete Komponenten oder Fehlkonfigurationen können dazu führen, dass Angreifer versuchen, auf Daten oder Funktionen zuzugreifen, für die sie keine Berechtigung besitzen.
Deshalb sollten Webanwendungen und APIs bereits während der Entwicklung nach klar definierten Sicherheitsanforderungen gestaltet werden. Regelmäßige Updates, Schwachstellenscans, Penetrationstests und eine kontinuierliche Überwachung helfen dabei, Sicherheitsprobleme frühzeitig zu erkennen.
Gerade bei Versicherungen gilt: Je stärker Geschäftsprozesse digitalisiert werden, desto wichtiger wird es, die Sicherheit dieser Anwendungen von Beginn an mitzudenken.
Welche gesetzlichen Anforderungen gelten für die IT-Sicherheit von Versicherungen?
Versicherungsunternehmen müssen ihre IT-Sicherheit nicht nur aufgrund der bestehenden Cyberrisiken verbessern. Sie unterliegen auch regulatorischen und gesetzlichen Anforderungen, die den Umgang mit IT-Risiken, personenbezogenen Daten und Sicherheitsvorfällen regeln.
Eine zentrale Rolle spielt dabei der Digital Operational Resilience Act (DORA). Die EU-Verordnung schafft einheitliche Anforderungen an die digitale operationale Resilienz von Unternehmen des Finanzsektors und betrifft damit auch Versicherungsunternehmen.
DORA und die digitale operationale Resilienz
DORA verfolgt das Ziel, Finanzunternehmen widerstandsfähiger gegenüber IT-Störungen und Cyberangriffen zu machen. Im Mittelpunkt steht deshalb nicht ausschließlich die Frage, wie sich ein Angriff verhindern lässt. Unternehmen müssen auch darauf vorbereitet sein, Störungen zu erkennen, darauf zu reagieren und den Geschäftsbetrieb möglichst schnell wiederherzustellen.
Für Versicherungen betrifft das insbesondere folgende Bereiche:
- IKT-Risikomanagement: IT- und Cyberrisiken müssen systematisch identifiziert, bewertet und behandelt werden.
- Incident Management: Sicherheitsvorfälle müssen erkannt, dokumentiert, klassifiziert und gegebenenfalls gemeldet werden.
- Resilienztests: Sicherheits- und Wiederherstellungsmaßnahmen müssen regelmäßig überprüft werden.
- Business Continuity: Kritische Geschäftsprozesse müssen auch bei IT-Störungen möglichst aufrechterhalten oder schnell wiederhergestellt werden können.
- Drittparteienrisiken: Risiken durch externe IT- und Cloud-Dienstleister müssen berücksichtigt und überwacht werden.
Damit verändert DORA auch die Sichtweise auf IT-Sicherheit. Es reicht nicht aus, einzelne Sicherheitsprodukte einzusetzen. Versicherungsunternehmen benötigen nachvollziehbare Prozesse, klare Verantwortlichkeiten und eine dokumentierte Strategie für den Umgang mit IKT-Risiken.
DSGVO und Schutz personenbezogener Daten
Neben DORA spielt die Datenschutz-Grundverordnung (DSGVO) eine wichtige Rolle. Versicherungen verarbeiten umfangreiche personenbezogene Daten und teilweise besonders sensible Informationen. Diese müssen durch geeignete technische und organisatorische Maßnahmen geschützt werden.
Dazu gehören beispielsweise Zugriffskontrollen, Verschlüsselung, sichere Authentifizierungsverfahren, Backup-Konzepte und klar geregelte Berechtigungen. Unternehmen müssen zudem berücksichtigen, welche Personen auf bestimmte Informationen zugreifen dürfen und wie lange Daten gespeichert werden.
IT-Sicherheit und Datenschutz greifen an dieser Stelle unmittelbar ineinander. Ein kompromittiertes Benutzerkonto oder eine falsch konfigurierte Anwendung kann nicht nur ein technisches Sicherheitsproblem darstellen, sondern gleichzeitig zu einer Datenschutzverletzung führen.
Weitere regulatorische Anforderungen
Neben DORA und DSGVO können für Versicherungsunternehmen weitere aufsichtsrechtliche Vorgaben relevant sein. Welche Anforderungen konkret gelten, hängt unter anderem von Größe, Geschäftsmodell, Risikoprofil und Art der verarbeiteten Informationen ab.
Entscheidend ist deshalb, Informationssicherheit nicht als einmaliges Compliance-Projekt zu betrachten. Anforderungen verändern sich, IT-Infrastrukturen entwickeln sich weiter und neue Bedrohungen entstehen. Sicherheitsmaßnahmen müssen daher regelmäßig überprüft und an die tatsächliche Risikosituation des Unternehmens angepasst werden.
Welche IT-Sicherheitsmaßnahmen sollten Versicherungen umsetzen?
Eine wirksame IT-Sicherheit für Versicherungen entsteht durch mehrere aufeinander abgestimmte Schutzmaßnahmen. Dabei sollte nicht nur der äußere Schutz des Unternehmens betrachtet werden. Ebenso wichtig ist es, Zugriffe innerhalb der Infrastruktur zu kontrollieren, Schwachstellen frühzeitig zu erkennen und auf verdächtige Aktivitäten reagieren zu können.
Welche Maßnahmen Priorität haben, sollte auf Grundlage einer individuellen Risikoanalyse entschieden werden. Einige Sicherheitsbereiche sind jedoch für nahezu jedes Versicherungsunternehmen relevant.
Identitäts- und Zugriffsmanagement
Nicht jeder Mitarbeiter benötigt Zugriff auf sämtliche Systeme und Daten. Berechtigungen sollten sich deshalb an der jeweiligen Aufgabe orientieren. Das Prinzip des Least Privilege sieht vor, dass Benutzer nur die Zugriffsrechte erhalten, die sie tatsächlich benötigen.
Besonders wichtig ist die Absicherung privilegierter Konten, beispielsweise von Administratoren. Werden solche Accounts kompromittiert, können Angreifer unter Umständen weitreichende Änderungen an Systemen vornehmen.
Zu einem wirksamen Identitäts- und Zugriffsmanagement gehören unter anderem:
- Multi-Faktor-Authentifizierung,
- rollenbasierte Berechtigungen,
- regelmäßige Überprüfung bestehender Zugriffsrechte,
- zeitnahe Sperrung nicht mehr benötigter Konten,
- besondere Absicherung administrativer Zugänge.
Dadurch lässt sich verhindern, dass ein einzelnes kompromittiertes Benutzerkonto automatisch weitreichenden Zugriff auf die gesamte Infrastruktur ermöglicht.
Patch- und Schwachstellenmanagement
Veraltete Software und ungepatchte Sicherheitslücken können Angreifern einen Einstieg in die IT-Infrastruktur ermöglichen. Versicherungen sollten deshalb einen klar definierten Prozess besitzen, mit dem Schwachstellen identifiziert, bewertet und geschlossen werden.
Nicht jede Sicherheitslücke besitzt dabei die gleiche Priorität. Entscheidend ist unter anderem, welches System betroffen ist, ob es aus dem Internet erreichbar ist und welche Daten oder Geschäftsprozesse davon abhängen.
Ein strukturiertes Patchmanagement sollte deshalb bekannte Schwachstellen nach ihrem tatsächlichen Risiko priorisieren, statt Updates lediglich nach einem festen Zeitplan einzuspielen.
Netzwerk- und Anwendungssicherheit
Eine flache Netzwerkstruktur kann dazu führen, dass sich Angreifer nach einem erfolgreichen Einstieg leichter innerhalb der Infrastruktur bewegen. Durch eine sinnvolle Netzwerksegmentierung lassen sich Systeme und Sicherheitsbereiche voneinander trennen.
Zusätzlich müssen öffentlich erreichbare Anwendungen wie Kundenportale, Websites und APIs geschützt werden. Firewalls, Web Application Firewalls, sichere Konfigurationen und regelmäßige Sicherheitstests können dazu beitragen, Angriffe frühzeitig zu erkennen oder abzuwehren.Besonders kritische Systeme sollten dabei nicht unnötig direkt aus dem Internet erreichbar sein.
Monitoring, SIEM und Security Operations Center
Schutzmaßnahmen können Angriffe erschweren, aber nicht vollständig ausschließen. Deshalb müssen Versicherungsunternehmen in der Lage sein, ungewöhnliche Aktivitäten möglichst früh zu erkennen.
Ein Security Information and Event Management (SIEM) kann sicherheitsrelevante Ereignisse aus unterschiedlichen Systemen zentral erfassen und analysieren. Auffällige Anmeldeversuche, ungewöhnliche Zugriffe oder verdächtige Netzwerkaktivitäten lassen sich dadurch schneller untersuchen.
Je nach Größe und Sicherheitsbedarf kann die Überwachung durch ein internes oder extern betriebenes Security Operations Center (SOC) erfolgen. Entscheidend ist weniger die Bezeichnung der Lösung als die Fähigkeit, relevante Warnmeldungen tatsächlich zu bewerten und bei einem Sicherheitsvorfall schnell zu reagieren.
Backup, Wiederherstellung und Business Continuity
Selbst umfangreiche Präventionsmaßnahmen können keinen vollständigen Schutz garantieren. Versicherungen müssen deshalb davon ausgehen, dass es trotz vorhandener Sicherheitsmaßnahmen zu einem erfolgreichen Angriff oder technischen Ausfall kommen kann.
Backups sollten regelmäßig erstellt, vor Manipulation geschützt und vor allem auf ihre Wiederherstellbarkeit getestet werden. Ein Backup, das im Ernstfall nicht funktioniert, bietet keinen ausreichenden Schutz.
Darüber hinaus sollten Versicherungen festlegen:
- welche Systeme für den Geschäftsbetrieb besonders kritisch sind,
- in welcher Reihenfolge Systeme wiederhergestellt werden,
- welche maximalen Ausfallzeiten akzeptabel sind,
- wer im Notfall welche Entscheidungen trifft,
- wie der Geschäftsbetrieb während eines größeren IT-Ausfalls fortgeführt werden kann.
Damit wird aus einer reinen Backup-Strategie ein belastbares Konzept für Business Continuity und Disaster Recovery.
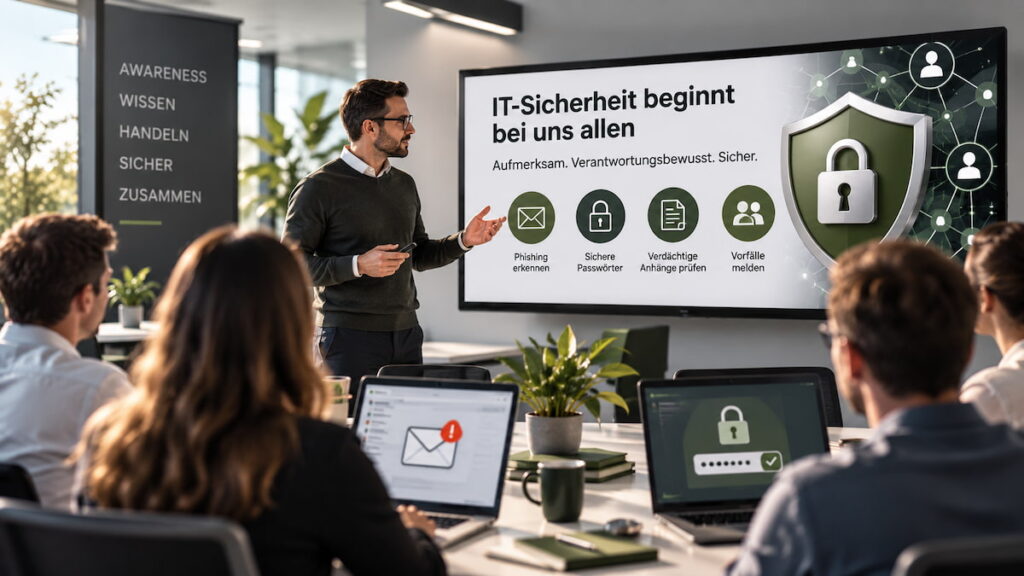
Welche Rolle spielen Mitarbeiter bei der IT-Sicherheit?
Technische Sicherheitsmaßnahmen sind nur ein Teil einer funktionierenden Sicherheitsstrategie. Mitarbeiter arbeiten täglich mit E-Mails, Dokumenten, Kundeninformationen und internen Anwendungen und werden deshalb gezielt von Cyberkriminellen angesprochen.
Ein unbedachter Klick auf einen manipulierten Link, die Eingabe von Zugangsdaten auf einer gefälschten Login-Seite oder die Weitergabe vertraulicher Informationen kann bestehende technische Schutzmaßnahmen teilweise umgehen.
Deshalb sollten Versicherungsunternehmen eine Sicherheitskultur schaffen, in der Mitarbeiter Risiken erkennen und bei verdächtigen Vorgängen richtig reagieren können.
Security-Awareness-Schulungen sollten dabei nicht nur einmal jährlich durchgeführt werden. Kurze, regelmäßige Trainings können beispielsweise aktuelle Phishing-Methoden, den sicheren Umgang mit Passwörtern, verdächtige Anhänge oder Social-Engineering-Versuche behandeln.
Ebenso wichtig sind klare Meldewege. Mitarbeiter sollten genau wissen, an wen sie sich wenden können, wenn sie beispielsweise eine verdächtige E-Mail geöffnet oder ihre Zugangsdaten möglicherweise auf einer gefälschten Website eingegeben haben.
Dabei sollte eine schnelle Meldung im Vordergrund stehen. Je früher die IT oder das Security-Team von einem möglichen Vorfall erfährt, desto schneller können beispielsweise ein Benutzerkonto gesperrt, aktive Sitzungen beendet oder betroffene Systeme untersucht werden.
Mitarbeiter sind damit ein wichtiger Bestandteil der IT-Sicherheit. Gute technische Schutzmaßnahmen, verständliche Prozesse und regelmäßige Schulungen sollten sich gegenseitig ergänzen.
Wie schützen Versicherungen ihre IT-Dienstleister und Lieferketten?
Versicherungsunternehmen betreiben ihre IT heute nur selten vollständig selbst. Cloud-Anbieter, Softwarehersteller, Rechenzentren, Managed Service Provider und weitere IT-Dienstleister übernehmen wichtige Aufgaben oder erhalten Zugriff auf Systeme und Daten. Dadurch entstehen zusätzliche Abhängigkeiten und potenzielle Angriffswege.
Ein hohes Sicherheitsniveau innerhalb des eigenen Unternehmens reicht daher nicht aus, wenn ein kritischer Dienstleister deutlich schlechter geschützt ist. Wird dessen Infrastruktur kompromittiert, kann sich ein Sicherheitsvorfall unter Umständen auch auf angeschlossene Unternehmen auswirken.
Risiken durch Cloud- und IT-Dienstleister
Externe Dienstleister können Zugriff auf sensible Daten oder geschäftskritische Systeme besitzen. Gleichzeitig kann die Verfügbarkeit bestimmter Versicherungsprozesse unmittelbar von diesen Anbietern abhängen.
Versicherungen sollten deshalb bereits vor der Zusammenarbeit prüfen, welche Risiken durch einen Dienstleister entstehen. Dabei sind unter anderem folgende Fragen relevant:
- Auf welche Systeme und Daten kann der Anbieter zugreifen?
- Welche Geschäftsprozesse sind von seiner Leistung abhängig?
- Welche Sicherheitsmaßnahmen setzt der Dienstleister ein?
- Wie werden Sicherheitsvorfälle erkannt und kommuniziert?
- Wie werden Daten gesichert und wiederhergestellt?
- Was passiert, wenn der Dienstleister längere Zeit ausfällt?
Je kritischer ein Anbieter für den Geschäftsbetrieb ist, desto umfangreicher sollte seine Sicherheitsbewertung ausfallen.
Drittanbieter nach DORA bewerten und überwachen
DORA legt einen besonderen Schwerpunkt auf Risiken durch IKT-Drittdienstleister. Für Versicherungsunternehmen bedeutet das, dass entsprechende Risiken nicht ausschließlich bei Vertragsabschluss betrachtet werden dürfen.
Zunächst sollte nachvollziehbar dokumentiert werden, welche externen Anbieter für welche Systeme und Prozesse eingesetzt werden. Anschließend können diese anhand ihrer Kritikalität bewertet werden.
Besonders relevant sind Dienstleister, deren Ausfall wichtige Geschäftsprozesse beeinträchtigen würde oder die Zugriff auf sensible Daten und zentrale Systeme besitzen.
Die Überwachung von Drittparteien wird damit zu einem festen Bestandteil des IT-Risikomanagements von Versicherungen. Abhängigkeiten sollten bekannt sein, damit das Unternehmen im Störungsfall nicht erst herausfinden muss, welche Prozesse von einem bestimmten Anbieter betroffen sind.
Sicherheitsanforderungen vertraglich und technisch absichern
Sicherheitsanforderungen sollten nicht nur intern definiert, sondern auch in der Zusammenarbeit mit Dienstleistern berücksichtigt werden. Dazu können beispielsweise Anforderungen an Verfügbarkeit, Datenschutz, Zugriffsschutz, Incident Management und Wiederherstellung gehören.
Ebenso wichtig ist die technische Absicherung. Externe Dienstleister sollten grundsätzlich nur auf diejenigen Systeme und Informationen zugreifen können, die für ihre Aufgabe erforderlich sind.
Damit gilt auch für externe Zugänge das Prinzip: so viele Berechtigungen wie notwendig, aber so wenige wie möglich.
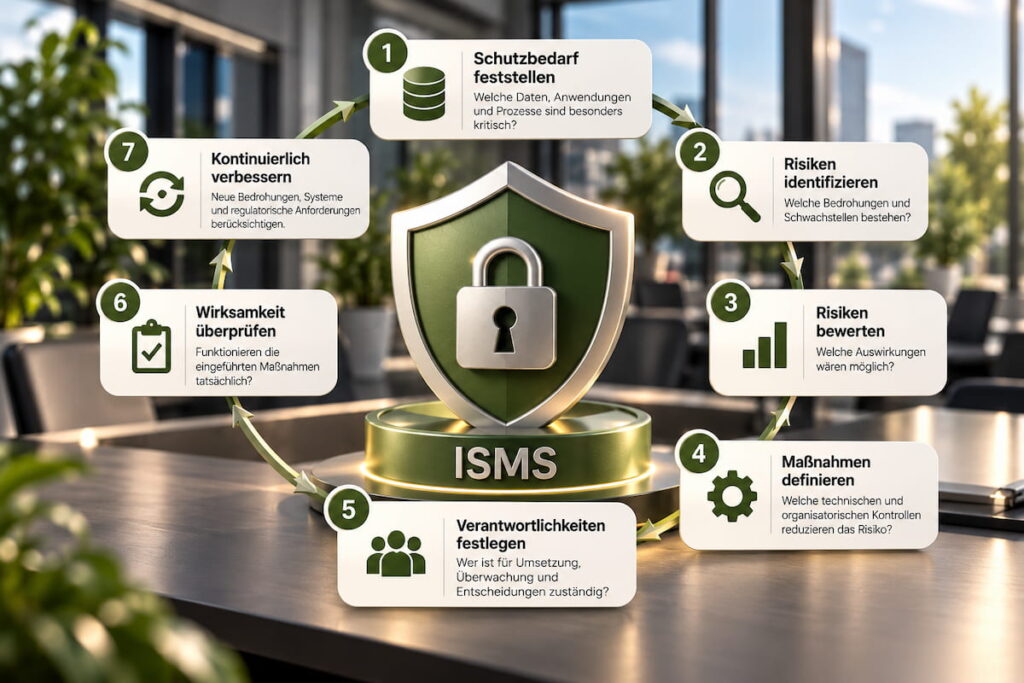
Wie funktioniert ein ISMS bei Versicherungen?
Ein Information Security Management System (ISMS) schafft einen strukturierten Rahmen für die Informationssicherheit eines Unternehmens. Statt einzelne Sicherheitsmaßnahmen unabhängig voneinander umzusetzen, werden Risiken, Verantwortlichkeiten, Prozesse und Kontrollen systematisch miteinander verbunden.
Für Versicherungen ist dieser Ansatz besonders relevant, da unterschiedliche Systeme, Datenbestände, Mitarbeiter und externe Dienstleister gleichzeitig berücksichtigt werden müssen.
Am Anfang steht die Frage, welche Informationen und Systeme für das Unternehmen besonders wichtig sind. Anschließend wird bewertet, welchen Risiken diese ausgesetzt sind und welche Schutzmaßnahmen erforderlich sind.
Ein ISMS umfasst typischerweise mehrere wiederkehrende Schritte:
- Schutzbedarf feststellen: Welche Daten, Anwendungen und Geschäftsprozesse sind besonders kritisch?
- Risiken identifizieren: Welche Bedrohungen und Schwachstellen bestehen?
- Risiken bewerten: Welche Auswirkungen hätte ein erfolgreicher Angriff oder Systemausfall?
- Maßnahmen definieren: Welche technischen und organisatorischen Kontrollen reduzieren das Risiko?
- Verantwortlichkeiten festlegen: Wer ist für Umsetzung, Überwachung und Entscheidungen zuständig?
- Wirksamkeit überprüfen: Funktionieren die eingeführten Maßnahmen tatsächlich?
- Kontinuierlich verbessern: Neue Bedrohungen, Systeme und regulatorische Anforderungen werden regelmäßig berücksichtigt.
Damit wird Informationssicherheit zu einem fortlaufenden Prozess.
Ein einfaches Beispiel: Ein Versicherungsunternehmen identifiziert sein Kundenportal als geschäftskritische Anwendung. Im Rahmen der Risikoanalyse werden unter anderem gestohlene Zugangsdaten, Schwachstellen der Anwendung und ein möglicher Ausfall betrachtet. Daraus können Maßnahmen wie Multi-Faktor-Authentifizierung, Web Application Firewall, Monitoring, regelmäßige Penetrationstests und definierte Wiederherstellungsprozesse abgeleitet werden.
Der entscheidende Vorteil eines ISMS besteht darin, dass solche Maßnahmen nicht isoliert umgesetzt werden. Das Unternehmen kann nachvollziehbar dokumentieren, welches Risiko durch welche Maßnahme reduziert werden soll und wer dafür verantwortlich ist.
Was tun Versicherungen bei einem Cyberangriff?
Auch eine gut geschützte IT-Infrastruktur kann angegriffen werden. Deshalb gehört zu einer vollständigen Sicherheitsstrategie immer die Vorbereitung auf den Ernstfall.
Ein definierter Incident-Response-Prozess hilft dabei, in einer kritischen Situation strukturiert vorzugehen. Zuständigkeiten, Kommunikationswege und technische Maßnahmen sollten möglichst bereits vor einem Vorfall festgelegt und regelmäßig getestet werden.
Angriff erkennen und betroffene Systeme isolieren
Im ersten Schritt muss festgestellt werden, welche Systeme, Benutzerkonten und Daten betroffen sein könnten. Monitoring-Lösungen, Logdaten und Sicherheitswerkzeuge können dabei helfen, den Umfang des Vorfalls einzuschätzen.
Betroffene Systeme müssen gegebenenfalls isoliert werden, um eine weitere Ausbreitung zu verhindern. Bei einem kompromittierten Benutzerkonto kann beispielsweise der Zugang gesperrt und aktive Sitzungen können beendet werden.
Dabei sollte jedoch strukturiert vorgegangen werden. Überhastete Veränderungen können wichtige Informationen zur späteren Untersuchung des Angriffs zerstören.
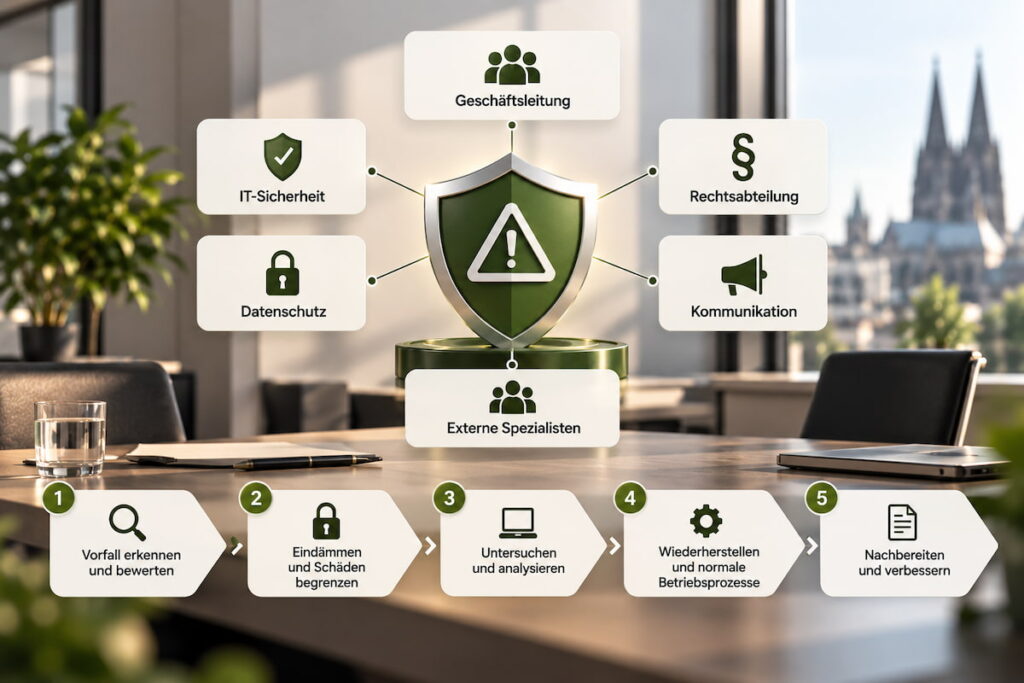
Incident-Response-Prozess aktivieren
Sobald ein relevanter Sicherheitsvorfall erkannt wurde, sollte der zuvor definierte Incident-Response-Prozess greifen. Dabei geht es nicht ausschließlich um technische Aufgaben.
Je nach Vorfall können beispielsweise IT-Sicherheit, Geschäftsleitung, Datenschutz, Rechtsabteilung, Kommunikation und externe Spezialisten beteiligt werden.
Ein klarer Ablauf verhindert, dass während eines Angriffs grundlegende Fragen erst geklärt werden müssen: Wer entscheidet über die Abschaltung eines Systems? Wer informiert externe Stellen? Welche Systeme müssen zuerst untersucht werden? Und wer koordiniert die Wiederherstellung?
Melde- und Dokumentationspflichten beachten
Cybervorfälle können abhängig von Art und Umfang verschiedene regulatorische oder datenschutzrechtliche Meldepflichten auslösen. Deshalb sollte frühzeitig geprüft werden, welche Informationen dokumentiert und welche Stellen gegebenenfalls informiert werden müssen.
Eine nachvollziehbare Dokumentation hilft gleichzeitig bei der späteren Analyse. Dazu gehören beispielsweise der Zeitpunkt der Entdeckung, betroffene Systeme, durchgeführte Maßnahmen und wichtige Entscheidungen während des Vorfalls.
Systeme sicher wiederherstellen
Nachdem der Angriff eingedämmt wurde, beginnt die Wiederherstellung. Dabei sollte nicht einfach möglichst schnell zum Normalbetrieb zurückgekehrt werden. Zunächst muss geprüft werden, ob die Ursache des Sicherheitsvorfalls tatsächlich beseitigt wurde.
Anschließend können Systeme anhand ihrer geschäftlichen Priorität wiederhergestellt werden. Getestete Backups und vorbereitete Wiederanlaufpläne können diesen Prozess erheblich erleichtern.
Nach Abschluss des Vorfalls sollte zusätzlich eine Ursachenanalyse erfolgen. Ziel ist es herauszufinden, wie der Angriff möglich war und welche Maßnahmen künftig verbessert werden müssen.
Praxisbeispiel: Werden die Zugangsdaten eines Mitarbeiters über eine Phishing-Seite gestohlen und anschließend für einen ungewöhnlichen Login verwendet, kann das Monitoring Alarm auslösen. Das betroffene Konto wird gesperrt, aktive Sitzungen werden beendet und die Aktivitäten des Accounts werden untersucht. Anschließend werden die Zugangsdaten zurückgesetzt und mögliche weitere betroffene Systeme geprüft. Abschließend wird analysiert, warum der Angriff erfolgreich war und ob beispielsweise Authentifizierung, Monitoring oder Awareness-Maßnahmen angepasst werden müssen.
Ein gut vorbereiteter Incident-Response-Prozess entscheidet damit nicht nur darüber, ob ein Angriff erkannt wird, sondern auch darüber, wie schnell ein Versicherungsunternehmen seine Auswirkungen begrenzen und zum sicheren Geschäftsbetrieb zurückkehren kann.
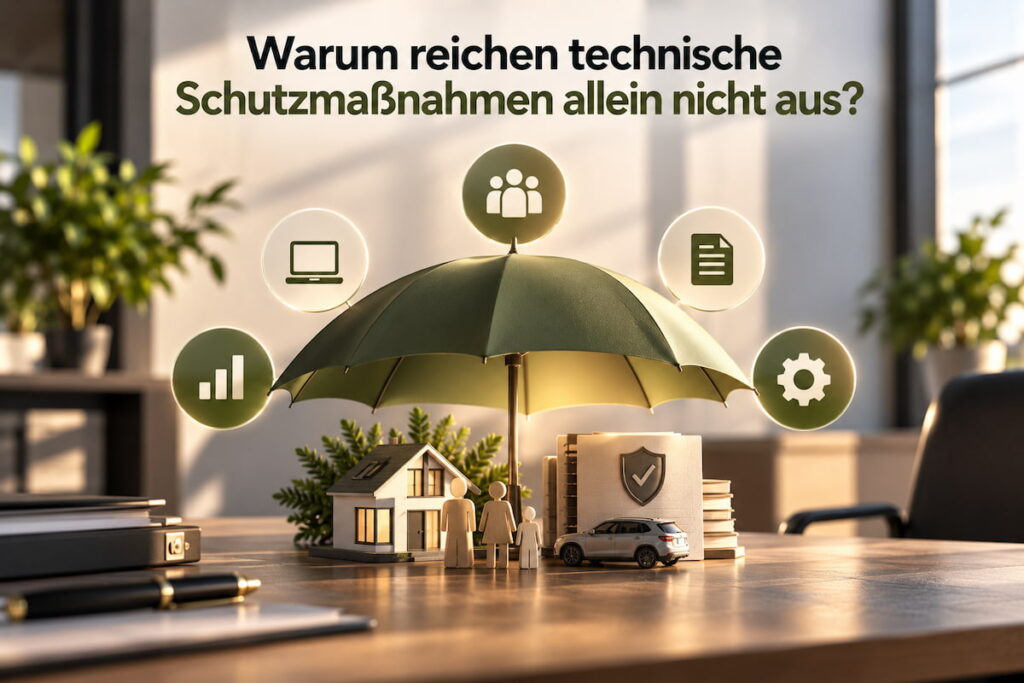
Warum reichen technische Schutzmaßnahmen allein nicht aus?
Firewalls, Multi-Faktor-Authentifizierung, Endpoint-Security und Monitoring sind wichtige Bestandteile der IT-Sicherheit für Versicherungen. Sie können jedoch nur dann ihre volle Wirkung entfalten, wenn sie in klare Prozesse und Verantwortlichkeiten eingebettet sind.
Ein Beispiel zeigt das Problem: Ein Monitoring-System erkennt einen verdächtigen Zugriff auf ein Kundenkonto. Wenn jedoch nicht festgelegt ist, wer die Warnmeldung bewertet und welche Maßnahmen anschließend eingeleitet werden, bleibt der technische Alarm möglicherweise ohne Konsequenzen.
Eine wirksame Sicherheitsstrategie verbindet deshalb mehrere Ebenen miteinander:
- Technik: Systeme und Daten werden durch geeignete Sicherheitslösungen geschützt.
- Prozesse: Für Sicherheitsvorfälle, Berechtigungen, Updates und Wiederherstellung bestehen definierte Abläufe.
- Mitarbeiter: Beschäftigte kennen typische Angriffsmethoden und wissen, wie sie bei verdächtigen Vorgängen reagieren müssen.
- Governance: Verantwortlichkeiten, Richtlinien und Entscheidungswege sind eindeutig festgelegt.
- Risikomanagement: Sicherheitsmaßnahmen orientieren sich an den tatsächlichen Risiken des Unternehmens.
Besonders wichtig ist dabei die Zusammenarbeit zwischen IT, Informationssicherheit und den Fachbereichen. Schließlich kann die IT allein nicht immer beurteilen, welche Auswirkungen der Ausfall einer bestimmten Anwendung auf Vertragsverwaltung, Schadenbearbeitung oder Kundenservice hätte.
IT-Sicherheit ist deshalb keine einzelne technische Maßnahme, sondern ein fortlaufender Unternehmensprozess.
Wie können Versicherungen ihre IT-Sicherheit nachhaltig verbessern?
Cyberbedrohungen entwickeln sich kontinuierlich weiter. Gleichzeitig verändern Versicherungsunternehmen ihre eigenen IT-Landschaften: Neue Anwendungen werden eingeführt, Cloud-Dienste genutzt, Schnittstellen geschaffen und weitere Dienstleister angebunden. Sicherheitsmaßnahmen, die heute ausreichend sind, müssen deshalb regelmäßig neu bewertet werden.
Ein sinnvoller Ausgangspunkt ist eine regelmäßige Risikoanalyse. Dabei wird geprüft, welche Systeme, Daten und Prozesse besonders kritisch sind und welche Bedrohungen für diese bestehen. Auf dieser Grundlage können Investitionen in IT-Sicherheit gezielter priorisiert werden.
Sicherheitsmaßnahmen regelmäßig überprüfen
Schwachstellenscans und Penetrationstests helfen dabei, technische Sicherheitsprobleme frühzeitig aufzudecken. Dabei sollten insbesondere öffentlich erreichbare Anwendungen, Kundenportale, APIs und andere kritische Systeme berücksichtigt werden.
Gleichzeitig müssen bestehende Sicherheitsmaßnahmen regelmäßig auf ihre Wirksamkeit überprüft werden. Entscheidend ist beispielsweise nicht nur, ob eine Multi-Faktor-Authentifizierung vorhanden ist, sondern ob sie für die relevanten Konten tatsächlich konsequent eingesetzt wird.
Notfall- und Wiederherstellungsprozesse testen
Ein Notfallplan bietet nur begrenzten Nutzen, wenn er im Ernstfall nicht funktioniert. Versicherungsunternehmen sollten deshalb regelmäßig testen, wie sie auf unterschiedliche Störungsszenarien reagieren.
Ein mögliches Szenario wäre beispielsweise ein Ransomware-Angriff, durch den mehrere zentrale Systeme gleichzeitig ausfallen. Im Rahmen einer Übung kann überprüft werden, ob Verantwortlichkeiten bekannt sind, Kommunikationswege funktionieren und kritische Anwendungen innerhalb der vorgesehenen Zeit wiederhergestellt werden können.
Auch Backups sollten regelmäßig getestet werden. Dabei muss sichergestellt werden, dass die gespeicherten Daten tatsächlich vollständig und innerhalb eines angemessenen Zeitraums wiederhergestellt werden können.
Sicherheitsniveau kontinuierlich weiterentwickeln
Eine nachhaltige Sicherheitsstrategie kombiniert technische und organisatorische Verbesserungen. Dazu gehören beispielsweise:
- regelmäßige Risikoanalysen,
- Patch- und Schwachstellenmanagement,
- Penetrationstests,
- kontinuierliches Security Monitoring,
- Awareness-Schulungen für Mitarbeiter,
- Überprüfung von Zugriffsrechten,
- Tests von Backups und Wiederherstellungsprozessen,
- Bewertung kritischer IT-Dienstleister,
- regelmäßige Aktualisierung von Sicherheitsrichtlinien und Notfallplänen.
Dabei sollten Maßnahmen nach Risiko priorisiert werden. Nicht jede Schwachstelle stellt für jedes Unternehmen dieselbe Gefahr dar.
Für Versicherungen ist es deshalb sinnvoll, zunächst die Systeme und Prozesse zu identifizieren, deren Ausfall oder Kompromittierung besonders schwerwiegende Folgen hätte. Anschließend können verfügbare Ressourcen dort eingesetzt werden, wo sie den größten Beitrag zur Reduzierung des tatsächlichen Cyberrisikos leisten.
Häufige Fragen zur IT-Sicherheit für Versicherungen
Die IT-Sicherheit von Versicherungsunternehmen umfasst technische, organisatorische und regulatorische Fragestellungen. Die folgenden Antworten fassen einige der wichtigsten Punkte kompakt zusammen.
Welche Cyberangriffe treffen Versicherungen besonders häufig?
Für Versicherungen sind unter anderem Phishing und Social Engineering, Ransomware und andere Schadsoftware, gestohlene Zugangsdaten, DDoS-Angriffe sowie Angriffe auf Webanwendungen und APIs relevant. Welche Bedrohungen für ein einzelnes Unternehmen besonders kritisch sind, hängt von dessen IT-Infrastruktur, Geschäftsmodell und vorhandenen Schutzmaßnahmen ab.
Welche IT-Sicherheitsanforderungen stellt DORA an Versicherungen?
DORA stellt Anforderungen an die digitale operationale Resilienz von Finanzunternehmen. Dazu gehören insbesondere das IKT-Risikomanagement, die Behandlung und Meldung relevanter IKT-Vorfälle, Resilienztests sowie der Umgang mit Risiken durch IKT-Drittdienstleister.
Versicherungsunternehmen müssen IT-Risiken damit systematisch erfassen und geeignete Maßnahmen etablieren, um Störungen zu verhindern, zu erkennen, zu bewältigen und den Geschäftsbetrieb wiederherzustellen.
Welche Daten müssen Versicherungen besonders schützen?
Versicherungen verarbeiten zahlreiche schützenswerte Informationen. Dazu können personenbezogene Daten, Kontaktdaten, Bankverbindungen, Vertragsinformationen und Angaben zu Schadensfällen gehören. Je nach Versicherungssparte werden zusätzlich besonders sensible Informationen wie Gesundheitsdaten verarbeitet.
Der Schutz sollte sich deshalb am jeweiligen Schutzbedarf der Informationen orientieren. Besonders sensible Daten benötigen entsprechend strengere Zugriffs- und Sicherheitsmaßnahmen.
Braucht eine Versicherung ein ISMS?
Ein strukturiertes Informationssicherheitsmanagement hilft Versicherungsunternehmen dabei, Risiken, Verantwortlichkeiten und Sicherheitsmaßnahmen systematisch zu organisieren. Ein ISMS ermöglicht es, Informationssicherheit nicht nur technisch zu betrachten, sondern dauerhaft in Prozesse und Verantwortlichkeiten des Unternehmens einzubinden.
Welche konkrete Ausgestaltung erforderlich ist, hängt unter anderem von Unternehmensgröße, Geschäftsmodell, Risikoprofil und regulatorischen Anforderungen ab.
Wie können Versicherungen ihre IT-Sicherheit verbessern?
Der erste Schritt sollte darin bestehen, kritische Daten, Systeme und Geschäftsprozesse zu identifizieren und deren Risiken zu bewerten. Anschließend können geeignete Schutzmaßnahmen priorisiert werden.
Besonders relevant sind unter anderem Multi-Faktor-Authentifizierung, konsequentes Patchmanagement, Netzwerksegmentierung, Monitoring, sichere Backups, Incident-Response-Prozesse und regelmäßige Mitarbeiterschulungen.
Langfristig entscheidend ist jedoch, diese Maßnahmen nicht einmalig umzusetzen. IT-Sicherheit für Versicherungen muss regelmäßig überprüft und an neue Bedrohungen, technische Veränderungen und regulatorische Anforderungen angepasst werden.
Fazit: IT-Sicherheit als Grundlage digitaler Versicherungsprozesse
Versicherungsunternehmen sind in hohem Maße auf funktionierende IT-Systeme und den sicheren Umgang mit sensiblen Daten angewiesen. Gleichzeitig entwickeln sich Cyberbedrohungen kontinuierlich weiter. Phishing, Ransomware, kompromittierte Benutzerkonten oder Angriffe auf Webanwendungen können nicht nur einzelne Systeme betreffen, sondern wichtige Geschäftsprozesse beeinträchtigen.
Eine wirksame IT-Sicherheit für Versicherungen sollte deshalb mehrere Ebenen miteinander verbinden. Technische Schutzmaßnahmen wie Multi-Faktor-Authentifizierung, Netzwerksegmentierung, Patchmanagement und Security Monitoring bilden eine wichtige Grundlage. Ebenso entscheidend sind jedoch klare Verantwortlichkeiten, geschulte Mitarbeiter, funktionierende Notfallprozesse und ein systematisches Informationssicherheitsmanagement.
Hinzu kommen regulatorische Anforderungen wie DORA. Versicherungen müssen dadurch verstärkt nachweisen können, wie sie IKT-Risiken identifizieren, Sicherheitsvorfälle behandeln, ihre digitale Widerstandsfähigkeit überprüfen und Risiken durch externe IT-Dienstleister kontrollieren.
Entscheidend ist dabei, IT-Sicherheit nicht als einmaliges Projekt zu betrachten. Neue Anwendungen, Cloud-Dienste, Schnittstellen und Dienstleister verändern kontinuierlich die Angriffsfläche eines Unternehmens. Sicherheitsmaßnahmen müssen deshalb regelmäßig überprüft, getestet und an die aktuelle Risikosituation angepasst werden.
Wer seine kritischen Systeme und Prozesse kennt, Risiken systematisch bewertet und technische sowie organisatorische Maßnahmen miteinander verbindet, schafft eine belastbare Grundlage für sichere digitale Versicherungsprozesse.
Wie sicher ist Ihre IT-Infrastruktur aufgestellt?
Cyberrisiken lassen sich nicht vollständig vermeiden – ihre Wahrscheinlichkeit und möglichen Auswirkungen können jedoch durch eine strukturierte Sicherheitsstrategie deutlich reduziert werden.
Wir unterstützen Unternehmen dabei, bestehende Sicherheitsstrukturen zu analysieren, Schwachstellen zu identifizieren und geeignete Maßnahmen für eine widerstandsfähige IT-Infrastruktur zu entwickeln.
Sie möchten wissen, wo in Ihrer IT-Sicherheit konkreter Handlungsbedarf besteht? Kontaktieren Sie uns für ein unverbindliches Erstgespräch.


