Was ist Endpoint Security? Schutz für Geräte, Mitarbeiter und Unternehmensdaten
Cyberangriffe entwickeln sich immer schneller und Unternehmen stehen dadurch vor neuen Herausforderungen. Mitarbeiter arbeiten im Homeoffice, greifen mobil auf Unternehmensdaten zu und nutzen täglich unterschiedlichste Geräte. Genau diese Endgeräte sind heute eines der häufigsten Ziele für Cyberkriminelle. Moderne Endpoint Security hilft Unternehmen dabei, Geräte, Mitarbeiter und sensible Daten zuverlässig vor Angriffen zu schützen. Doch was […]
Woran erkenne ich Phishing Mails? So schützen Sie Ihr Unternehmen vor Cyberangriffen
Phishing-Mails gehören heute zu den größten Cyberrisiken für Unternehmen. Die Verbraucherzentrale NRW verzeichnete allein im Jahr 2025 rund 382.470 gemeldete Phishing-Mails in Deutschland. Was früher noch leicht an schlechter Grammatik oder offensichtlichen Fake-Absendern zu erkennen war, wirkt mittlerweile oft täuschend echt. Cyberkriminelle nutzen professionelle Designs, gefälschte Login-Seiten und sogar künstliche Intelligenz, um Mitarbeitende gezielt zu manipulieren. Bereits ein einziger Klick auf […]
IT Security für Ärzte: Patientendaten absichern und gesetzliche Vorgaben erfüllen
Digitale Prozesse gehören heute zum Alltag nahezu jeder Arztpraxis. Von elektronischen Patientenakten über digitale Terminverwaltung bis hin zur Telematikinfrastruktur laufen immer mehr sensible Abläufe über vernetzte IT-Systeme. Gleichzeitig steigt jedoch auch das Risiko für Cyberangriffe, Datenverluste und Datenschutzverletzungen erheblich. Genau deshalb wird das Thema IT Security für Ärzte zunehmend zu einer zentralen Verantwortung im Praxisbetrieb. Besonders kritisch: […]
IT Security für Krankenhäuser: Kritische Systeme schützen und Ausfälle vermeiden
Die Digitalisierung hat das Gesundheitswesen in den vergangenen Jahren grundlegend verändert. Moderne Krankenhäuser arbeiten heute mit digitalen Patientenakten, vernetzten Medizingeräten, cloudbasierten Anwendungen und komplexen Krankenhausinformationssystemen. Diese Technologien verbessern Prozesse, beschleunigen Diagnosen und unterstützen eine effizientere Patientenversorgung. Gleichzeitig steigt jedoch die Abhängigkeit von funktionierenden IT-Systemen enorm. Bereits kurze Ausfälle können heute schwerwiegende Folgen für den Klinikbetrieb […]
Was ist NIS2 Compliance? Pflichten, Fristen und Auswirkungen für Unternehmen
Cyberangriffe gehören mittlerweile zu den größten Geschäftsrisiken für Unternehmen in Europa. Mit der neuen NIS2-Richtlinie verschärft die EU deshalb die Anforderungen an Cybersicherheit, Risikomanagement und Meldepflichten deutlich. Tausende Unternehmen in Deutschland werden dadurch erstmals gesetzlich verpflichtet, umfassende Sicherheitsmaßnahmen umzusetzen. Doch was bedeutet NIS2 Compliance konkret? Welche Unternehmen sind betroffen? Welche Pflichten gelten künftig und welche […]
IT Sicherheit für kleine Unternehmen: Die wichtigsten Schutzmaßnahmen gegen Cyberangriffe
Cyberangriffe sind längst kein Randthema mehr, sie gehören heute zum Alltag vieler Unternehmen. Besonders kleine Betriebe stehen zunehmend im Fokus von Hackern, da sie oft weniger geschützt sind als große Konzerne. Die gute Nachricht: Mit den richtigen Maßnahmen lässt sich das Risiko deutlich reduzieren. In diesem Artikel erfahren Sie praxisnah, wie Sie die IT Sicherheit […]
Was ist Multi-Faktor-Authentifizierung? Warum sie heute unverzichtbar ist
Cyberangriffe, Datenlecks und Phishing gehören heute zum Alltag im Internet. Gleichzeitig nutzen viele Menschen noch immer einfache oder wiederverwendete Passwörter, die leicht zu knacken sind. Genau hier setzt die Multi-Faktor-Authentifizierung an und bietet eine der effektivsten Möglichkeiten, digitale Konten zuverlässig zu schützen. Multi-Faktor-Authentifizierung wird trotz ihrer Wirksamkeit noch nicht flächendeckend genutzt. So setzen in Deutschland aktuell […]
Was ist DORA Compliance? Bedeutung, Anforderungen und Umsetzung einfach erklärt
DORA Compliance beschreibt die Fähigkeit von Finanzunternehmen, ihre digitale Widerstandsfähigkeit systematisch zu stärken und regulatorische Anforderungen der EU zuverlässig zu erfüllen. Im Kern geht es darum, IT-Risiken zu beherrschen, Ausfälle zu vermeiden und auch im Krisenfall handlungsfähig zu bleiben. Dieser Abschnitt erklärt Ihnen die wichtigsten Grundlagen und zeigt, was hinter dem Begriff konkret steckt. Warum […]
Wer ist von NIS2 betroffen? Kriterien, Branchen & Pflichten im Überblick
Die NIS2-Richtlinie bringt für viele Unternehmen neue Pflichten und Unsicherheiten mit sich. Doch wer genau betroffen ist, lässt sich nicht immer auf den ersten Blick erkennen. In diesem Artikel erhalten Sie einen klaren Überblick über die wichtigsten Kriterien, betroffenen Branchen und konkreten Anforderungen, verständlich und praxisnah erklärt. Betrifft NIS2 auch Ihr Unternehmen? Die Frage „wer ist […]
Was ist Ransomware Containment und wie funktioniert es?
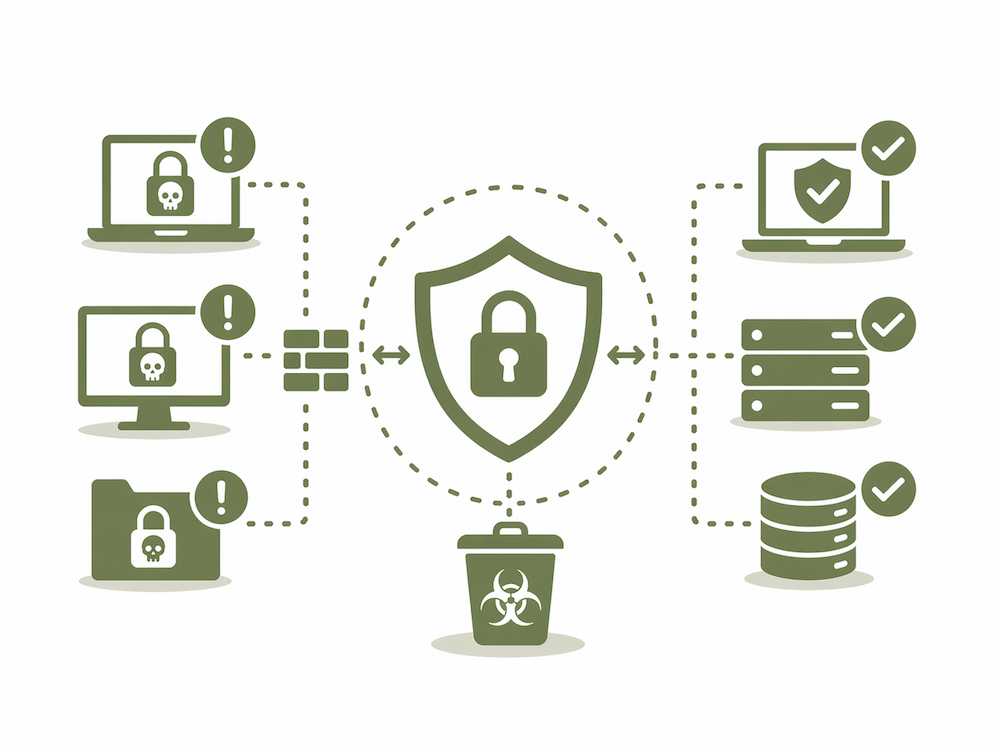
Ransomware ist eine Form von Schadsoftware (Malware), die darauf ausgelegt ist, den Zugriff auf Systeme oder Daten zu blockieren. In den meisten Fällen geschieht dies durch Verschlüsselung von Dateien, Servern oder ganzen IT-Umgebungen. Das Ziel der Angreifer ist klar: Sie verlangen ein Lösegeld (Ransom), um den Zugang wiederherzustellen oder zu verhindern, dass gestohlene Daten veröffentlicht […]