Die Digitalisierung ist aus modernen Zahnarztpraxen nicht mehr wegzudenken. Patientendaten werden digital verwaltet, Termine über Praxissoftware organisiert, Befunde gespeichert und Röntgenaufnahmen digital verarbeitet. Hinzu kommen die Telematikinfrastruktur, E-Mail-Kommunikation und zahlreiche weitere vernetzte Systeme. Damit wächst jedoch auch die Abhängigkeit von einer zuverlässig funktionierenden und geschützten IT.
IT Sicherheit für Zahnärzte bedeutet deshalb weit mehr als Virenschutz und sichere Passwörter. Es geht darum, Patientendaten vor unbefugtem Zugriff zu schützen, den Ausfall wichtiger Systeme zu verhindern und dafür zu sorgen, dass die Praxis auch bei technischen Problemen oder einem Cyberangriff handlungsfähig bleibt.
Gleichzeitig müssen Zahnarztpraxen verschiedene Anforderungen an Datenschutz und Informationssicherheit berücksichtigen. Welche Maßnahmen notwendig sind, hängt unter anderem von der Größe und technischen Ausstattung der Praxis ab.Dieser Beitrag zeigt, welche IT-Risiken für Zahnarztpraxen besonders relevant sind, welche Anforderungen Praxisinhaber kennen sollten und mit welchen technischen und organisatorischen Maßnahmen sich die IT-Sicherheit in der Zahnarztpraxis verbessern lässt.
Warum ist IT Sicherheit für Zahnärzte besonders wichtig?
Zahnarztpraxen verarbeiten täglich Informationen, die besonders schützenswert sind. Dazu gehören neben Namen, Kontaktdaten und Versicherungsinformationen vor allem Gesundheitsdaten wie Diagnosen, Befunde, Behandlungsverläufe und Röntgenaufnahmen.
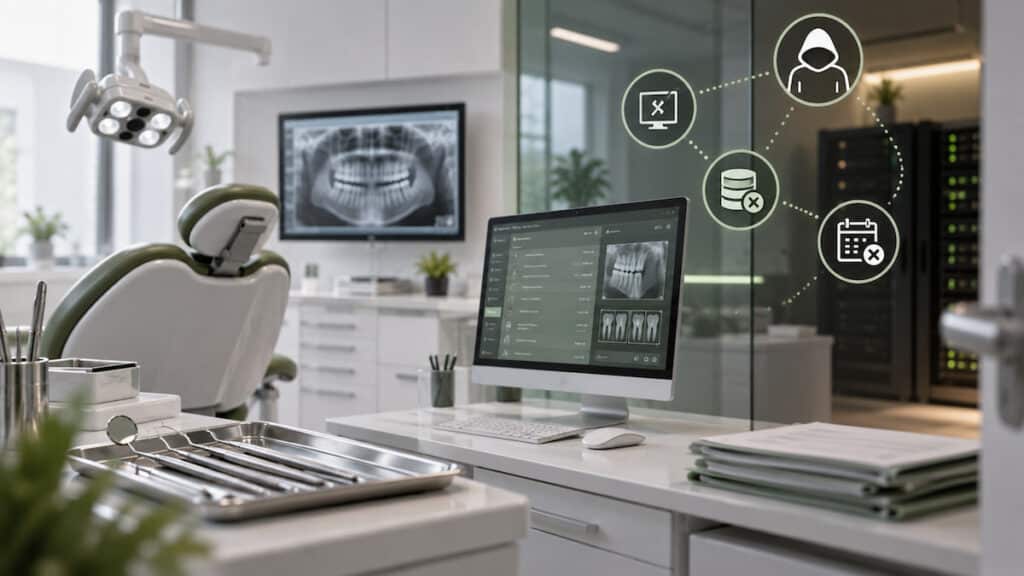
Ein erfolgreicher Cyberangriff kann deshalb gleich mehrere Bereiche einer Praxis betreffen. Werden beispielsweise zentrale Systeme durch Ransomware verschlüsselt, können Mitarbeiter möglicherweise nicht mehr auf Patientenakten, Terminpläne oder andere wichtige Informationen zugreifen.
Die Folgen beschränken sich damit nicht auf die IT. Ein schwerwiegender Vorfall kann unmittelbar den Praxisbetrieb beeinträchtigen. Termine müssen unter Umständen verschoben werden, Behandlungsinformationen stehen nicht zur Verfügung und Mitarbeiter können gewohnte Arbeitsabläufe nicht mehr durchführen.
Typische Risiken für Zahnarztpraxen sind beispielsweise:
- Phishing-Mails und gestohlene Zugangsdaten,
- Schadsoftware und Ransomware,
- veraltete Betriebssysteme oder Programme,
- fehlende oder nicht funktionierende Datensicherungen,
- unsichere Passwörter und Benutzerkonten,
- falsch konfigurierte Netzwerke und WLAN-Verbindungen,
- unzureichend geschützte vernetzte Geräte.
Dabei ist nicht nur der klassische Arbeitsplatz-PC relevant. Zur Praxis-IT können unter anderem Server, Tablets, Kartenlesegeräte, Praxisverwaltungssysteme sowie digitale Röntgen- und weitere vernetzte Geräte gehören.
IT Sicherheit in der Zahnarztpraxis schützt daher nicht nur Daten, sondern auch die Betriebsfähigkeit der gesamten Praxis. Ziel sollte es sein, Angriffe möglichst zu verhindern und gleichzeitig darauf vorbereitet zu sein, dass technische Systeme trotzdem einmal ausfallen oder kompromittiert werden.
Welche IT-Sicherheitsanforderungen gelten für Zahnarztpraxen?
Zahnarztpraxen können ihre IT-Sicherheit nicht ausschließlich nach eigenem Ermessen gestalten. Für vertragszahnärztliche Praxen bestehen konkrete Anforderungen an den Schutz der eingesetzten IT-Systeme und sensiblen Daten.
Eine wichtige Grundlage ist die IT-Sicherheitsrichtlinie nach § 390 SGB V. Sie definiert Anforderungen, mit denen Praxen die Verfügbarkeit, Integrität und Vertraulichkeit ihrer IT-Systeme und Daten verbessern sollen.
Dabei verfolgt die Richtlinie keinen einheitlichen Ansatz für jede Praxis. Die Anforderungen orientieren sich unter anderem an der Größe der Praxis und der eingesetzten technischen Infrastruktur. Eine kleine Einzelpraxis hat schließlich andere organisatorische und technische Voraussetzungen als eine große Berufsausübungsgemeinschaft mit zahlreichen Mitarbeitern, Arbeitsplätzen und vernetzten Systemen.
Für Praxisinhaber bedeutet das vor allem: IT-Sicherheit sollte strukturiert geplant und regelmäßig überprüft werden. Einzelne Maßnahmen wie eine Firewall oder ein Antivirenprogramm reichen nicht aus, wenn beispielsweise Updates fehlen, Zugriffsrechte nicht geregelt sind oder keine zuverlässige Datensicherung vorhanden ist.
Was regelt die IT-Sicherheitsrichtlinie?
Die IT-Sicherheitsrichtlinie schafft einen verbindlichen Rahmen für die IT-Sicherheit in vertragsärztlichen und vertragszahnärztlichen Praxen. Sie enthält technische und organisatorische Anforderungen, die dabei helfen sollen, die in einer Praxis verarbeiteten Informationen und eingesetzten Systeme angemessen zu schützen.
Dazu gehören unter anderem Vorgaben beziehungsweise Maßnahmen rund um:
- sichere Nutzung von IT-Systemen und Anwendungen,
- Schutz von Endgeräten und Netzwerken,
- Benutzerkonten und Zugriffsberechtigungen,
- regelmäßige Sicherheitsupdates,
- Datensicherung und Wiederherstellung,
- mobile Geräte und Wechseldatenträger,
- Schutz vor Schadsoftware,
- Sensibilisierung der Mitarbeiter.
Wichtig ist dabei das Zusammenspiel der Maßnahmen. Ein technisch gut geschützter Server hilft beispielsweise nur begrenzt, wenn Mitarbeiter dieselben Zugangsdaten gemeinsam verwenden oder ein Angreifer über eine Phishing-Mail Zugang zum Netzwerk erhält.
IT-Sicherheit sollte daher nicht als einmaliges Projekt verstanden werden. Systeme verändern sich, neue Geräte kommen hinzu, Software wird aktualisiert und auch Angriffsmethoden entwickeln sich weiter. Sicherheitsmaßnahmen müssen deshalb regelmäßig überprüft und an die tatsächliche IT-Umgebung der Zahnarztpraxis angepasst werden.
Welche Anforderungen gelten je nach Praxisgröße?
Nicht jede Zahnarztpraxis muss dieselben Maßnahmen in identischem Umfang umsetzen. Die IT-Sicherheitsrichtlinie berücksichtigt deshalb unterschiedliche Praxisgrößen und Strukturen.
Grundsätzlich gilt: Je größer und komplexer die IT-Umgebung einer Praxis ist, desto umfangreicher werden auch die Anforderungen an ihre Absicherung.
Bei einer kleineren Praxis stehen grundlegende Sicherheitsmaßnahmen im Vordergrund. Dazu zählen beispielsweise aktuelle Systeme, sichere Benutzerkonten, geregelte Zugriffsrechte und eine zuverlässige Datensicherung.
Mit zunehmender Praxisgröße gewinnen zusätzliche organisatorische und technische Maßnahmen an Bedeutung. Wenn zahlreiche Mitarbeiter auf Systeme zugreifen, mehrere Standorte miteinander verbunden sind oder umfangreiche Netzwerkstrukturen bestehen, müssen beispielsweise Berechtigungen, Verantwortlichkeiten und Sicherheitsprozesse entsprechend detaillierter geregelt werden.
Praxisinhaber sollten deshalb nicht einfach eine allgemeine IT-Sicherheitsliste abarbeiten. Entscheidend ist zunächst, die eigene Praxisstruktur und IT-Landschaft zu kennen. Erst dann lässt sich beurteilen, welche Anforderungen gelten und welche zusätzlichen Schutzmaßnahmen für die eigene Zahnarztpraxis sinnvoll sind.
Wer ist für die IT Sicherheit in der Zahnarztpraxis verantwortlich?
Die Verantwortung für die IT-Sicherheit lässt sich nicht vollständig an einen externen IT-Dienstleister abgeben. Praxisinhaber müssen dafür sorgen, dass die für ihre Praxis geltenden Anforderungen umgesetzt und die eingesetzten Systeme angemessen geschützt werden. Das bedeutet allerdings nicht, dass Zahnärzte sämtliche technischen Maßnahmen selbst durchführen müssen.
In der Praxis ist eine klare Aufgabenverteilung entscheidend. Während der Praxisinhaber die organisatorischen Rahmenbedingungen schafft, können technische Aufgaben wie Updates, Netzwerkkonfigurationen, Datensicherungen oder die Überwachung von Systemen durch interne Verantwortliche oder externe IT-Dienstleister übernommen werden.
Auch die Mitarbeiter spielen eine wichtige Rolle. Sie arbeiten täglich mit Patientendaten, E-Mails, Praxissoftware und verschiedenen Endgeräten. Deshalb müssen sie wissen, welche Sicherheitsregeln gelten und an wen sie sich bei verdächtigen Vorgängen wenden können.
Ein externer IT-Dienstleister kann insbesondere dann sinnvoll sein, wenn das notwendige Fachwissen oder die personellen Kapazitäten innerhalb der Praxis fehlen. Wichtig ist dabei, Verantwortlichkeiten eindeutig festzulegen. Es sollte beispielsweise geklärt sein, wer Updates einspielt, Backups kontrolliert, Benutzerkonten verwaltet und bei einem Sicherheitsvorfall erreichbar ist.
Praxisinhaber sollten IT-Sicherheit deshalb nicht als rein technische Aufgabe betrachten. Eine sichere Zahnarztpraxis benötigt klare Zuständigkeiten, funktionierende Prozesse und eine technische Betreuung, die zur tatsächlichen IT-Umgebung der Praxis passt.
Welche IT-Sicherheitsmaßnahmen braucht eine Zahnarztpraxis?
Wirksame IT Sicherheit für Zahnärzte besteht aus mehreren Schutzebenen. Einzelne Sicherheitsprodukte reichen nicht aus, wenn andere Bereiche der Praxis-IT ungeschützt bleiben. Eine moderne Firewall kann beispielsweise Angriffe aus bestimmten Richtungen abwehren, schützt aber nicht automatisch vor gestohlenen Passwörtern, veralteter Software oder einer erfolgreichen Phishing-Mail.
Entscheidend ist daher ein abgestimmtes Sicherheitskonzept. Dabei sollten sämtliche Systeme berücksichtigt werden, auf denen sensible Informationen verarbeitet werden oder die für den Praxisbetrieb relevant sind.
Dazu gehören nicht nur Computer und Server. Auch Praxissoftware, mobile Geräte, Netzwerkkomponenten, Datenträger sowie vernetzte medizinische Geräte können Teil der Sicherheitsbetrachtung sein.
Updates, Patchmanagement und sichere Endgeräte
Veraltete Software kann bekannte Sicherheitslücken enthalten, für die bereits Updates verfügbar sind. Werden solche Aktualisierungen über längere Zeit nicht installiert, können Angreifer diese Schwachstellen unter Umständen gezielt ausnutzen.
Betriebssysteme, Browser, Praxisprogramme und weitere eingesetzte Anwendungen sollten deshalb regelmäßig aktualisiert werden. Gleiches gilt für Geräte und Systeme, deren Software beziehungsweise Firmware aktualisiert werden kann.
Für eine Zahnarztpraxis empfiehlt sich ein geregelter Prozess: Es sollte feststehen, wer für Updates verantwortlich ist, wann diese durchgeführt werden und wie kontrolliert wird, ob sie erfolgreich installiert wurden.
Gleichzeitig sollten nur Geräte und Software eingesetzt werden, die vom jeweiligen Hersteller noch unterstützt und mit Sicherheitsupdates versorgt werden. Systeme, deren Support ausgelaufen ist, können langfristig zu einem Sicherheitsrisiko werden.
Netzwerk, Firewall und WLAN absichern
Das Praxisnetzwerk verbindet zahlreiche Systeme miteinander. Wird ein Gerät kompromittiert, kann ein Angreifer versuchen, von dort weitere erreichbare Systeme anzugreifen. Deshalb sollte nicht jedes Gerät uneingeschränkt mit allen anderen Komponenten kommunizieren können.
Besonders wichtig ist eine sinnvolle Trennung unterschiedlicher Bereiche. Ein WLAN für Patienten oder Besucher sollte beispielsweise nicht denselben Zugriff auf interne Systeme besitzen wie Arbeitsplätze, auf denen Patientendaten verarbeitet werden.
Auch Firewall-Regeln und Netzwerkfreigaben sollten regelmäßig überprüft werden. Dienste und Zugänge, die nicht benötigt werden, sollten nicht unnötig erreichbar sein.
Je stärker eine Praxis digitalisiert und vernetzt ist, desto wichtiger wird eine strukturierte Netzwerkarchitektur. Das Ziel besteht darin, einen erfolgreichen Angriff möglichst früh zu begrenzen, anstatt einem Angreifer Zugriff auf das gesamte Praxisnetz zu ermöglichen.
Benutzerkonten, Passwörter und Zugriffsrechte
Nicht jeder Mitarbeiter benötigt Zugriff auf sämtliche Systeme und Daten einer Zahnarztpraxis. Zugriffsrechte sollten sich deshalb an den tatsächlichen Aufgaben der jeweiligen Person orientieren.
Gemeinsam verwendete Benutzerkonten erschweren zudem die Nachvollziehbarkeit. Besser sind persönliche Benutzerkonten mit eindeutig vergebenen Berechtigungen. Verlässt ein Mitarbeiter die Praxis oder verändert sich sein Aufgabenbereich, sollten die entsprechenden Zugänge zeitnah angepasst oder deaktiviert werden.
Auch Passwörter spielen weiterhin eine wichtige Rolle. Sie sollten ausreichend stark sein und nicht für verschiedene Dienste wiederverwendet werden. Wo technisch möglich und sinnvoll, kann eine Mehrfaktor-Authentifizierung den Schutz zusätzlich erhöhen.
Ein funktionierendes Berechtigungskonzept folgt damit einem einfachen Grundsatz: Jeder erhält nur die Zugriffe, die für seine Arbeit tatsächlich notwendig sind.
Röntgengeräte und vernetzte Medizintechnik schützen
Digitale Röntgensysteme und andere vernetzte Geräte werden bei der IT-Sicherheit leicht übersehen. Sie können jedoch ebenfalls Bestandteil der Praxisinfrastruktur sein und mit anderen Systemen kommunizieren oder sensible Daten verarbeiten.
Deshalb sollte bekannt sein, welche Geräte mit dem Netzwerk verbunden sind, welche Software darauf läuft und ob der Hersteller weiterhin Sicherheitsupdates bereitstellt. Nicht benötigte Netzwerkverbindungen oder Dienste sollten nach Möglichkeit deaktiviert beziehungsweise eingeschränkt werden.
Besonders bei älteren Geräten kann die Aktualisierung schwieriger sein als bei klassischen Arbeitsplatzrechnern. Ist ein System technisch notwendig, kann aber nicht ausreichend aktualisiert werden, können zusätzliche Schutzmaßnahmen erforderlich sein. Dazu kann beispielsweise gehören, das betreffende Gerät stärker vom übrigen Praxisnetz zu isolieren.
Die Absicherung der Praxis-IT sollte daher nicht am Computer im Behandlungszimmer enden. Alle vernetzten Systeme müssen in die Sicherheitsplanung einbezogen werden.
Warum sind Backups für Zahnarztpraxen unverzichtbar?
Selbst gute Sicherheitsmaßnahmen können einen Cyberangriff oder technischen Defekt nicht vollständig ausschließen. Deshalb gehört eine funktionierende Datensicherung zu den wichtigsten Bestandteilen der IT-Sicherheit einer Zahnarztpraxis.
Besonders deutlich wird das bei Ransomware. Verschlüsselt Schadsoftware zentrale Dateien oder Systeme, kann die Praxis möglicherweise nicht mehr auf Patienteninformationen, Termine oder andere wichtige Daten zugreifen. Sind gleichzeitig die erreichbaren Sicherungskopien betroffen, wird eine schnelle Wiederherstellung erheblich schwieriger.
Ein Backup ist deshalb nicht nur eine zusätzliche Kopie von Daten. Es ist ein wesentlicher Bestandteil der Wiederherstellungsstrategie einer Zahnarztpraxis.
Welche Daten sollten gesichert werden?
Welche Daten in die Datensicherung aufgenommen werden müssen, hängt von den eingesetzten Systemen ab. Entscheidend ist die Frage: Welche Informationen und Systeme benötigt die Praxis, um nach einem Ausfall wieder arbeitsfähig zu werden?
Dazu können beispielsweise gehören:
- Daten aus der Praxisverwaltungssoftware,
- Patienten- und Behandlungsinformationen,
- relevante Dokumente und Datenbanken,
- digitale Aufnahmen und Befunde,
- wichtige Konfigurationen und Systemeinstellungen.
Dabei sollte nicht nur festgelegt werden, welche Daten gesichert werden. Ebenso wichtig ist, wo die Sicherungen gespeichert werden und wer darauf zugreifen kann.
Eine Sicherung, die dauerhaft vom gleichen System oder Netzwerk aus erreichbar ist, kann bei einem Cyberangriff ebenfalls gefährdet sein. Das Backup-Konzept sollte deshalb berücksichtigen, dass mindestens eine geeignete Sicherung nicht ohne Weiteres durch einen Angriff auf die Produktivsysteme verändert oder gelöscht werden kann.
Wie häufig sollten Backups erstellt und getestet werden?
Die passende Sicherungshäufigkeit hängt davon ab, wie viele Daten eine Praxis im Ernstfall verlieren könnte, ohne dass daraus erhebliche Probleme entstehen. Werden täglich zahlreiche Patientendaten und Dokumente verarbeitet, kann eine seltene Datensicherung schnell zu großen Datenverlusten führen.
Mindestens genauso wichtig wie die Erstellung der Backups ist jedoch deren Überprüfung.
Ein vorhandenes Backup ist noch keine Garantie dafür, dass sich die Daten tatsächlich wiederherstellen lassen.
Deshalb sollten Wiederherstellungen regelmäßig getestet werden. Dabei lässt sich überprüfen, ob die Sicherungen vollständig sind, die benötigten Daten enthalten und im Ernstfall tatsächlich verwendet werden können.
Zusätzlich sollte dokumentiert sein, wie die Wiederherstellung funktioniert und wer dafür verantwortlich ist. Kommt es zu einem Cyberangriff oder technischen Ausfall, muss die Praxis dann nicht erst herausfinden, wo sich Sicherungen befinden und wie die Systeme wieder in Betrieb genommen werden können.
Ein gutes Backup-Konzept beantwortet deshalb drei zentrale Fragen: Was wird gesichert? Wie wird es geschützt? Und wie wird die Praxis daraus wiederhergestellt?
Wie schützen Zahnarztpraxen Patientendaten richtig?
Zahnarztpraxen verarbeiten täglich besonders sensible Informationen. Neben Kontaktdaten und Abrechnungsinformationen gehören dazu vor allem Gesundheitsdaten wie Diagnosen, Befunde, Behandlungsverläufe oder Röntgenaufnahmen. Gerät ein Unbefugter an diese Daten, kann das für die betroffenen Patienten und die Praxis erhebliche Folgen haben.
Datenschutz und IT-Sicherheit sollten deshalb nicht getrennt voneinander betrachtet werden. Datenschutz definiert unter anderem, wie personenbezogene Daten verarbeitet werden dürfen. IT-Sicherheit schafft die technischen und organisatorischen Voraussetzungen dafür, diese Daten vor Verlust, Manipulation und unbefugtem Zugriff zu schützen.
Ein wichtiger Grundsatz ist die Beschränkung von Zugriffsrechten. Mitarbeiter sollten nur auf diejenigen Informationen und Systeme zugreifen können, die sie für ihre jeweilige Tätigkeit benötigen. Ändert sich der Aufgabenbereich oder verlässt jemand die Praxis, müssen Berechtigungen entsprechend angepasst oder Zugänge deaktiviert werden.
Darüber hinaus sollte darauf geachtet werden, wie Patientendaten innerhalb und außerhalb der Praxis übertragen werden. Sensible Informationen sollten nicht ungeschützt über beliebige Kommunikationswege versendet werden. Auch mobile Datenträger, externe Festplatten oder Geräte, auf denen Patientendaten gespeichert sind, müssen in das Sicherheitskonzept einbezogen werden.
Zum Schutz von Patientendaten gehören daher mehrere Ebenen:
- eindeutige Benutzerkonten und angemessene Zugriffsrechte,
- sichere Speicherung und Übertragung sensibler Daten,
- Schutz von Geräten vor unbefugter Nutzung,
- sichere Löschung beziehungsweise Entsorgung nicht mehr benötigter Datenträger,
- geregelter Umgang mit Datenschutz- und Sicherheitsvorfällen.
Auch einfache organisatorische Maßnahmen können entscheidend sein. Ein unbeaufsichtigter Bildschirm mit geöffneter Patientenakte oder ein frei zugänglicher Praxiscomputer kann bereits ein unnötiges Risiko darstellen.
Der Schutz von Patientendaten beginnt daher nicht erst bei der Firewall. Er betrifft den gesamten Umgang mit Informationen, von der Anmeldung am Arbeitsplatz bis zur Speicherung, Übertragung und späteren Löschung von Daten.
Welche Rolle spielt die Telematikinfrastruktur bei der IT Sicherheit?
Die Telematikinfrastruktur (TI) verbindet Zahnarztpraxen mit verschiedenen digitalen Anwendungen des Gesundheitswesens. Damit ist sie ein wichtiger Bestandteil des digitalen Praxisalltags. Gleichzeitig muss klar zwischen der TI selbst und der übrigen IT-Infrastruktur der Zahnarztpraxis unterschieden werden.
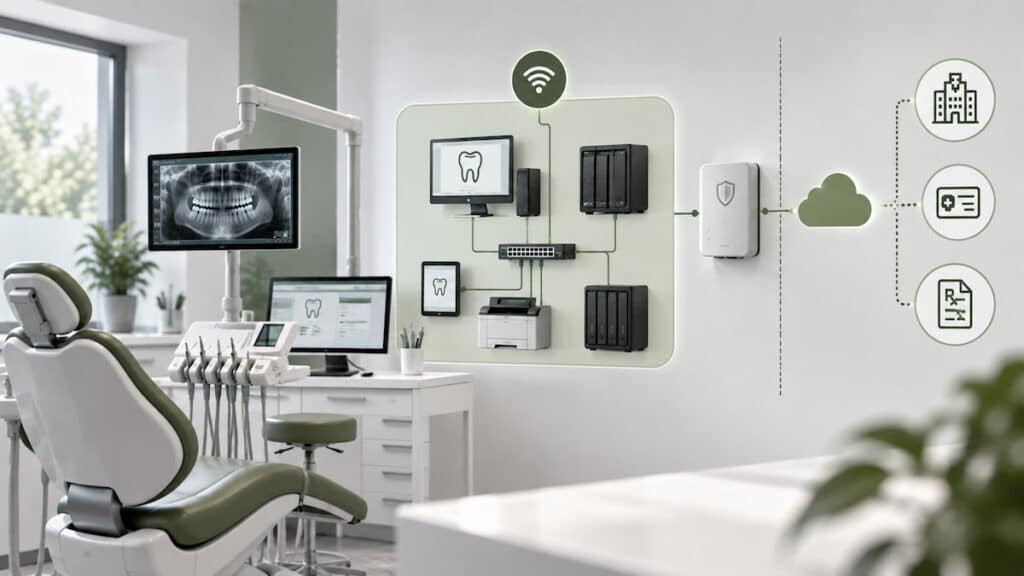
Für die IT-Sicherheit ist insbesondere relevant, wie die Praxis-IT aufgebaut ist und wie die verschiedenen Komponenten miteinander verbunden sind. Praxisverwaltungssysteme, Arbeitsplatzrechner, Netzwerkkomponenten und weitere Geräte sollten nicht ohne Sicherheitskonzept miteinander vernetzt werden.
Die TI sollte deshalb nicht isoliert betrachtet werden. Entscheidend ist die gesamte technische Umgebung, in der sie genutzt wird.
Wie sollte die TI in das Praxisnetz eingebunden sein?
Die Einbindung der TI muss so erfolgen, dass die übrige Praxis-IT angemessen geschützt bleibt. Dabei spielen unter anderem die vorhandene Netzwerkstruktur, Firewall-Konfiguration und die eingesetzten Geräte eine Rolle.
Besonders bei gewachsenen Praxisnetzwerken lohnt sich eine Überprüfung. Über Jahre kommen häufig neue Computer, Drucker, medizinische Geräte, WLAN-Komponenten oder andere Systeme hinzu. Dadurch kann eine Netzwerkstruktur entstehen, bei der nicht mehr ohne Weiteres nachvollziehbar ist, welche Geräte miteinander kommunizieren können.
Eine strukturierte Netzwerkarchitektur hilft dabei, unterschiedliche Bereiche voneinander zu trennen und Zugriffe gezielt zu begrenzen. Kommt es zu einem Sicherheitsvorfall auf einem einzelnen Gerät, kann dadurch das Risiko reduziert werden, dass sich der Angriff ungehindert auf weitere Systeme ausbreitet.
Was müssen Praxen bei TI-Komponenten beachten?
Praxisinhaber sollten wissen, welche Komponenten zur TI gehören und welche Systeme Teil der eigenen Praxis-IT sind. Diese Unterscheidung ist auch für Verantwortlichkeiten wichtig.
Für bestimmte zentrale Komponenten und Dienste der Telematikinfrastruktur bestehen eigene Sicherheitsvorgaben und Zuständigkeiten. Das entbindet die Praxis jedoch nicht davon, die eigene IT-Umgebung und die von ihr beeinflussbaren Systeme angemessen abzusichern.
In der Praxis sollte deshalb nachvollziehbar dokumentiert sein, welche Geräte vorhanden sind, wie diese miteinander verbunden sind und wer für Wartung und Betreuung zuständig ist.
Gerade bei technischen Änderungen sollte die Sicherheit mitgedacht werden. Wird beispielsweise ein neuer Arbeitsplatz, ein digitales Röntgensystem oder ein anderes vernetztes Gerät installiert, sollte nicht nur geprüft werden, ob es funktioniert. Ebenso wichtig ist die Frage, welche Netzwerkzugriffe das Gerät benötigt und welche zusätzlichen Verbindungen dadurch entstehen.
Warum sind Mitarbeiter ein wichtiger Teil der IT Sicherheit?
Technische Schutzmaßnahmen können viele Angriffe verhindern oder zumindest erschweren. Trotzdem bleibt der tägliche Umgang mit E-Mails, Passwörtern, Dateien und Anwendungen ein wichtiger Faktor für die IT Sicherheit in der Zahnarztpraxis.
Ein typisches Beispiel sind Phishing-Mails. Angreifer versuchen dabei, Empfänger dazu zu bringen, einen manipulierten Link aufzurufen, Zugangsdaten einzugeben oder einen schädlichen Anhang zu öffnen. Solche Nachrichten sind nicht immer auf den ersten Blick als Angriff zu erkennen.
Mitarbeiter sollten deshalb wissen, worauf sie achten müssen. Verdächtig können beispielsweise unerwartete Zahlungsaufforderungen, ungewöhnliche Anhänge, kurzfristige Handlungsaufforderungen oder Aufforderungen zur erneuten Anmeldung über einen Link sein.
Dabei geht es nicht darum, aus jedem Mitarbeiter einen IT-Sicherheitsexperten zu machen. Entscheidend ist, dass im Alltag einige grundlegende Regeln bekannt sind und Unsicherheiten gemeldet werden können.
Phishing und verdächtige E-Mails erkennen
Besondere Vorsicht ist geboten, wenn eine Nachricht ungewöhnlichen Zeitdruck erzeugt oder zur Eingabe von Zugangsdaten auffordert. Auch wenn der Absender auf den ersten Blick bekannt erscheint, sollte bei ungewöhnlichen Anfragen genauer hingesehen werden.
Mitarbeiter sollten im Zweifel lieber einmal nachfragen, bevor sie einen unbekannten Anhang öffnen oder sensible Informationen übermitteln. Gleichzeitig benötigt die Praxis einen klaren Meldeweg: Jeder sollte wissen, wen er bei einer verdächtigen Nachricht oder einem ungewöhnlichen Verhalten des Computers informiert.Das ist besonders wichtig, weil eine schnelle Reaktion dazu beitragen kann, die Auswirkungen eines Sicherheitsvorfalls zu begrenzen.
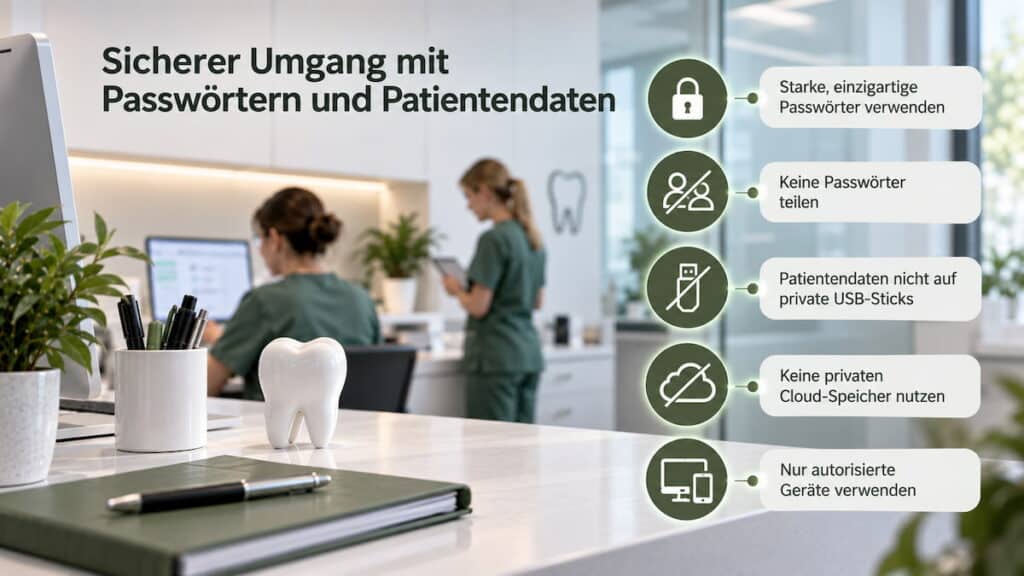
Sicherer Umgang mit Passwörtern und Daten
Passwörter sollten nicht zwischen Mitarbeitern geteilt oder mehrfach für unterschiedliche Dienste verwendet werden. Persönliche Benutzerkonten erleichtern außerdem die Vergabe individueller Berechtigungen und machen nachvollziehbarer, welcher Zugang für welche Tätigkeiten verwendet wird.
Auch beim Umgang mit Daten sollten klare Regeln gelten. Patientendaten gehören beispielsweise nicht unkontrolliert auf private USB-Sticks, private Cloud-Speicher oder persönliche Geräte.
Je eindeutiger solche Regeln formuliert sind, desto leichter lassen sie sich im Praxisalltag umsetzen.
Regelmäßige Sensibilisierung der Mitarbeiter
Eine einmalige Einweisung bei Arbeitsbeginn reicht langfristig nicht aus. Angriffsmethoden verändern sich und auch innerhalb der Praxis kommen neue Programme, Geräte und Arbeitsabläufe hinzu.
Deshalb sollten Mitarbeiter regelmäßig für aktuelle Risiken sensibilisiert werden. Kurze, wiederkehrende Schulungen können dabei wirkungsvoller sein als umfangreiche Informationen, die anschließend im Arbeitsalltag kaum noch präsent sind.
Dabei können konkrete Situationen aus dem Praxisbetrieb aufgegriffen werden:
- Woran erkenne ich eine mögliche Phishing-Mail?
- Was mache ich bei einem verdächtigen Anhang?
- Wo darf ich Patientendaten speichern?
- Wen informiere ich bei einem möglichen Sicherheitsvorfall?
- Was tue ich, wenn mein Benutzerkonto oder Passwort möglicherweise kompromittiert wurde?
Eine gute Sicherheitskultur entsteht dann, wenn Mitarbeiter verdächtige Situationen melden können, bevor aus einem kleinen Vorfall ein größeres Problem für die Zahnarztpraxis wird.
Was tun bei einem Cyberangriff auf die Zahnarztpraxis?
Trotz technischer und organisatorischer Schutzmaßnahmen lässt sich ein Cyberangriff nie vollständig ausschließen. Entscheidend ist deshalb nicht nur die Prävention, sondern auch die Frage, wie eine Zahnarztpraxis auf einen Sicherheitsvorfall vorbereitet ist.
Ein möglicher Angriff kann sich unterschiedlich bemerkbar machen. Plötzlich lassen sich Dateien nicht mehr öffnen, ein Computer verhält sich ungewöhnlich, unbekannte Programme erscheinen oder Mitarbeiter können sich nicht mehr an wichtigen Systemen anmelden. Bei Ransomware kann zusätzlich eine Lösegeldforderung auf dem Bildschirm erscheinen.
In einer solchen Situation sollte nicht improvisiert werden. Ein vorbereiteter Notfallplan legt fest, wer informiert werden muss, welche Systeme besonders kritisch sind und welche Schritte zur Eindämmung und Wiederherstellung vorgesehen sind.
Welche Schritte sollten unmittelbar eingeleitet werden?
Besteht der Verdacht auf einen Cyberangriff, sollte zunächst verhindert werden, dass sich der Vorfall weiter ausbreitet. Betroffene Geräte können beispielsweise vom Netzwerk getrennt werden. Gleichzeitig sollte der zuständige interne Ansprechpartner oder IT-Dienstleister informiert werden.
Wichtig ist, nicht vorschnell Dateien zu löschen, Systeme zurückzusetzen oder eigenständig Schadsoftware zu entfernen. Dadurch können wichtige Informationen über den Angriff verloren gehen und eine spätere Analyse erschwert werden.
Je nach Vorfall sollte unter anderem geklärt werden:
- Welche Geräte und Systeme sind betroffen?
- Können weitere Systeme gefährdet sein?
- Wurden möglicherweise Patientendaten eingesehen, verändert oder entwendet?
- Sind Datensicherungen verfügbar und geschützt?
- Bestehen Melde- oder Informationspflichten?
- Wer koordiniert die weiteren Maßnahmen?
Gerade bei einem möglichen Abfluss personenbezogener Daten muss außerdem geprüft werden, ob eine Datenschutzverletzung vorliegt und welche gesetzlichen Pflichten daraus entstehen.
Je früher ein Sicherheitsvorfall erkannt, eingegrenzt und professionell untersucht wird, desto besser lassen sich mögliche Folgeschäden begrenzen.
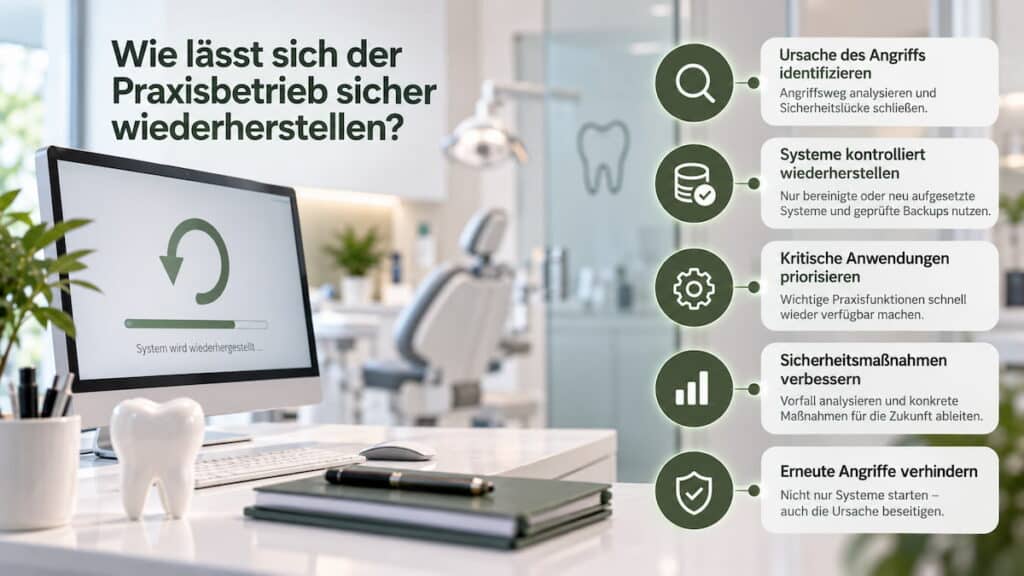
Wie lässt sich der Praxisbetrieb sicher wiederherstellen?
Nach der Eindämmung des Angriffs geht es darum, die Ursache zu identifizieren und die betroffenen Systeme kontrolliert wiederherzustellen. Dabei sollte nicht einfach ein Backup eingespielt und anschließend wie gewohnt weitergearbeitet werden.
Zunächst muss geklärt werden, über welchen Weg der Angriff erfolgt ist und ob dieser Zugang tatsächlich geschlossen wurde. Andernfalls besteht die Gefahr, dass ein wiederhergestelltes System erneut kompromittiert wird.
Anschließend können bereinigte oder neu aufgesetzte Systeme sowie geprüfte Datensicherungen für die Wiederherstellung genutzt werden. Kritische Anwendungen sollten dabei priorisiert werden, damit die für den Praxisbetrieb wichtigsten Funktionen möglichst schnell wieder zur Verfügung stehen.
Nach einem Vorfall sollte außerdem analysiert werden, welche Sicherheitsmaßnahmen verbessert werden müssen. Wurde beispielsweise ein Benutzerkonto kompromittiert, eine bekannte Schwachstelle ausgenutzt oder ein schädlicher E-Mail-Anhang geöffnet, können daraus konkrete Maßnahmen für die Zukunft abgeleitet werden.
Ein Cybernotfall endet deshalb nicht mit dem Neustart der Computer. Eine sichere Wiederherstellung bedeutet auch, die Ursache zu beseitigen und ähnliche Vorfälle künftig möglichst zu verhindern.
Häufige Fragen zur IT Sicherheit für Zahnärzte
Die Anforderungen an die IT-Sicherheit können insbesondere für kleinere Zahnarztpraxen schnell komplex wirken. Die folgenden Antworten fassen deshalb einige der wichtigsten Fragen zusammen.
Ist die IT-Sicherheitsrichtlinie für Zahnarztpraxen verpflichtend?
Ja. Für vertragszahnärztliche Praxen gelten verbindliche Anforderungen an die IT-Sicherheit. Grundlage ist die IT-Sicherheitsrichtlinie nach § 390 SGB V. Sie beschreibt technische und organisatorische Maßnahmen, die Praxen entsprechend ihrer Größe und technischen Ausstattung berücksichtigen müssen.
Praxisinhaber sollten daher prüfen, welche Anforderungen konkret auf die eigene Praxis zutreffen und wie deren Umsetzung sichergestellt wird.
Welche IT-Sicherheitsmaßnahmen muss eine Zahnarztpraxis umsetzen?
Welche Maßnahmen erforderlich sind, hängt unter anderem von Praxisgröße, technischer Ausstattung und eingesetzten Systemen ab.
Zu den grundlegenden Bereichen gehören unter anderem die Aktualisierung von Betriebssystemen und Anwendungen, sichere Benutzerkonten und Zugriffsrechte, Netzwerksicherheit, Schutz vor Schadsoftware sowie eine funktionierende Datensicherung.
Darüber hinaus müssen auch mobile Geräte, vernetzte Systeme und organisatorische Abläufe berücksichtigt werden. IT-Sicherheit besteht daher nicht aus einer einzelnen Softwarelösung, sondern aus mehreren aufeinander abgestimmten Maßnahmen.
Wer ist für die IT Sicherheit verantwortlich?
Die Verantwortung für die Umsetzung der notwendigen IT-Sicherheitsmaßnahmen liegt grundsätzlich beim Praxisinhaber. Einzelne technische Aufgaben können jedoch an Mitarbeiter oder externe IT-Dienstleister übertragen werden.
Wichtig ist eine klare Aufgabenverteilung. Es sollte beispielsweise eindeutig geregelt sein, wer Updates durchführt, Backups kontrolliert, Benutzerrechte verwaltet und bei Sicherheitsvorfällen kontaktiert wird.
Braucht eine Zahnarztpraxis einen zertifizierten IT-Dienstleister?
Eine Zahnarztpraxis muss nicht grundsätzlich einen zertifizierten IT-Dienstleister beauftragen. Die technischen Anforderungen können auch anderweitig umgesetzt werden.
Ein spezialisierter Dienstleister kann jedoch sinnvoll sein, wenn innerhalb der Praxis das notwendige Fachwissen oder die personellen Ressourcen fehlen. Gerade bei komplexeren Netzwerken, mehreren Standorten oder einer umfangreichen IT-Infrastruktur kann externe Unterstützung dabei helfen, Sicherheitsmaßnahmen strukturiert umzusetzen und regelmäßig zu überprüfen.
Die Beauftragung eines Dienstleisters ersetzt allerdings nicht die grundsätzliche Verantwortung des Praxisinhabers.
Fazit – IT Sicherheit als fester Bestandteil des Praxisbetriebs
Die IT Sicherheit für Zahnärzte betrifft heute nahezu alle Bereiche einer digital arbeitenden Praxis. Patientendaten, Praxissoftware, Röntgensysteme, Arbeitsplatzrechner, Netzwerke und die Telematikinfrastruktur sind miteinander verbunden und müssen entsprechend geschützt werden.
Dabei kommt es nicht auf eine einzelne Sicherheitslösung an. Entscheidend ist das Zusammenspiel aus aktuellen Systemen, sicheren Netzwerken, kontrollierten Zugriffsrechten, funktionierenden Backups, sensibilisierten Mitarbeitern und klar definierten Abläufen für den Ernstfall.
Gerade weil sich Praxis-IT kontinuierlich verändert, sollte auch ihre Absicherung regelmäßig überprüft werden. Neue Geräte, Softwareupdates oder veränderte Arbeitsabläufe können neue Anforderungen und Risiken mit sich bringen.
Sie möchten wissen, wie gut Ihre Zahnarztpraxis gegen Cyberangriffe und IT-Ausfälle geschützt ist?
Wir analysieren Ihre bestehende IT-Infrastruktur, identifizieren mögliche Schwachstellen und unterstützen Sie dabei, geeignete Sicherheitsmaßnahmen für Ihre Praxis umzusetzen.
Sprechen Sie mit uns über die IT-Sicherheit Ihrer Zahnarztpraxis.


