

Seit dem 6. Dezember 2025 gilt in Deutschland das neue BSI-Gesetz, mit dem die europäische NIS2-Richtlinie umgesetzt wurde. Rund 29.500 Unternehmen und Einrichtungen fallen nach Schätzung des BSI darunter, die meisten davon zum ersten Mal. Registriert hatten sich bis zum 30. September 2026 laut BSI erst 20.141. Viele Betroffene wissen also noch gar nicht, dass sie betroffen sind, und alle stehen vor derselben Frage: Was genau müssen wir umsetzen?

Die Antwort steht in § 30 BSI-Gesetz. Dort sind zehn Bereiche aufgezählt, in denen betroffene Einrichtungen Maßnahmen ergreifen müssen. Dazu kommen Melde- und Registrierungspflichten und neue Pflichten für die Geschäftsleitung. Dieser Beitrag erklärt jede dieser NIS2 Anforderungen, zeigt, was sie in der Praxis bedeutet und welche Nachweise Sie bereithalten sollten.
Für wen gelten die NIS2 Anforderungen?
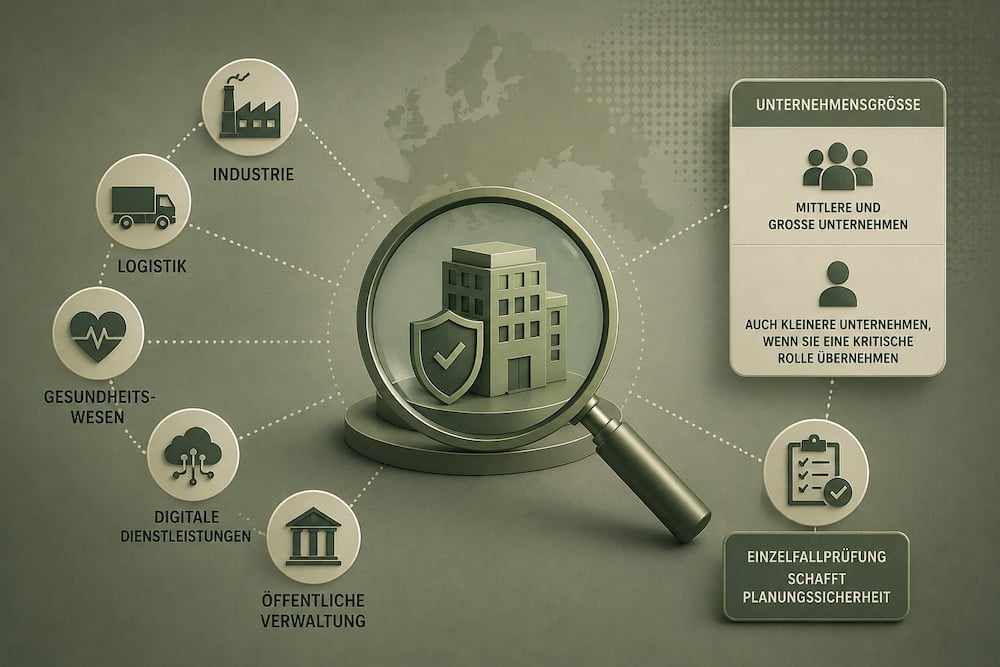
Die Pflichten gelten für besonders wichtige und wichtige Einrichtungen. Ob ein Unternehmen dazu gehört, hängt von zwei Dingen ab: vom Sektor, in dem es tätig ist, und von seiner Größe. Grob gilt: Ab 50 Beschäftigten oder mehr als 10 Millionen Euro Jahresumsatz und Bilanzsumme kann ein Unternehmen in einem der genannten Sektoren betroffen sein. Für einige Einrichtungen wie Betreiber kritischer Anlagen gelten die Pflichten unabhängig von der Größe.
Ob Ihr Unternehmen betroffen ist und in welche Kategorie es fällt, erklären wir ausführlich im Beitrag Wer ist von NIS2 betroffen?. Einen Überblick über die Richtlinie insgesamt gibt der Beitrag NIS2-Richtlinie einfach erklärt.
Für besonders wichtige und wichtige Einrichtungen gelten inhaltlich dieselben Maßnahmen. Der Unterschied liegt vor allem in der Aufsicht: Besonders wichtige Einrichtungen kann das BSI auch ohne konkreten Anlass prüfen, und die möglichen Bußgelder sind höher.
Was „angemessen“ bedeutet: Verhältnismäßigkeit und Stand der Technik
NIS2 schreibt keine bestimmten Produkte vor. Das Gesetz verlangt Maßnahmen, die geeignet, verhältnismäßig und wirksam sind. Was das im Einzelfall heißt, bestimmen nach § 30 Abs. 1 fünf Faktoren:
- das Ausmaß, in dem die Einrichtung Risiken ausgesetzt ist,
- die Größe der Einrichtung,
- die Kosten der Umsetzung,
- die Eintrittswahrscheinlichkeit und Schwere möglicher Sicherheitsvorfälle,
- deren gesellschaftliche und wirtschaftliche Auswirkungen.
Ein Klinikverbund braucht also ein anderes Schutzniveau als ein Großhändler mit 60 Beschäftigten. Gleichzeitig ist Verhältnismäßigkeit keine Ausrede für Untätigkeit: Multi-Faktor-Authentifizierung, geschützte Backups und ein Meldeprozess sind für jede Einrichtung mit vertretbarem Aufwand umsetzbar.
Zwei weitere Vorgaben aus § 30 sind in der Praxis wichtig. Erstens sollen die Maßnahmen den Stand der Technik einhalten und einschlägige europäische und internationale Normen berücksichtigen, etwa ISO 27001 oder den BSI IT-Grundschutz. Zweitens müssen Einrichtungen dokumentieren, wie sie ihre Pflichten erfüllen. Was nicht dokumentiert ist, gilt gegenüber der Aufsicht im Zweifel als nicht umgesetzt.
Die 10 Pflichtmaßnahmen nach § 30 BSI-Gesetz
§ 30 Abs. 2 BSI-Gesetz legt fest, welche zehn Bereiche die Maßnahmen mindestens abdecken müssen. Zu jedem Bereich finden Sie hier, was das Gesetz meint und wie die Umsetzung in der Praxis aussieht.
1. Risikoanalyse und Sicherheitskonzepte
Grundlage aller Maßnahmen ist ein Konzept, das Risiken für die IT systematisch erfasst und bewertet. Welche Systeme sind für den Betrieb kritisch? Welche Bedrohungen sind realistisch? Was würde ein Ausfall kosten? Aus den Antworten leiten sich die übrigen Maßnahmen ab.
In der Praxis: eine freigegebene Sicherheitsleitlinie, ein Verzeichnis der wichtigen Systeme und Prozesse, eine dokumentierte Risikoanalyse, die mindestens jährlich aktualisiert wird. Wer bereits ein ISMS betreibt, hat diesen Punkt im Wesentlichen abgedeckt.
2. Bewältigung von Sicherheitsvorfällen
Einrichtungen müssen Vorfälle erkennen, bewerten und eindämmen können. Das setzt voraus, dass Angriffe überhaupt bemerkt werden und dass klar ist, wer im Ernstfall entscheidet.
In der Praxis: ein schriftlicher Prozess zur Vorfallsbehandlung mit Rollen und Eskalationswegen, zentrale Protokollierung und Auswertung von Sicherheitsereignissen, idealerweise rund um die Uhr, etwa durch ein SOC as a Service, und ein vorab vereinbarter Partner für die Incident Response.
3. Betriebskontinuität, Backup und Krisenmanagement
Der Gesetzestext nennt ausdrücklich „Backup-Management und Wiederherstellung nach einem Notfall, und Krisenmanagement“. Es reicht also nicht, Daten zu sichern. Sie müssen auch nachweisen können, dass sich der Betrieb nach einem Ausfall wiederherstellen lässt.
In der Praxis: ein Backup-Konzept mit mindestens einer vor Ransomware geschützten Kopie, regelmäßige und dokumentierte Wiederherstellungstests, ein Notfallplan mit festgelegten Wiederanlaufzeiten und ein Krisenstab, der weiß, wie er zusammenkommt, wenn E-Mail und Telefon nicht funktionieren. Details dazu im Beitrag Backup und Disaster Recovery richtig umsetzen.
4. Sicherheit der Lieferkette
Viele Angriffe kommen nicht direkt, sondern über Dienstleister und Softwarelieferanten. NIS2 verlangt deshalb, dass Einrichtungen die Sicherheit ihrer unmittelbaren Anbieter und Dienstleister berücksichtigen.
In der Praxis: eine Liste der kritischen Lieferanten und Dienstleister, Sicherheitsanforderungen in den Verträgen, etwa zu Meldepflichten, Fernzugängen und Nachweisen, eine Bewertung vor Vertragsabschluss und eine regelmäßige Überprüfung. Fernwartungszugänge von Dienstleistern werden protokolliert und mit Multi-Faktor-Authentifizierung abgesichert.
5. Sicherheit bei Erwerb, Entwicklung und Wartung
Sicherheit muss schon bei der Beschaffung und Entwicklung von Systemen mitgedacht werden, nicht erst im Betrieb. Ausdrücklich gehört auch der Umgang mit Schwachstellen dazu, einschließlich ihrer Meldung und Offenlegung.
In der Praxis: Sicherheitsanforderungen in Ausschreibungen, ein Prozess für zeitnahe Sicherheitsupdates, gestaffelt nach Kritikalität, regelmäßige Schwachstellenscans, eine Regelung für Systeme ohne Herstellerunterstützung und bei eigener Softwareentwicklung sichere Entwicklungsprozesse.
6. Bewertung der Wirksamkeit
Maßnahmen einzuführen genügt nicht. Einrichtungen brauchen Konzepte und Verfahren, um zu prüfen, ob die Maßnahmen tatsächlich wirken.
In der Praxis: regelmäßige interne oder externe Audits, Kennzahlen wie der Anteil der Konten mit Multi-Faktor-Authentifizierung oder die Zeit bis zur Behebung kritischer Schwachstellen, und technische Prüfungen wie ein Penetrationstest. Welche Bereiche ein Audit abdecken sollte, zeigt unsere IT Audit Checkliste.
7. Schulungen und Sensibilisierung
Alle Beschäftigten brauchen grundlegende Schulungen zur IT-Sicherheit. Gemeint ist nicht ein einmaliger Vortrag, sondern ein fortlaufendes Programm.
In der Praxis: eine Grundschulung für neue Mitarbeitende, mindestens jährliche Auffrischungen, gezielte Schulungen für Administratoren und besonders gefährdete Bereiche wie Buchhaltung oder Personalabteilung, simulierte Phishing-Kampagnen und ein einfacher Meldeweg für verdächtige E-Mails. Die Teilnahme wird dokumentiert. Wie Phishing heute funktioniert, zeigt unser Beitrag Was ist Phishing?.
8. Kryptografie
Einrichtungen brauchen Konzepte und Prozesse für den Einsatz von Verschlüsselung. Es geht darum, festzulegen, wo verschlüsselt wird, mit welchen Verfahren und wie die Schlüssel verwaltet werden.
In der Praxis: verschlüsselte Datenträger auf mobilen Geräten, verschlüsselte Verbindungen für Fernzugriffe und Webanwendungen, eine Übersicht über eingesetzte Zertifikate mit Ablaufdaten und eine Regelung, wer Schlüssel erzeugt, aufbewahrt und widerruft. Als Maßstab für geeignete Verfahren dienen die Technischen Richtlinien des BSI.
9. Personalsicherheit, Zugriffskontrolle und Anlagenverwaltung
Dieser Punkt fasst drei Themen zusammen: die Sicherheit beim Eintritt, Wechsel und Austritt von Beschäftigten, die Kontrolle darüber, wer worauf zugreifen darf, und die Verwaltung der IT-Systeme, Produkte und Prozesse.
In der Praxis: ein Berechtigungskonzept nach dem Prinzip der minimalen Rechte, regelmäßige Überprüfung der Berechtigungen, getrennte Konten für Administratoren, ein fester Ablauf, der Konten am letzten Arbeitstag sperrt, und ein vollständiges, aktuelles Inventar aller Systeme.
10. Multi-Faktor-Authentifizierung und gesicherte Kommunikation
Der letzte Punkt ist der konkreteste: Gefordert ist die Verwendung von Lösungen zur Multi-Faktor-Authentifizierung oder kontinuierlichen Authentifizierung sowie gesicherte Sprach-, Video- und Textkommunikation und gegebenenfalls gesicherte Notfallkommunikation.
In der Praxis: Multi-Faktor-Authentifizierung mindestens für alle Fernzugriffe, E-Mail, Cloud-Dienste und Administratorkonten, für Administratoren möglichst mit phishing-resistenten Verfahren. Dazu ein Kommunikationsweg für den Notfall, der unabhängig von der eigenen IT funktioniert. Mehr dazu auf unserer Seite zur Multi-Faktor-Authentifizierung.
Melde- und Registrierungspflichten
Registrierung beim BSI
Betroffene Einrichtungen müssen sich nach § 33 BSI-Gesetz spätestens drei Monate, nachdem sie erstmals als besonders wichtige oder wichtige Einrichtung gelten, beim BSI registrieren. Anzugeben sind unter anderem Name, Rechtsform, Kontaktdaten einschließlich öffentlicher IP-Adressbereiche, der Sektor und die Mitgliedstaaten, in denen Dienste erbracht werden. Ändern sich die Angaben, ist das innerhalb von zwei Wochen nachzumelden.
Meldung erheblicher Sicherheitsvorfälle
Bei einem erheblichen Sicherheitsvorfall gilt nach § 32 BSI-Gesetz ein gestuftes Meldeverfahren:
| Meldung | Frist | Inhalt |
|---|---|---|
| Frühe Erstmeldung | unverzüglich, spätestens 24 Stunden nach Kenntnis | Verdacht auf rechtswidrige oder böswillige Handlung, mögliche grenzüberschreitende Auswirkungen |
| Meldung | unverzüglich, spätestens 72 Stunden nach Kenntnis | erste Bewertung von Schweregrad und Auswirkungen, gegebenenfalls Kompromittierungsindikatoren |
| Zwischenmeldung | auf Ersuchen des BSI | relevante Statusaktualisierungen |
| Abschlussmeldung | spätestens ein Monat nach der Meldung | Beschreibung, Ursache, ergriffene Abhilfemaßnahmen |
Dauert der Vorfall nach einem Monat noch an, wird statt der Abschlussmeldung eine Fortschrittsmeldung abgegeben. Die 24-Stunden-Frist ist knapp. Wer erst im Ernstfall klärt, wer meldet und über welchen Weg, verliert wertvolle Zeit. Werden personenbezogene Daten verletzt, gilt zusätzlich die Meldepflicht an die Datenschutzbehörde nach DSGVO. Einen Überblick gibt unser Beitrag zur Meldepflicht bei Cyberangriffen.
Pflichten der Geschäftsleitung
NIS2 macht Cybersicherheit ausdrücklich zur Chefsache. § 38 BSI-Gesetz enthält drei Pflichten:
- Umsetzen und überwachen: Die Geschäftsleitung muss die Maßnahmen nach § 30 umsetzen und ihre Umsetzung überwachen. Sie kann Aufgaben delegieren, die Verantwortung aber nicht.
- Haftung: Verletzt die Geschäftsleitung diese Pflichten schuldhaft, haftet sie für den entstandenen Schaden nach den gesellschaftsrechtlichen Regeln der jeweiligen Rechtsform.
- Schulung: Geschäftsleitungen müssen regelmäßig an Schulungen teilnehmen, um Risiken und Risikomanagement in der IT-Sicherheit erkennen und bewerten zu können.
Für die Praxis heißt das: Die Geschäftsführung sollte sich regelmäßig über den Stand berichten lassen, Entscheidungen über Risiken dokumentieren und die eigene Schulung nachweisen können.
Welche Bußgelder drohen?
Bei Verstößen gegen zentrale Pflichten wie die Maßnahmen nach § 30 oder die Meldepflichten sieht § 65 BSI-Gesetz hohe Bußgelder vor:
| Kategorie | Höchstbetrag | Bei mehr als 500 Mio. Euro Umsatz |
|---|---|---|
| Besonders wichtige Einrichtungen | 10 Millionen Euro | bis zu 2 Prozent des weltweiten Gesamtumsatzes |
| Wichtige Einrichtungen | 7 Millionen Euro | bis zu 1,4 Prozent des weltweiten Gesamtumsatzes |
Für andere Verstöße, etwa gegen die Registrierungspflicht, gelten niedrigere Höchstbeträge. Hinzu kommen Aufsichtsmaßnahmen des BSI, die bis zur vorübergehenden Untersagung von Leitungstätigkeiten reichen können.
Sonderregeln für KRITIS und Finanzsektor
Betreiber kritischer Anlagen
Für Betreiber kritischer Anlagen gelten zusätzliche Anforderungen. Nach § 31 BSI-Gesetz können für die Systeme, die für die Funktion der Anlage maßgeblich sind, Maßnahmen über das Niveau besonders wichtiger Einrichtungen hinaus verhältnismäßig sein. Außerdem müssen Betreiber Systeme zur Angriffserkennung einsetzen, die laufend und automatisch relevante Daten erfassen und auswerten, Bedrohungen erkennen und Gegenmaßnahmen vorsehen.
Banken, Versicherungen und andere Finanzunternehmen
Für Finanzunternehmen, die unter die europäische DORA-Verordnung fallen, gelten zentrale Pflichten des BSI-Gesetzes nicht, darunter die Maßnahmen nach § 30 und die Meldepflichten nach § 32. Das regelt § 28 Abs. 6 BSI-Gesetz. An ihre Stelle treten die Anforderungen aus DORA, die inhaltlich ähnlich, in Teilen aber strenger sind. Mehr dazu im Beitrag Was ist DORA-Compliance?.
Praxisbeispiel: Die ersten Schritte eines Maschinenbauers
Ein mittelständischer Maschinenbauer mit 180 Beschäftigten stellt fest, dass er als wichtige Einrichtung unter NIS2 fällt. Eine IT-Abteilung mit drei Personen ist vorhanden, ein ISMS nicht. So könnte die Bestandsaufnahme für die zehn Bereiche aussehen:
| Bereich aus § 30 | Ausgangslage | Erster Schritt |
|---|---|---|
| Risikoanalyse | nicht vorhanden | Workshop mit Geschäftsführung und Fachbereichen zu kritischen Prozessen |
| Sicherheitsvorfälle | Virenschutz, keine Überwachung | EDR auf allen Geräten, Überwachung durch ein SOC |
| Betriebskontinuität | Backup vorhanden, nie getestet | Offline-Kopie einführen, Wiederherstellung testen |
| Lieferkette | keine Übersicht | Liste kritischer Dienstleister, Fernwartungszugänge prüfen |
| Erwerb und Wartung | Updates unregelmäßig | Patchprozess mit Fristen, Schwachstellenscan |
| Wirksamkeit | nie geprüft | externes Audit als Startpunkt |
| Schulungen | einmalig vor Jahren | jährliches Programm, Phishing-Simulation |
| Kryptografie | Laptops teilweise unverschlüsselt | Festplattenverschlüsselung flächendeckend |
| Zugriffskontrolle | viele Administratoren | Admin-Konten trennen, Rechte bereinigen |
| Multi-Faktor-Authentifizierung | nur für VPN | auf E-Mail, Cloud und Admin-Konten ausweiten |
Das Beispiel zeigt ein typisches Muster: Vieles ist im Ansatz vorhanden, aber weder vollständig noch geprüft noch dokumentiert. Die größte Wirkung entfalten in den ersten Monaten fast immer Multi-Faktor-Authentifizierung, getestete Backups, Angriffserkennung und ein geübter Meldeprozess.
Welche Nachweise Sie bereithalten sollten
Das BSI kann von besonders wichtigen Einrichtungen Nachweise verlangen, bei wichtigen Einrichtungen vor allem dann, wenn Anhaltspunkte für Verstöße vorliegen. Wie die Aufsicht im Detail funktioniert, erklärt unser Beitrag Was ist NIS2-Compliance?. Diese Unterlagen sollten Sie in jedem Fall vorlegen können:
- Sicherheitsleitlinie und Risikoanalyse, freigegeben durch die Geschäftsleitung
- Übersicht der umgesetzten Maßnahmen je Bereich aus § 30 Abs. 2
- Prozess zur Vorfallsbehandlung und Meldung mit Zuständigkeiten
- Backup-Konzept, Notfallplan und Protokolle der Wiederherstellungstests
- Liste der kritischen Lieferanten mit den vereinbarten Sicherheitsanforderungen
- Berechtigungskonzept und Nachweise der letzten Rechteüberprüfung
- Schulungsnachweise für Beschäftigte und Geschäftsleitung
- Berichte von Audits und Penetrationstests mit dem Stand der Maßnahmen
NIS2 und ISO 27001: Was passt zusammen?
Eine ISO-27001-Zertifizierung ist nach NIS2 nicht vorgeschrieben. Die Anforderungen überschneiden sich aber stark. Wer ein ISMS nach ISO 27001 betreibt, deckt die meisten Bereiche aus § 30 bereits ab und hat die Dokumentation, die das BSI sehen will. Lücken bleiben oft bei den NIS2-spezifischen Themen: die Meldefristen von 24 und 72 Stunden, die Registrierung und die persönlichen Pflichten der Geschäftsleitung. Welche Anforderungen die Norm im Einzelnen stellt, zeigt unser Beitrag zu den ISO 27001 Anforderungen.
In fünf Schritten zur Umsetzung
- Betroffenheit klären: Sektor und Größe prüfen, Kategorie bestimmen, Registrierung vornehmen.
- Bestandsaufnahme: Für jeden der zehn Bereiche festhalten, was bereits vorhanden ist und was fehlt. Unser NIS2-Check mit Gap-Analyse liefert dafür eine strukturierte Grundlage.
- Prioritäten setzen: Mit den Maßnahmen beginnen, die das größte Risiko senken, typischerweise Multi-Faktor-Authentifizierung, geschützte Backups, Meldeprozess und Angriffserkennung.
- Umsetzen und dokumentieren: Jede Maßnahme mit Verantwortlichem, Termin und Nachweis versehen.
- Wirksamkeit prüfen: Regelmäßige Audits, Tests und Berichte an die Geschäftsleitung einplanen.
Zum Abhaken der einzelnen Punkte eignet sich unsere NIS2-Checkliste.
Typische Fehler bei der Umsetzung
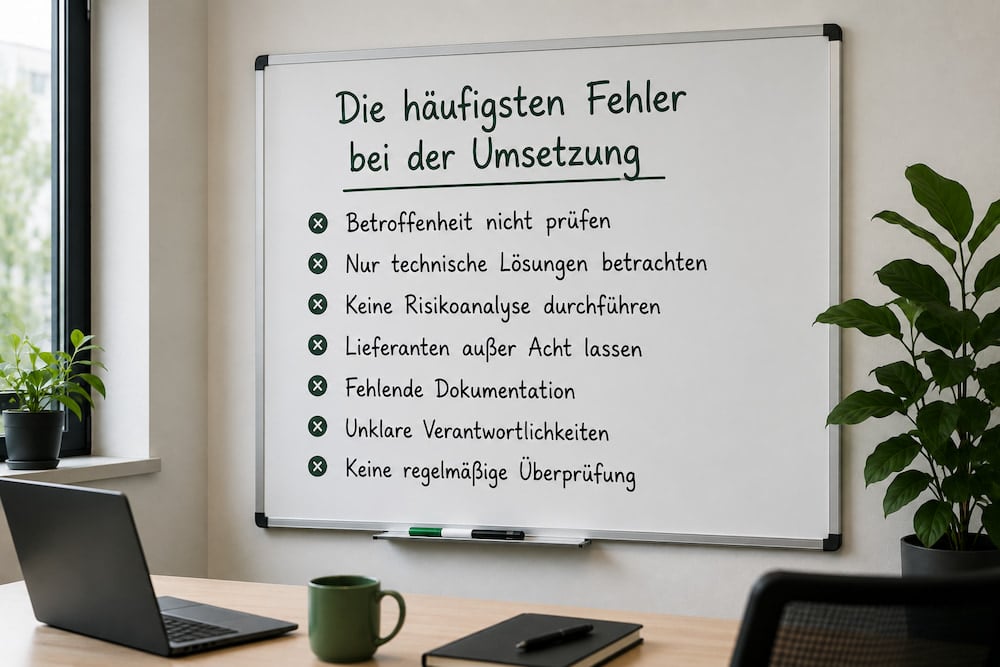
NIS2 als reines IT-Projekt behandeln
Viele Anforderungen betreffen Organisation, Verträge, Personal und Geschäftsleitung. Wer das Thema allein der IT überlässt, bleibt bei Lieferkette, Schulung und Governance lückenhaft.
Dokumentation ohne Umsetzung
Ein Ordner voller Richtlinien hilft wenig, wenn die Backups nicht getestet und die Berechtigungen nie überprüft werden. Das BSI fragt nach Wirksamkeit, nicht nur nach Papier.
Meldeprozess erst im Ernstfall klären
24 Stunden vergehen schnell, wenn gleichzeitig ein Angriff eingedämmt werden muss. Zuständigkeiten, Meldeweg und Vorlagen gehören vorher geklärt und geübt.
Dienstleister vergessen
Wer seine IT ausgelagert hat, muss trotzdem sicherstellen, dass der Dienstleister die Anforderungen erfüllt. Verantwortlich bleibt die Einrichtung.
Fazit: Zehn Bereiche, ein Ziel
Die NIS2 Anforderungen sind umfangreich, aber nicht unklar. § 30 BSI-Gesetz benennt die zehn Bereiche, § 32 und § 33 die Melde- und Registrierungspflichten, § 38 die Verantwortung der Geschäftsleitung. Wer diese Punkte strukturiert angeht, mit den größten Risiken beginnt und die Umsetzung nachweisbar dokumentiert, erfüllt nicht nur das Gesetz, sondern macht sein Unternehmen tatsächlich widerstandsfähiger.
Sie möchten wissen, wo Ihr Unternehmen bei NIS2 steht? Mit unserem NIS2-Check prüfen wir alle zehn Bereiche und zeigen, welche Maßnahmen zuerst kommen sollten. Oder vereinbaren Sie direkt ein kostenloses Erstgespräch.
Quellen
- § 30 BSI-Gesetz, Risikomanagementmaßnahmen
- § 32 BSI-Gesetz, Meldepflichten
- § 33 BSI-Gesetz, Registrierungspflicht
- § 38 BSI-Gesetz, Pflichten der Geschäftsleitung
- § 65 BSI-Gesetz, Bußgeldvorschriften
- Bundesamt für Sicherheit in der Informationstechnik: NIS-2-regulierte Unternehmen und NIS-2 in Zahlen
- Bundesamt für Sicherheit in der Informationstechnik: NIS-2-Umsetzung: Bundestag beschließt Cybersicherheitsgesetz















