
Ransomware-Angriffe laufen fast immer nach demselben Muster ab. Der Angreifer kommt über einen einzelnen Rechner ins Netz, etwa durch eine Phishing-Mail oder einen ungesicherten Fernzugang. Dann bewegt er sich Schritt für Schritt weiter, sucht Administratorrechte, findet den Dateiserver, die Datensicherung und die Produktionssysteme. Erst wenn er genug in der Hand hat, schlägt er zu und verschlüsselt alles gleichzeitig.
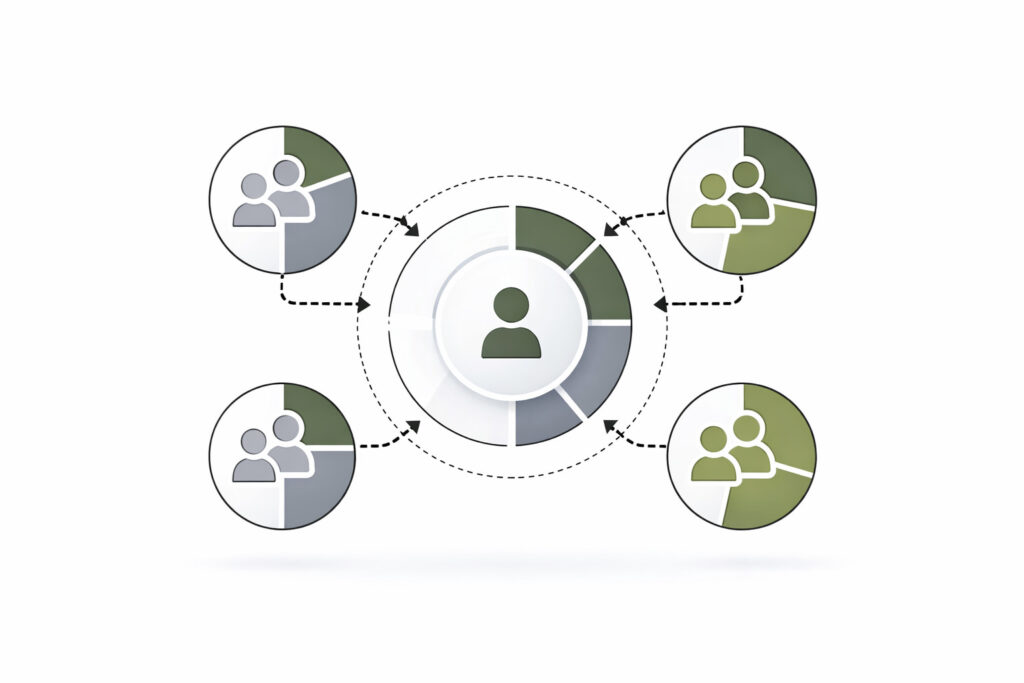
Der eigentliche Schaden entsteht also nicht beim ersten Rechner, sondern auf dem Weg durch das Netzwerk. Genau diesen Weg versperrt Mikrosegmentierung. Sie teilt das Netz in viele kleine Bereiche, zwischen denen nur die Verbindungen erlaubt sind, die wirklich gebraucht werden. Ein kompromittierter Rechner bleibt dann ein Einzelfall statt der Anfang einer Unternehmenskrise.
In diesem Beitrag erfahren Sie, was Mikrosegmentierung ist, wie sie technisch funktioniert, wie sie sich von klassischer Netzwerksegmentierung unterscheidet, was BSI und NIS2 dazu sagen und wie Sie sie Schritt für Schritt einführen.
Was ist Mikrosegmentierung?
Mikrosegmentierung ist ein Sicherheitsverfahren, bei dem ein Netzwerk in sehr kleine, logisch voneinander getrennte Bereiche aufgeteilt wird, bis hinunter auf einzelne Server, Anwendungen oder Workloads. Für jeden dieser Bereiche gelten eigene Regeln, welche Verbindungen erlaubt sind. Alles, was nicht ausdrücklich erlaubt ist, wird blockiert.
Ein Bild hilft beim Verständnis: Ein klassisches Netzwerk gleicht einem Bürogebäude mit einer gut gesicherten Eingangstür, aber offenen Türen im Inneren. Wer einmal drin ist, kann in jedes Büro gehen. Mikrosegmentierung schließt jede Bürotür ab und gibt jedem Mitarbeitenden nur die Schlüssel, die er für seine Arbeit braucht.
Nord-Süd- und Ost-West-Verkehr
Fachleute unterscheiden zwei Richtungen des Datenverkehrs:
- Nord-Süd-Verkehr bezeichnet Verbindungen zwischen dem Unternehmensnetz und der Außenwelt, etwa zwischen Mitarbeitenden und dem Internet. Diesen Verkehr kontrolliert traditionell die Firewall am Netzwerkrand.
- Ost-West-Verkehr bezeichnet Verbindungen innerhalb des Netzes, also zwischen Servern, Anwendungen und Arbeitsplätzen. Dieser Verkehr macht in modernen Umgebungen den größten Teil aus und wird in vielen Unternehmen kaum kontrolliert.
Mikrosegmentierung setzt beim Ost-West-Verkehr an. Sie ist damit die Antwort auf das, was Fachleute laterale Bewegung nennen: das Weiterwandern eines Angreifers von System zu System. Wie man solche Bewegungen erkennt, beschreiben wir im Beitrag Lateral Movement erkennen.
Wie funktioniert Mikrosegmentierung technisch?
Die Umsetzung läuft in der Regel in vier Phasen ab, die sich in den meisten Lösungen wiederfinden.
1. Sichtbarkeit herstellen
Bevor Regeln gesetzt werden können, muss klar sein, welche Systeme es gibt und wer mit wem kommuniziert. Moderne Lösungen zeichnen dafür über einige Wochen alle Verbindungen auf und stellen sie als Landkarte dar. Oft ist schon dieser Schritt aufschlussreich: Viele Unternehmen entdecken Verbindungen, von denen niemand wusste, etwa alte Testserver oder Fernwartungszugänge von Dienstleistern.
2. Gruppen und Schutzbedarf festlegen
Systeme werden nach Funktion gruppiert, zum Beispiel Buchhaltung, Produktion, Datenbanken, Domänencontroller, Backup. Für jede Gruppe wird bewertet, wie schützenswert sie ist. Besonders kritische Systeme wie Datensicherung, Identitätsdienste oder Steuerungsrechner in der Produktion stehen am Anfang.
3. Regeln definieren
Für jede Gruppe wird festgelegt, welche Verbindungen erlaubt sind. Der Grundsatz lautet: so wenig wie möglich, so viel wie nötig. Der Buchhaltungsrechner darf mit dem Buchhaltungsserver sprechen, aber nicht mit dem Backupsystem. Gute Lösungen schlagen Regeln auf Basis der beobachteten Verbindungen vor, sodass niemand Tausende Einzelregeln von Hand schreiben muss.
4. Durchsetzen und überwachen
Zunächst laufen die Regeln oft im Beobachtungsmodus: Das System meldet, was blockiert würde, ohne es tatsächlich zu blockieren. Erst wenn klar ist, dass keine wichtigen Abläufe gestört werden, wird die Durchsetzung aktiviert. Danach werden verdächtige Verbindungsversuche gemeldet, was gleichzeitig als Frühwarnsystem dient.
Wo die Regeln durchgesetzt werden
| Ansatz | Wie es funktioniert | Stärken | Grenzen |
|---|---|---|---|
| Agentenbasiert | Software auf jedem Server oder Endgerät steuert die lokale Firewall | sehr feingranular, unabhängig vom Netzwerkaufbau, funktioniert in Rechenzentrum und Cloud | Agent muss auf den Systemen laufen können |
| Netzwerkbasiert | Firewalls, Switches oder softwaredefinierte Netze setzen Regeln durch | keine Software auf den Endgeräten nötig | gröber, abhängig von der Netzwerktopologie, oft aufwendig in der Pflege |
| Cloud-nativ | Sicherheitsgruppen und Richtlinien des Cloud-Anbieters | direkt in der Cloud-Plattform verfügbar | auf die jeweilige Cloud beschränkt |
| Agentenlos für Altsysteme und OT | Regeln werden vor dem Gerät durchgesetzt, etwa über ein vorgeschaltetes Gateway | schützt Geräte, auf denen keine Software installiert werden kann | zusätzliche Hardware oder Netzwerkanpassungen |
In der Praxis kombinieren viele Unternehmen mehrere Ansätze, etwa Agenten auf Servern und Arbeitsplätzen und agentenlose Verfahren für Maschinen und Medizingeräte.
Mikrosegmentierung, VLAN und Firewall im Vergleich
| Merkmal | Perimeter-Firewall | Klassische Segmentierung (VLAN, Subnetze) | Mikrosegmentierung |
|---|---|---|---|
| Schützt vor | Angriffen von außen | Ausbreitung zwischen großen Netzbereichen | Ausbreitung zwischen einzelnen Systemen |
| Granularität | ein Übergang ins Internet | wenige große Zonen | einzelne Server, Anwendungen, Workloads |
| Kontrolle innerhalb einer Zone | keine | keine | ja |
| Anpassung bei Änderungen | selten nötig | aufwendig, oft Neuverkabelung oder Umkonfiguration | Regeln folgen dem System, auch bei Umzug in die Cloud |
| Rolle im Sicherheitskonzept | Basis | erste Stufe der Trennung | feingranulare Ergänzung, Kern von Zero Trust |
Wichtig: Mikrosegmentierung ersetzt weder die Firewall noch die grobe Netztrennung. Sie ergänzt beide dort, wo sie nicht hinkommen, nämlich innerhalb der Zonen.
Mikrosegmentierung und Zero Trust
Zero Trust ist ein Sicherheitsprinzip, das auf einen einfachen Grundsatz zurückgeht: Kein Benutzer, kein Gerät und keine Verbindung wird automatisch als vertrauenswürdig angesehen, nur weil sie sich im Firmennetz befinden. Jeder Zugriff wird geprüft und auf das Notwendige beschränkt.
Mikrosegmentierung ist eines der wichtigsten Werkzeuge, um Zero Trust im Netzwerk umzusetzen. Während Identitätsprüfung und Multi-Faktor-Authentifizierung regeln, wer sich anmelden darf, regelt Mikrosegmentierung, welche Systeme danach miteinander sprechen dürfen. Beides zusammen begrenzt den Schaden, wenn ein Konto oder Rechner doch einmal kompromittiert wird.
Was BSI und NIS2 zur Segmentierung sagen
BSI IT-Grundschutz
Das BSI behandelt Netzsegmentierung im IT-Grundschutz-Baustein NET.1.1 Netzarchitektur und -design. Dort wird unter anderem gefordert, Clients und Server in unterschiedliche Segmente zu trennen, nur Geräte mit vergleichbarem Sicherheitsniveau in einem Segment zu betreiben und Systeme mit unterschiedlichem Schutzbedarf zu trennen. Für erhöhten Schutzbedarf empfiehlt der Baustein ausdrücklich Mikrosegmentierung, um Angriffe auf möglichst wenige Endgeräte zu begrenzen.
NIS2 und BSI-Gesetz
Für Unternehmen, die unter NIS2 fallen, verlangt § 30 BSIG geeignete Maßnahmen zur Risikobeherrschung, unter anderem zur Bewältigung von Sicherheitsvorfällen, zur Aufrechterhaltung des Betriebs und zur Zugriffskontrolle. Mikrosegmentierung wird im Gesetz nicht namentlich genannt, ist aber ein anerkanntes Mittel, um die Auswirkungen von Vorfällen zu begrenzen und den Stand der Technik umzusetzen. Mehr zu den Pflichten lesen Sie im Beitrag NIS2-Richtlinie einfach erklärt.
ISO/IEC 27001
Die Norm ISO/IEC 27001 enthält im Anhang die Maßnahme A.8.22 zur Trennung von Netzwerken. Wer nach ISO 27001 zertifiziert ist oder es werden will, kann Mikrosegmentierung als Umsetzung dieser Maßnahme dokumentieren.
Wo Mikrosegmentierung am meisten bringt
Schutz der Datensicherung
Angreifer suchen gezielt nach Backups, um sie vor der Verschlüsselung zu löschen. Wenn das Backupsystem nur mit den Systemen sprechen darf, die es sichern muss, und Verwaltungszugriffe nur von wenigen festgelegten Rechnern möglich sind, steigt die Chance erheblich, im Ernstfall wiederherstellen zu können. Mehr zur Absicherung lesen Sie auf unserer Seite zu Datensicherung und Backup.
Identitätsdienste und Domänencontroller
Wer den Domänencontroller kontrolliert, kontrolliert das Netzwerk. Diese Systeme sollten nur über die Verbindungen erreichbar sein, die für Anmeldung und Verwaltung zwingend nötig sind.
Produktion und OT
In Produktionsnetzen laufen oft ältere Steuerungsrechner, auf denen keine Sicherheitssoftware installiert werden kann. Mikrosegmentierung kann diese Systeme abschotten, sodass ein Angriff auf die Büro-IT nicht auf die Fertigung übergreift. Mehr dazu im Beitrag Cyber Security in der Produktion.
Krankenhäuser und Medizingeräte
Medizingeräte haben häufig lange Lebenszyklen und lassen sich nicht ohne Weiteres aktualisieren. Segmentierung schützt sie und begrenzt, worauf ein kompromittiertes Gerät zugreifen kann.
Hybride Umgebungen und Cloud
Werden Anwendungen in die Cloud verlagert, wandern die Regeln mit. Agentenbasierte Lösungen setzen dieselben Richtlinien im eigenen Rechenzentrum und in der Cloud durch, ohne dass Netzwerkgrenzen neu gezogen werden müssen.
Praxisbeispiel: Ransomware ohne und mit Mikrosegmentierung
Ohne Mikrosegmentierung: Ein Mitarbeiter im Vertrieb öffnet einen präparierten Anhang. Der Angreifer übernimmt den Rechner, scannt das Netzwerk und findet einen Dateiserver mit Freigaben für alle, einen Domänencontroller mit offenem Fernzugriff und ein Backupsystem im selben Netz. Innerhalb weniger Tage hat er Administratorrechte, löscht die Sicherungen und verschlüsselt alle Server.
Mit Mikrosegmentierung: Derselbe Rechner wird übernommen. Der Netzwerkscan läuft jedoch ins Leere, weil der Vertriebsrechner nur mit dem CRM, dem E-Mail-System und dem Dateiserver für den Vertrieb sprechen darf. Verbindungsversuche zum Domänencontroller und zum Backupsystem werden blockiert und gemeldet. Das Sicherheitsteam isoliert den Rechner, bevor der Angreifer weiterkommt. Der Schaden bleibt auf ein Gerät begrenzt.
Mikrosegmentierung in sechs Schritten einführen
- Ziele und Kronjuwelen festlegen. Welche Systeme sind am wichtigsten? Datensicherung, Identitätsdienste, Produktion, Finanzbuchhaltung? Mit diesen beginnen Sie.
- Sichtbarkeit schaffen. Verbindungen über mehrere Wochen aufzeichnen, um auch seltene Abläufe wie Monatsabschlüsse oder Updates zu erfassen.
- Gruppen bilden. Systeme nach Funktion, Standort und Schutzbedarf gruppieren, statt Regeln für einzelne IP-Adressen zu schreiben.
- Regeln im Beobachtungsmodus testen. Regeln zunächst nur protokollieren und prüfen, was blockiert würde. Fachabteilungen frühzeitig einbinden.
- Schrittweise durchsetzen. Mit den kritischsten Systemen beginnen, dann Bereich für Bereich erweitern. So bleibt der Betrieb stabil.
- Betreiben und anpassen. Neue Anwendungen, Standorte oder Cloud-Dienste brauchen Regeln. Meldungen über blockierte Verbindungen regelmäßig auswerten und in das Sicherheitsmonitoring einbinden.
Typische Fehler und wie Sie sie vermeiden
- Alles auf einmal wollen. Ein vollständig segmentiertes Netz in wenigen Wochen ist selten realistisch. Wer mit den wichtigsten Systemen startet, erzielt schnell spürbaren Schutz.
- Ohne Sichtbarkeit Regeln schreiben. Regeln, die nicht auf beobachteten Verbindungen beruhen, legen schnell Geschäftsprozesse lahm.
- Fachabteilungen nicht einbinden. Nur die Anwender wissen, welche Abläufe nur einmal im Quartal laufen und trotzdem funktionieren müssen.
- Nur auf VLANs setzen. Grobe Segmentierung ist sinnvoll, verhindert aber keine Bewegung innerhalb einer Zone.
- Einführen und vergessen. Netze verändern sich laufend. Ohne Pflege veralten die Regeln und werden irgendwann aufgeweicht.
Ist Mikrosegmentierung auch etwas für den Mittelstand?
Lange galt Mikrosegmentierung als Thema für Konzerne mit großen Rechenzentren und eigenen Netzwerkteams. Das lag vor allem daran, dass frühere Ansätze auf aufwendiger Netzwerkhardware beruhten und jede Änderung viel Handarbeit bedeutete. Mit softwarebasierten Lösungen hat sich das geändert. Regeln werden zentral verwaltet, Vorschläge entstehen aus den beobachteten Verbindungen, und das Netzwerk muss nicht umgebaut werden.
Gerade mittelständische Unternehmen profitieren, weil sie oft flache Netze ohne interne Trennung betreiben. Ein einziger kompromittierter Rechner kann dort fast alles erreichen. Gleichzeitig fehlt meist ein großes Sicherheitsteam, das einen Angriff in Echtzeit stoppen könnte. Mikrosegmentierung wirkt in dieser Lage wie eine automatische Brandschutztür: Sie begrenzt die Ausbreitung auch dann, wenn gerade niemand hinsieht.
Was kostet Mikrosegmentierung?
Konkrete Preise hängen stark vom Umfang ab. Diese Faktoren bestimmen die Kosten:
| Kostenfaktor | Wovon er abhängt |
|---|---|
| Lizenzen | Anzahl der geschützten Server, Arbeitsplätze, Cloud-Workloads und Geräte |
| Einführung | Größe und Komplexität des Netzes, Zahl der Standorte, Anteil an Altsystemen und OT |
| Regelplanung | wie gut Anwendungen und Abhängigkeiten heute dokumentiert sind |
| Betrieb | ob Regeln intern gepflegt werden oder als Managed Service |
Für eine realistische Einschätzung lohnt ein Vergleich mit dem möglichen Schaden. Nach der Bitkom-Studie Wirtschaftsschutz 2025 waren 34 Prozent der befragten Unternehmen von Ransomware betroffen. Der größte Schadensposten insgesamt war der Ausfall oder die Schädigung von Informations- und Produktionssystemen und Betriebsabläufen. Genau diesen Schaden begrenzt Mikrosegmentierung. Viele Unternehmen beginnen deshalb mit einem kleinen Umfang, etwa nur Backup, Identitätsdienste und Produktion, und erweitern Schritt für Schritt.
Auswirkungen auf Betrieb und Performance
Eine häufige Sorge lautet, Mikrosegmentierung könnte das Netzwerk verlangsamen oder Anwendungen stören. Bei softwarebasierten Lösungen arbeiten die Regeln in der Regel mit den Firewall-Funktionen, die ohnehin im Betriebssystem vorhanden sind. Spürbare Leistungseinbußen sind daher selten. Das größere Risiko sind fehlerhafte Regeln, die legitime Verbindungen blockieren. Dagegen helfen eine ausreichend lange Beobachtungsphase, der Testmodus vor der Durchsetzung und eine schrittweise Einführung.
Auch für die IT-Abteilung ändert sich der Alltag. Neue Anwendungen brauchen Regeln, und Fachabteilungen müssen Änderungen frühzeitig ankündigen. Im Gegenzug erhält die IT eine Übersicht über alle Verbindungen im Netz, die bei Fehlersuche, Migrationen und Audits hilft.
Mikrosegmentierung mit ColorTokens Xshield
Als Partner setzen wir für Mikrosegmentierung auf die Plattform Xshield von ColorTokens. Laut ColorTokens wurde das Unternehmen in der Forrester Wave für Microsegmentation Solutions im dritten Quartal 2024 als Leader eingestuft. Xshield kann nach Herstellerangaben über einen eigenen Agenten, über vorhandene EDR-Agenten oder agentenlos eingesetzt werden. Damit lassen sich Server, Arbeitsplätze, Cloud-Workloads und auch OT- und Medizingeräte in einer gemeinsamen Oberfläche segmentieren.
Für Unternehmen im Mittelstand ist vor allem die Visualisierung hilfreich: Die Verbindungen im Netzwerk werden als Karte dargestellt, Regeln lassen sich daraus ableiten und vor der Durchsetzung testen. Wir unterstützen Sie von der ersten Bestandsaufnahme über die Regelplanung bis zum laufenden Betrieb. Mehr dazu auf unserer Seite zur Mikrosegmentierung.
Fazit: Kleine Segmente, großer Schutz
Mikrosegmentierung verhindert nicht jeden Angriff, aber sie verhindert, dass ein einzelner kompromittierter Rechner zum Ausfall des ganzen Unternehmens führt. Sie schließt die Lücke, die Firewall und grobe Netztrennung offenlassen, und ist ein zentraler Baustein von Zero Trust. Das BSI empfiehlt sie ausdrücklich für Bereiche mit erhöhtem Schutzbedarf, und für NIS2-pflichtige Unternehmen ist sie ein wirksames Mittel, um den Stand der Technik umzusetzen.
Sie möchten wissen, wie offen Ihr Netzwerk heute ist? Wir zeigen Ihnen in einer Demo, wie die Verbindungen in Ihrem Netz aussehen und wo Sie mit Mikrosegmentierung am meisten gewinnen. Jetzt kostenlose Erstberatung buchen.















