
Malware und Ransomware werden oft in einem Atemzug genannt, manchmal sogar verwechselt. Dabei ist die Beziehung einfach: Malware ist der Oberbegriff für jede Art von Schadsoftware, Ransomware ist eine besonders gefährliche Unterart davon. Für Unternehmen ist der Unterschied trotzdem wichtig, denn die Folgen, die Erkennung und vor allem die richtige Reaktion unterscheiden sich deutlich.
Dieser Beitrag erklärt den Unterschied zwischen Malware und Ransomware einfach und verständlich, stellt die wichtigsten Arten von Schadsoftware vor und zeigt, was im Ernstfall jeweils zu tun ist.
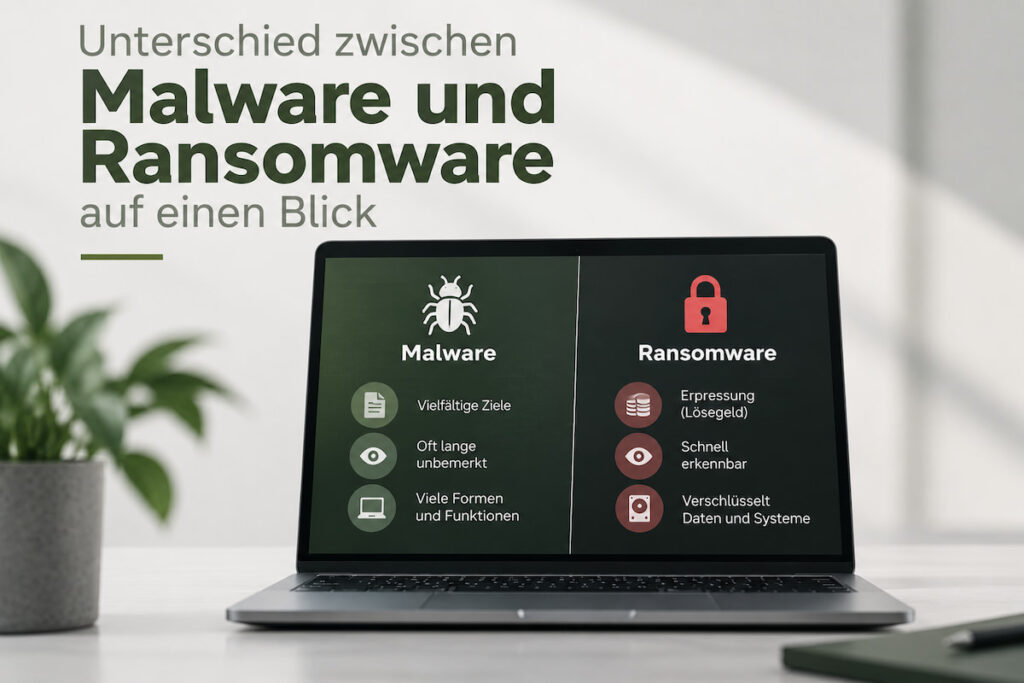
Der Unterschied auf einen Blick
| Merkmal | Malware | Ransomware |
|---|---|---|
| Begriff | Oberbegriff für alle Schadprogramme | eine Unterart von Malware |
| Ziel | sehr unterschiedlich: spionieren, stehlen, fernsteuern, sabotieren | erpressen |
| Sichtbarkeit | oft möglichst unauffällig, um lange unentdeckt zu bleiben | am Ende bewusst sichtbar, mit Lösegeldforderung |
| Typischer Schaden | Datendiebstahl, Betrug, Missbrauch von Rechnern | Stillstand des Betriebs, Datenverlust, Veröffentlichung von Daten |
| Reaktion | Schadprogramm entfernen, Ursache beseitigen | Krisenbewältigung, Wiederherstellung, Meldepflichten, Entscheidung zur Erpressung |
Ist jede Ransomware Malware?
Ja. Ransomware ist immer Malware, aber nicht jede Malware ist Ransomware. Man kann es mit Fahrzeugen vergleichen: Jeder Lastwagen ist ein Fahrzeug, aber nicht jedes Fahrzeug ist ein Lastwagen.
Was ist Malware?
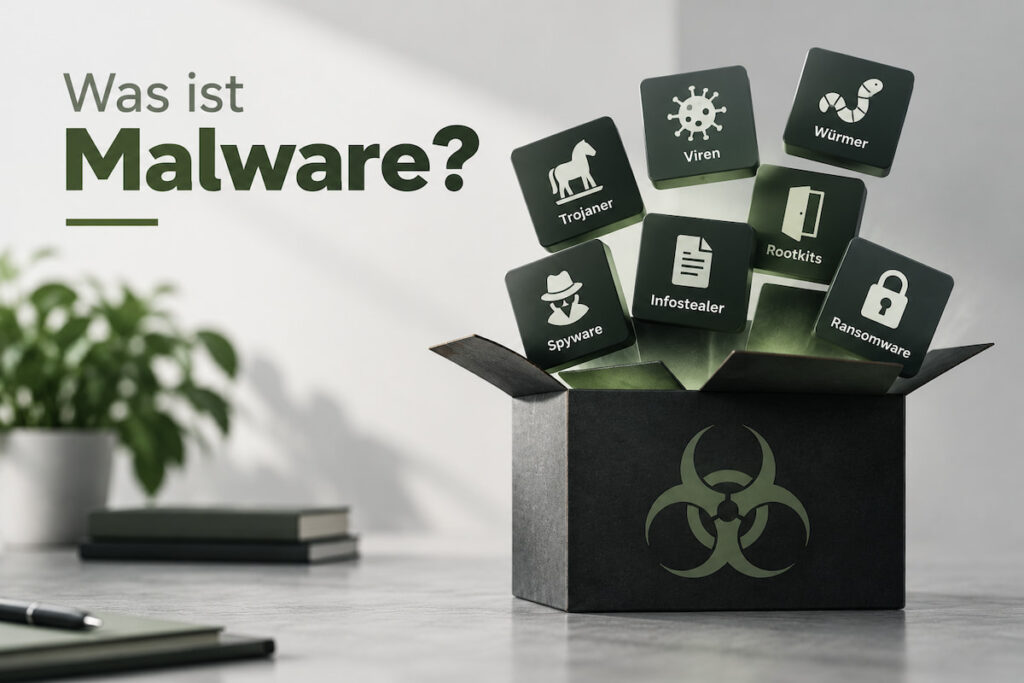
Malware ist ein Kunstwort aus „malicious“ und „Software“, also bösartige Software. Gemeint sind alle Programme, die ohne Wissen oder gegen den Willen der Nutzer Schaden anrichten oder unerwünschte Funktionen ausführen. Das BSI spricht von Schadprogrammen.
Was Malware erreichen soll
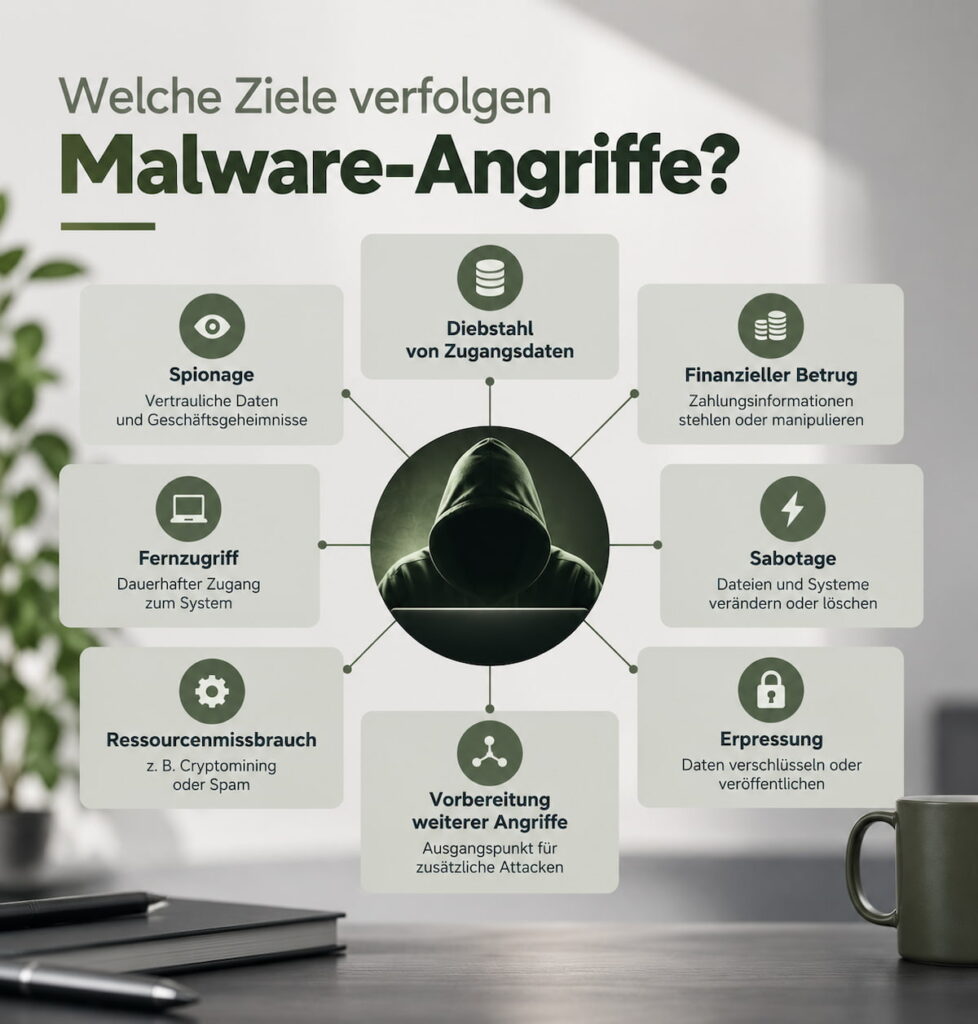
- Zugangsdaten, Bankdaten oder Geschäftsgeheimnisse stehlen
- Rechner fernsteuern und als Ausgangspunkt für weitere Angriffe nutzen
- Rechenleistung missbrauchen, etwa für Spam oder das Schürfen von Kryptowährungen
- Daten verändern oder zerstören
- Zugang verschaffen, über den später weitere Schadsoftware nachgeladen wird
Die wichtigsten Arten von Malware
| Art | Funktionsweise |
|---|---|
| Virus | hängt sich an Dateien oder Programme und verbreitet sich, wenn diese ausgeführt werden |
| Wurm | verbreitet sich selbstständig über Netzwerke, ohne dass jemand etwas öffnen muss |
| Trojaner | tarnt sich als nützliches Programm oder Dokument und öffnet im Hintergrund eine Hintertür |
| Infostealer | liest gespeicherte Passwörter, Sitzungsdaten und Formulardaten aus Browsern aus |
| Spyware und Keylogger | beobachten Nutzer, zeichnen Tastatureingaben oder Bildschirminhalte auf |
| Botnetz-Software | macht den Rechner zu einem ferngesteuerten Teil eines Netzes, etwa für DDoS-Angriffe |
| Rootkit | versteckt sich tief im System, um andere Schadsoftware vor Entdeckung zu schützen |
| Wiper | zerstört Daten unwiederbringlich, ohne Lösegeldforderung, meist zur Sabotage |
| Ransomware | verschlüsselt Daten und Systeme und erpresst Lösegeld |
Ist ein Trojaner dasselbe wie Ransomware?
Nein. Ein Trojaner beschreibt, wie Schadsoftware ins System kommt: getarnt als etwas Harmloses. Ransomware beschreibt, was sie tut: verschlüsseln und erpressen. Beides hängt aber oft zusammen. Viele Ransomware-Angriffe beginnen mit einem Trojaner, der über eine Phishing-Mail eingeschleust wird und den Tätern den ersten Zugang verschafft.
Was ist Ransomware?
Ransomware, von englisch „ransom“ für Lösegeld, verschlüsselt Dateien, Datenbanken oder ganze Systeme und macht sie damit unbrauchbar. Für den Schlüssel verlangen die Täter ein Lösegeld, meist in Kryptowährung. Das Bundeskriminalamt zählte im Bundeslagebild Cybercrime 2025 1.041 angezeigte Ransomware-Angriffe in Deutschland, rund zehn Prozent mehr als im Vorjahr. Laut BSI trafen rund 80 Prozent der gemeldeten Angriffe kleine und mittlere Unternehmen.
Ransomware-Varianten
- Verschlüsselnde Ransomware: die häufigste Form. Dateien und Systeme werden verschlüsselt, ohne Schlüssel sind sie verloren.
- Sperr-Ransomware: blockiert den Zugriff auf das Gerät, ohne Daten zu verschlüsseln. Bei Unternehmen heute selten.
- Doppelte Erpressung: Die Täter kopieren vor der Verschlüsselung Daten und drohen mit deren Veröffentlichung. Das ist heute der Normalfall.
- Mehrfache Erpressung: Zusätzlich werden Kunden, Partner oder Betroffene direkt kontaktiert oder Dienste mit DDoS-Angriffen lahmgelegt, um den Druck zu erhöhen.
- Erpressung ohne Verschlüsselung: Manche Gruppen verzichten ganz auf die Verschlüsselung und drohen nur noch mit der Veröffentlichung gestohlener Daten.
Ransomware als Geschäftsmodell
Was Ransomware von den meisten anderen Malware-Arten unterscheidet, ist die Organisation dahinter. Viele Gruppen arbeiten nach dem Modell „Ransomware as a Service“: Entwickler stellen die Software bereit, Partner führen die Angriffe durch, Spezialisten verkaufen Zugänge zu bereits kompromittierten Netzen. Die Einnahmen werden geteilt. Ransomware ist deshalb selten ein automatisches Programm, das sich von selbst verbreitet, sondern das Werkzeug professioneller Täter, die sich gezielt im Netz bewegen.
Wie ein Ransomware-Angriff abläuft
Anders als ein klassischer Virus, der sich sofort bemerkbar macht, folgt ein Ransomware-Angriff einem geplanten Ablauf:
- Erstzugriff: über Phishing, gestohlene Zugangsdaten, offene Fernzugänge oder ungepatchte Sicherheitslücken. Die einzelnen Wege beschreibt der Beitrag Wie kommt Ransomware ins System?.
- Ausbreitung: Die Täter verschaffen sich Administratorrechte und bewegen sich durch das Netz, oft mit legitimen Verwaltungswerkzeugen.
- Datendiebstahl: Wertvolle Daten werden kopiert und nach außen übertragen.
- Vorbereitung: Backups werden gelöscht, Sicherheitsprogramme deaktiviert.
- Verschlüsselung und Erpressung: meist nachts oder am Wochenende, damit niemand eingreift.
Andere Malware ist häufig ein Baustein in genau dieser Kette: Der Trojaner verschafft den Zugang, der Infostealer die Passwörter, die Ransomware ist der Schlussakt.
Warum Ransomware für Unternehmen besonders gefährlich ist
Viele Malware-Infektionen bleiben auf einzelne Rechner beschränkt und lassen sich bereinigen. Ransomware zielt dagegen auf das ganze Unternehmen. Die Folgen gehen weit über die IT hinaus:
- Betriebsstillstand: Produktion, Auftragsabwicklung, Kommunikation stehen still, oft für Tage oder Wochen.
- Datenverlust: Ohne geschützte Backups sind Daten möglicherweise unwiederbringlich verloren.
- Veröffentlichung: Gestohlene Kunden-, Personal- oder Geschäftsdaten landen im Internet.
- Rechtliche Folgen: Meldepflichten, Schadensersatzforderungen, unter Umständen Haftung der Geschäftsführung.
- Kosten: Wiederherstellung, externe Hilfe, Umsatzausfall und Vertrauensverlust übersteigen ein mögliches Lösegeld meist deutlich.
Wie sich die Bedrohung verändert hat
Vor zwanzig Jahren war Malware vor allem ein Massenphänomen: Viren und Würmer verbreiteten sich wahllos, oft ohne klares Geschäftsmodell. Heute steht hinter den meisten Angriffen ein wirtschaftliches Kalkül. Drei Entwicklungen prägen die Lage:
- Arbeitsteilung: Zugangshändler, Entwickler und Erpresser arbeiten getrennt und verkaufen sich gegenseitig Leistungen. Das senkt die Einstiegshürde für Täter erheblich.
- Datendiebstahl statt nur Verschlüsselung: Weil viele Unternehmen inzwischen gute Backups haben, setzen Täter zunehmend auf die Drohung, gestohlene Daten zu veröffentlichen. Gegen diese Form der Erpressung hilft kein Backup.
- Bessere Täuschung: Phishing-Mails sind fehlerfrei, persönlich und greifen echte Vorgänge auf. Künstliche Intelligenz macht das noch einfacher.
Gleichzeitig zeigt das Bundeslagebild Cybercrime 2025, dass immer weniger Betroffene Lösegeld zahlen. Unternehmen, die vorbereitet sind, können sich der Erpressung entziehen.
Praxisbeispiel: Vom Infostealer zur Ransomware
Ein Mitarbeiter eines Handelsunternehmens lädt auf seinem Dienstlaptop ein vermeintlich kostenloses PDF-Werkzeug herunter. Darin versteckt ist ein Infostealer, also Malware, die unauffällig alle im Browser gespeicherten Zugangsdaten an die Täter sendet. Der Virenschutz meldet nichts, der Mitarbeiter bemerkt nichts.
Unter den gestohlenen Daten ist der VPN-Zugang des Mitarbeiters, der keinen zweiten Faktor hat. Die Täter verkaufen den Zugang weiter. Drei Wochen später meldet sich eine Ransomware-Gruppe damit an, verschafft sich Administratorrechte, kopiert Kundendaten und verschlüsselt am Wochenende alle Server.
Das Beispiel zeigt, wie eng Malware und Ransomware zusammenhängen: Die erste, unauffällige Infektion war die Voraussetzung für den späteren Großschaden. Eingeschränkte Installationsrechte, Multi-Faktor-Authentifizierung für das VPN oder eine Überwachung der ungewöhnlichen Anmeldung hätten die Kette jeweils unterbrochen.
Woran Sie Malware und Ransomware erkennen
Hinweise auf Malware
- ungewöhnlich langsame Rechner oder hohe Netzwerkauslastung
- unbekannte Programme oder Prozesse
- Pop-ups, geänderte Browser-Startseiten, unerklärliche Weiterleitungen
- Meldungen der Sicherheitssoftware oder deren plötzliche Deaktivierung
- E-Mails, die in Ihrem Namen verschickt wurden
Hinweise auf einen laufenden Ransomware-Angriff
- Anmeldungen von Administratorkonten zu ungewöhnlichen Zeiten
- neue Konten oder Rechteänderungen, die niemand veranlasst hat
- gelöschte Schattenkopien oder fehlgeschlagene Backups
- große Datenübertragungen nach außen
- schließlich: Dateien mit unbekannten Endungen und eine Textdatei mit Lösegeldforderung
Die frühen Hinweise auf Ransomware sind in Protokollen sichtbar, lange bevor verschlüsselt wird. Sie werden aber nur bemerkt, wenn jemand sie laufend auswertet, etwa ein SOC as a Service.
Malware entfernen, Ransomware bewältigen
Hier liegt der wichtigste praktische Unterschied. Eine einfache Malware-Infektion lässt sich oft bereinigen: Gerät isolieren, Schadprogramm entfernen oder das Gerät neu aufsetzen, Passwörter ändern, Ursache klären. Bei Ransomware reicht das nicht.
Wenn Ransomware zugeschlagen hat, waren die Täter in der Regel längst im ganzen Netz. Das bloße Entfernen der Schadsoftware stellt keine Daten wieder her und beseitigt nicht die Hintertüren, die die Täter hinterlassen haben. Nötig sind:
- betroffene Systeme vom Netz trennen, aber nicht ausschalten
- Backups schützen und auf Unversehrtheit prüfen
- einen Krisenstab einberufen und professionelle Hilfe holen, etwa unsere Incident Response
- Ausmaß und Einfallstor klären, bevor Systeme wiederhergestellt werden
- Meldepflichten prüfen: Datenschutzbehörde binnen 72 Stunden, bei NIS2-Pflicht das BSI binnen 24 Stunden
- Systeme in einer sauberen Umgebung wiederherstellen und alle Zugangsdaten erneuern
Die wichtigsten Sofortmaßnahmen finden Sie auf der Seite Gehackt, was tun?. Ob ein Lösegeld gezahlt werden sollte, beleuchtet der Beitrag Ransomware Lösegeld zahlen?.
Schutz vor Malware und Ransomware
Die gute Nachricht: Die meisten Schutzmaßnahmen wirken gegen beides. Einige sind speziell gegen Ransomware wichtig.
| Maßnahme | Malware | Ransomware |
|---|---|---|
| Zeitnahe Updates | schließt Einfallstore | schließt Einfallstore |
| EDR oder XDR auf allen Geräten | erkennt und stoppt Schadprogramme | erkennt verdächtiges Verhalten vor der Verschlüsselung |
| Multi-Faktor-Authentifizierung | macht gestohlene Passwörter wertlos | verhindert den Einstieg über gestohlene Zugangsdaten |
| Minimale Rechte | begrenzt, was ein Schadprogramm anrichten kann | erschwert die Ausbreitung im Netz |
| Schulung der Mitarbeitenden | weniger Klicks auf schädliche Anhänge | weniger Klicks auf schädliche Anhänge |
| Netzsegmentierung | begrenzt Würmer | begrenzt die Ausbreitung |
| Offline- oder unveränderbare Backups | hilfreich | entscheidend für die Wiederherstellung ohne Zahlung |
| Überwachung rund um die Uhr | hilfreich | entscheidend, weil Angriffe nachts und am Wochenende laufen |
Kann Antivirensoftware Ransomware verhindern?
Nur teilweise. Klassischer Virenschutz erkennt vor allem bekannte Schadprogramme anhand ihrer Merkmale. Moderne Ransomware-Gruppen ändern ihre Programme ständig, deaktivieren Schutzsoftware mit gestohlenen Administratorrechten und nutzen für die Ausbreitung legitime Werkzeuge, die jeder Virenscanner durchlässt. Gefragt ist deshalb eine Lösung, die verdächtiges Verhalten erkennt, etwa EDR oder XDR, und ein Team, das bei einem Alarm sofort reagiert. Den Unterschied erklärt der Beitrag EDR vs. Antivirus. Weitere Maßnahmen zeigt unsere Seite zum Ransomware-Schutz, Hintergründe zu weiteren Angriffsarten der Beitrag Arten von Cyberangriffen.
Fazit: Gleicher Oberbegriff, sehr unterschiedliche Folgen
Malware ist der Oberbegriff für alle Schadprogramme, Ransomware die Unterart, die verschlüsselt und erpresst. Während sich viele Malware-Infektionen bereinigen lassen, ist ein Ransomware-Angriff eine Unternehmenskrise, die Krisenstab, Wiederherstellung und Meldungen erfordert. Die Schutzmaßnahmen überschneiden sich weitgehend. Gegen Ransomware entscheiden zusätzlich zwei Dinge: Backups, die Angreifer nicht erreichen, und eine Überwachung, die den Angriff bemerkt, bevor die Verschlüsselung beginnt.
Sie möchten wissen, wie gut Ihr Unternehmen gegen Malware und Ransomware geschützt ist? Mit unserem IT-Security-Audit zum Festpreis prüfen wir Ihre Schutzmaßnahmen und Backups. Oder vereinbaren Sie direkt ein kostenloses Erstgespräch.
Quellen
- Bundeskriminalamt: Bundeslagebild Cybercrime 2025
- Bundesamt für Sicherheit in der Informationstechnik: Die Lage der IT-Sicherheit in Deutschland 2025
- Bundesamt für Sicherheit in der Informationstechnik: Schadprogramme erkennen und sich schützen und Ransomware















