
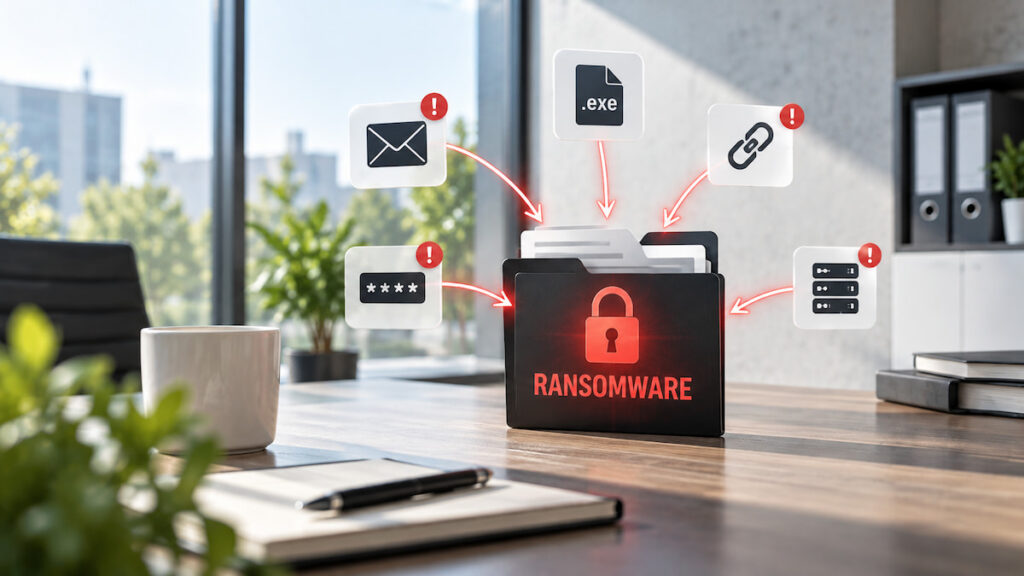
Wenn die Erpressernachricht auf dem Bildschirm erscheint, ist der Angriff in Wahrheit schon vorbei. Die Täter waren oft seit Tagen oder Wochen im Netz, haben sich umgesehen, Rechte gesammelt, Daten kopiert und Backups gesucht. Die Verschlüsselung ist nur der letzte Schritt. Die entscheidende Frage lautet deshalb: Wie kommt Ransomware überhaupt ins System?
Dieser Beitrag zeigt die neun häufigsten Infektionswege, erklärt, was nach dem Eindringen passiert, woran Sie Angreifer im Netz erkennen und wie Sie jedes einzelne Einfallstor schließen.
Was ist Ransomware?
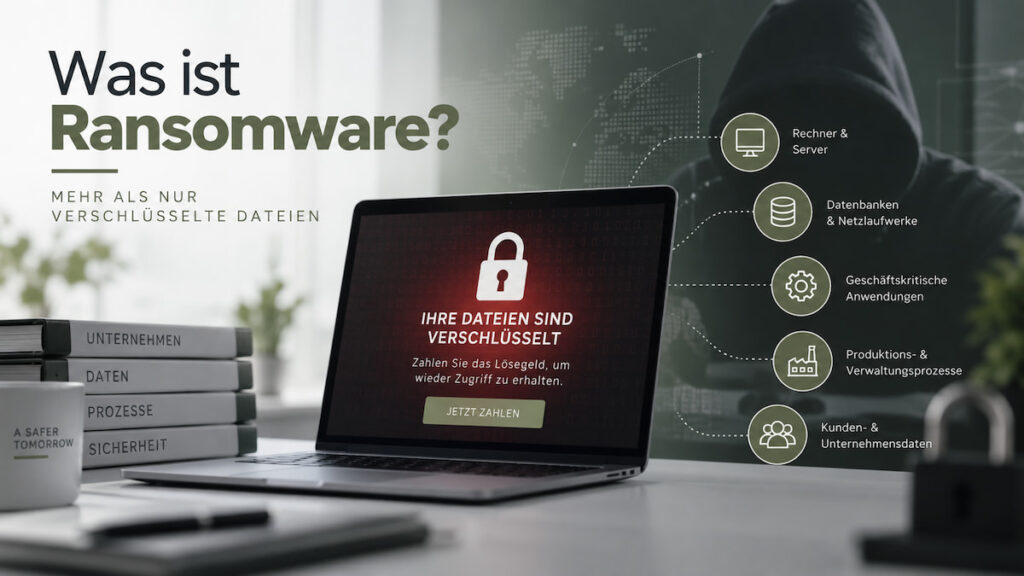
Ransomware ist Schadsoftware, die Daten und Systeme verschlüsselt und für die Entschlüsselung ein Lösegeld verlangt. Heute kopieren die Täter vor der Verschlüsselung fast immer auch Daten und drohen mit deren Veröffentlichung. Laut BSI-Lagebericht 2025 trafen rund 80 Prozent der gemeldeten Ransomware-Angriffe kleine und mittlere Unternehmen, das Bundeskriminalamt zählte 2025 1.041 angezeigte Fälle. Wie sich Ransomware von anderer Schadsoftware unterscheidet, erklärt der Beitrag Unterschied zwischen Malware und Ransomware.
Wichtig für das Verständnis: Ransomware ist selten ein einzelnes Programm, das sich von selbst verbreitet. Hinter den meisten Angriffen stehen Gruppen, die arbeitsteilig vorgehen. Die einen verschaffen sich Zugang und verkaufen ihn weiter, die anderen nutzen ihn für die eigentliche Erpressung. Der Einstieg und die Verschlüsselung liegen deshalb oft zeitlich weit auseinander.
Die häufigsten Infektionswege im Überblick
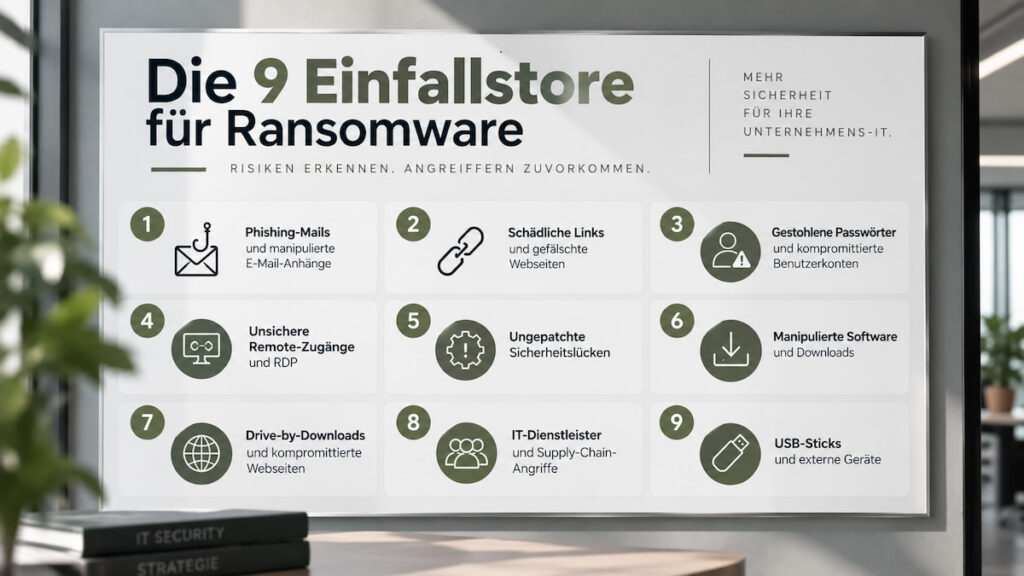
| Infektionsweg | Was ausgenutzt wird | Wichtigste Gegenmaßnahme |
|---|---|---|
| Phishing-Mails mit Anhang | Neugier und Zeitdruck der Empfänger | Schulung, E-Mail-Filter, EDR |
| Links auf gefälschte Seiten | Eingabe von Zugangsdaten | Multi-Faktor-Authentifizierung |
| Gestohlene Zugangsdaten | mehrfach genutzte oder geleakte Passwörter | Multi-Faktor-Authentifizierung, Passwortmanager |
| Offene Fernzugänge | RDP oder VPN ohne zweiten Faktor | Zugänge schließen oder absichern |
| Ungepatchte Sicherheitslücken | bekannte Schwachstellen in Firewall, VPN, Servern | Patchmanagement mit Fristen |
| Manipulierte Software | Downloads aus unsicheren Quellen | kontrollierte Softwareinstallation |
| Kompromittierte Webseiten | veraltete Browser und Erweiterungen | Updates, Webfilter |
| Dienstleister und Lieferkette | Fernwartungszugänge, Software-Updates | Zugriffskontrolle für Dienstleister |
| USB-Sticks und Geräte | Neugier, fremde Geräte im Netz | Gerätekontrolle, Schulung |
Die 9 häufigsten Wege, wie Ransomware ins System kommt
1. Phishing-Mails mit Anhängen
Der Klassiker: eine E-Mail mit einer angeblichen Rechnung, Bewerbung, Lieferavis oder Paketbenachrichtigung. Der Anhang ist ein Office-Dokument, ein Archiv oder eine Verknüpfung, die beim Öffnen Schadcode nachlädt. Oft ist das nicht die Ransomware selbst, sondern ein kleines Programm, das den Tätern einen ersten Zugang verschafft. Professionelle Mails greifen echte Geschäftsvorgänge auf, etwa aus zuvor gestohlenen Postfächern. Mehr dazu im Beitrag Was ist Phishing?.
So schließen Sie das Einfallstor: E-Mail-Filter, die gefährliche Dateitypen blockieren, Makros aus dem Internet standardmäßig sperren, eine Lösung zur Angriffserkennung auf allen Geräten und Schulungen mit realistischen Beispielen.
2. Links auf gefälschte Webseiten
Statt eines Anhangs enthält die Mail einen Link auf eine gefälschte Anmeldeseite, etwa für Microsoft 365. Wer dort sein Passwort eingibt, liefert den Tätern den Zugang. Mit dem übernommenen Konto lesen sie Mails, verschicken weitere Phishing-Nachrichten an Kollegen und suchen nach Zugängen zu Fernwartung oder VPN.
So schließen Sie das Einfallstor: Multi-Faktor-Authentifizierung für alle Konten, für Administratoren möglichst phishing-resistente Verfahren wie Sicherheitsschlüssel. Woran Sie solche Mails erkennen, zeigt die Anleitung Woran erkenne ich Phishing-Mails?.
3. Gestohlene Zugangsdaten
Zugangsdaten aus Datenlecks, aus Infostealer-Programmen auf privaten Rechnern oder aus Phishing werden in kriminellen Foren gehandelt. Wer dasselbe Passwort für mehrere Dienste nutzt oder dessen Firmenkonto keinen zweiten Faktor hat, ist damit ein leichtes Ziel. Die Anmeldung mit echten Zugangsdaten fällt zudem kaum auf.
So schließen Sie das Einfallstor: Multi-Faktor-Authentifizierung, ein Passwortmanager für alle Beschäftigten, Überwachung auffälliger Anmeldungen und sofortiges Zurücksetzen bei Verdacht.
4. Offene Fernzugänge
Ein aus dem Internet erreichbarer Remote-Desktop-Zugang, ein VPN ohne zweiten Faktor, ein Fernwartungsprogramm mit Standardpasswort: Solche Zugänge werden automatisiert rund um die Uhr gesucht und mit Passwortlisten angegriffen. Sie gehören zu den häufigsten Einstiegspunkten für Ransomware-Gruppen.
So schließen Sie das Einfallstor: Remote Desktop nie direkt ins Internet stellen, alle Fernzugänge nur über gesicherte Wege mit Multi-Faktor-Authentifizierung, nicht benötigte Zugänge abschalten und regelmäßig von außen prüfen, was erreichbar ist.
5. Ungepatchte Sicherheitslücken
Laut BSI-Lagebericht 2025 wurden im Berichtszeitraum weltweit durchschnittlich 119 neue Schwachstellen pro Tag bekannt. Besonders gefährlich sind Lücken in Systemen, die aus dem Internet erreichbar sind: Firewalls, VPN-Gateways, E-Mail-Server, Dateiübertragungssoftware. Zwischen der Veröffentlichung eines Updates und den ersten Angriffen vergehen oft nur Tage. Für Zero-Day-Lücken gibt es noch gar kein Update, mehr dazu im Beitrag Was ist ein Zero-Day-Exploit?.
So schließen Sie das Einfallstor: ein vollständiges Inventar, Patchmanagement mit festen Fristen nach Kritikalität, besonders schnelle Updates für Systeme am Netzrand und regelmäßige Schwachstellenscans.
6. Manipulierte Software und Downloads
Raubkopien, angebliche Gratisversionen bekannter Programme, gefälschte Werbeanzeigen in Suchmaschinen, die auf manipulierte Downloadseiten führen: Wer Software aus unsicheren Quellen installiert, holt sich unter Umständen Schadcode ins Netz.
So schließen Sie das Einfallstor: keine lokalen Administratorrechte für normale Nutzer, Software nur über die IT oder einen freigegebenen Softwarekatalog, Anwendungskontrolle auf kritischen Systemen.
7. Kompromittierte Webseiten
Beim sogenannten Drive-by-Download reicht der Besuch einer manipulierten, oft eigentlich seriösen Webseite, um über Lücken in Browser oder Erweiterungen Schadcode zu laden. Durch automatische Browser-Updates ist dieser Weg seltener geworden, aber nicht verschwunden.
So schließen Sie das Einfallstor: aktuelle Browser und Erweiterungen, nur notwendige Erweiterungen zulassen, Webfilter und Angriffserkennung auf den Endgeräten.
8. IT-Dienstleister und Lieferkette
Wer die IT vieler Unternehmen betreut, ist für Ransomware-Gruppen ein lohnendes Ziel. Über den Fernwartungszugang eines kompromittierten Dienstleisters erreichen sie alle seine Kunden gleichzeitig. Auch manipulierte Updates von Softwareherstellern wurden bereits für Angriffe genutzt.
So schließen Sie das Einfallstor: Fernzugänge von Dienstleistern nur bei Bedarf freischalten, mit Multi-Faktor-Authentifizierung und Protokollierung, Rechte auf das Nötige beschränken und Sicherheitsanforderungen vertraglich festlegen.
9. USB-Sticks und fremde Geräte
Ein gefundener USB-Stick auf dem Parkplatz, ein privater Laptop im Firmennetz, ein Gerät eines Besuchers am Netzwerkanschluss im Besprechungsraum: Seltener als die anderen Wege, aber immer noch real, besonders in Produktionsumgebungen.
So schließen Sie das Einfallstor: Kontrolle, welche Geräte und Datenträger angeschlossen werden dürfen, Gastnetze strikt vom Firmennetz getrennt, offene Netzwerkanschlüsse deaktivieren.
Vom Einstieg zur Verschlüsselung: die fünf Phasen
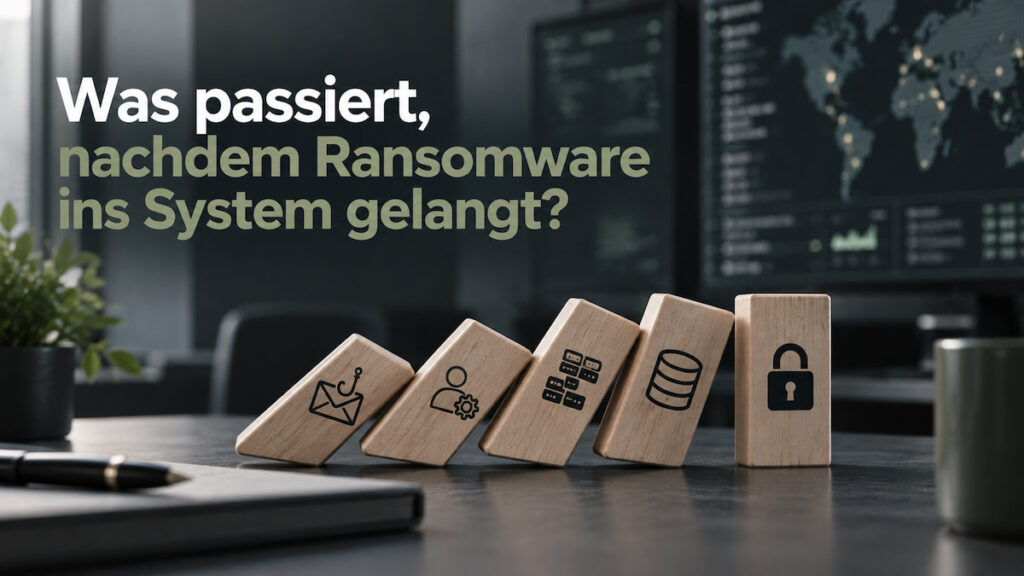
- Erster Zugang: über einen der neun Wege oben.
- Festsetzen und Rechte ausweiten: Die Täter installieren Werkzeuge für den dauerhaften Zugang und suchen nach Administratorrechten, etwa über schlecht geschützte Dienstkonten oder gespeicherte Passwörter.
- Ausbreitung: Mit den gewonnenen Rechten bewegen sie sich durch das Netz zu Servern, Verzeichnisdienst und Backup-Systemen. Mehr dazu im Beitrag Lateral Movement erkennen.
- Datendiebstahl und Sabotage der Backups: Wertvolle Daten werden kopiert, erreichbare Sicherungen gelöscht oder verschlüsselt, Sicherheitssoftware deaktiviert.
- Verschlüsselung und Erpressung: meist nachts oder am Wochenende, wenn niemand eingreift.
Wie lange bleibt Ransomware unentdeckt?
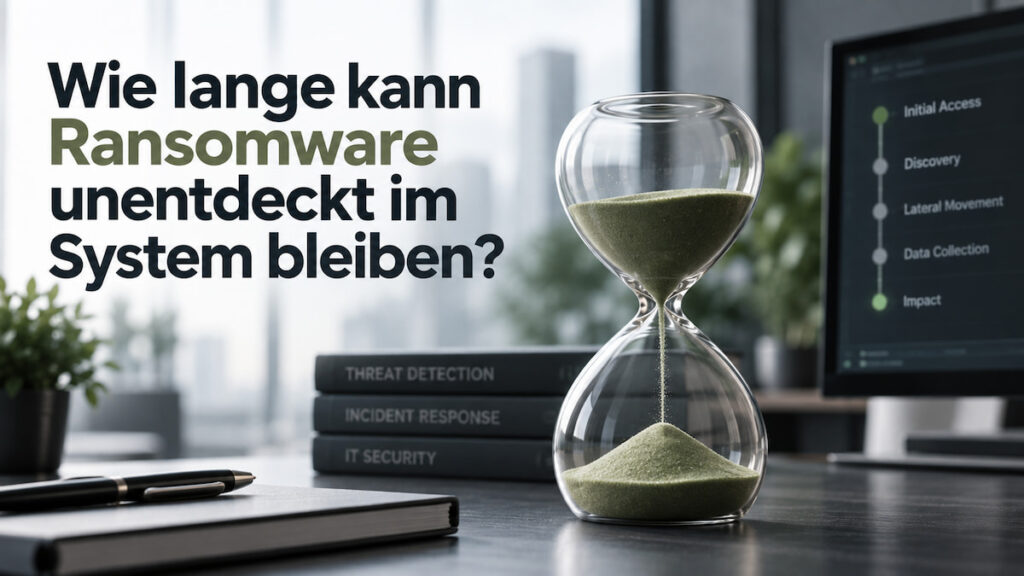
Zwischen dem ersten Zugang und der Verschlüsselung liegen häufig Tage, manchmal Wochen. In dieser Zeit hinterlassen die Täter Spuren: ungewöhnliche Anmeldungen, neue Konten, Werkzeuge für Fernzugriff, Abfragen des Verzeichnisdienstes, große Datenübertragungen nach außen. Wer diese Spuren auswertet, hat eine reale Chance, den Angriff vor der Verschlüsselung zu stoppen. Wer sie nicht auswertet, erfährt erst durch die Erpressernachricht davon.
Woran Sie erkennen, dass Angreifer im Netz sind
- Anmeldungen zu ungewöhnlichen Zeiten, aus fremden Ländern oder an Systemen, die das Konto sonst nie nutzt
- neue Administratorkonten oder Gruppenmitgliedschaften, die niemand beantragt hat
- Fernwartungs- oder Verwaltungswerkzeuge, die die IT nicht installiert hat
- deaktivierte Virenschutz- oder Sicherheitsprogramme
- gelöschte Schattenkopien oder fehlgeschlagene Backups ohne erkennbaren Grund
- ungewöhnlich große Datenmengen, die nachts nach außen übertragen werden
Diese Anzeichen sind in Protokollen sichtbar, aber nur, wenn jemand sie laufend auswertet. Eine Lösung wie EDR oder XDR erkennt verdächtiges Verhalten auf den Geräten, ein SOC as a Service wertet die Meldungen rund um die Uhr aus und greift ein.
Einfallstore schließen: die wirksamsten Maßnahmen
| Maßnahme | Schließt vor allem |
|---|---|
| Multi-Faktor-Authentifizierung für alle externen Zugänge und Konten | gestohlene Zugangsdaten, Phishing-Links, offene Fernzugänge |
| Patchmanagement mit festen Fristen | ungepatchte Sicherheitslücken, kompromittierte Webseiten |
| Keine Fernzugänge ohne Absicherung | offene RDP- und VPN-Zugänge |
| Angriffserkennung auf allen Geräten | Anhänge, manipulierte Software, Ausbreitung im Netz |
| Minimale Rechte, keine lokalen Adminrechte | manipulierte Software, Rechteausweitung |
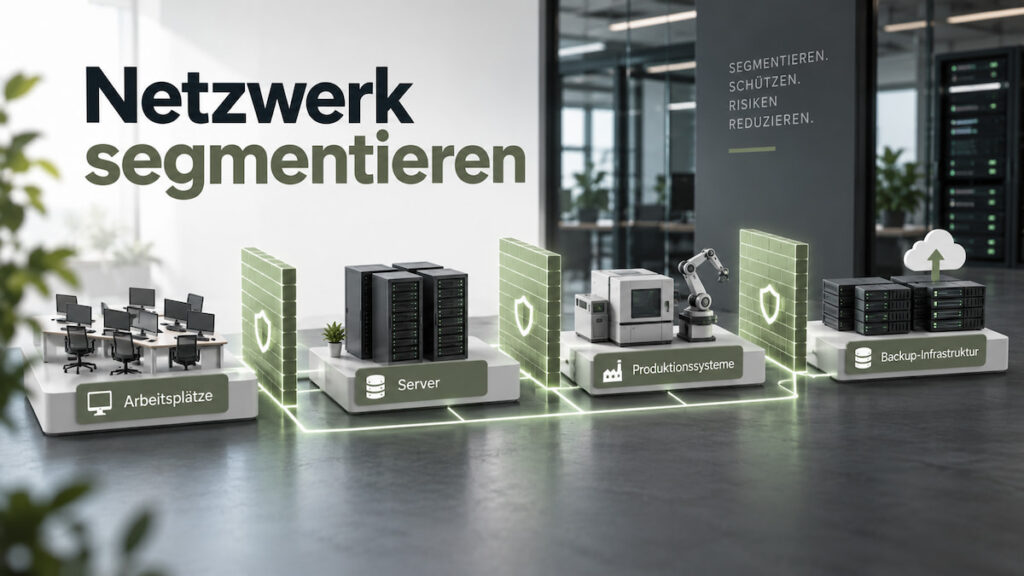
| Netzsegmentierung | Ausbreitung nach dem ersten Zugang |
| Kontrolle der Dienstleisterzugänge | Angriffe über die Lieferkette |
| Schulung der Mitarbeitenden | Phishing, USB-Sticks, Downloads |
Eine Maßnahme gehört zusätzlich dazu, auch wenn sie kein Einfallstor schließt: Backups, die Angreifer nicht erreichen können. Sie entscheiden darüber, ob ein erfolgreicher Angriff zum Totalschaden wird. Eine Netztrennung, wie sie im Beitrag Mikrosegmentierung einrichten beschrieben ist, begrenzt zudem den Schaden, wenn ein Einfallstor doch offen war. Einen Überblick gibt unsere Seite zum Ransomware-Schutz.
Praxisbeispiel: Der vergessene Testserver
Ein Maschinenbauer mit 160 Beschäftigten hatte vor Jahren für ein Projekt einen Testserver mit Remote-Desktop-Zugang aus dem Internet eingerichtet. Das Projekt endete, der Server blieb. Das Administratorpasswort war schwach und wurde in einer automatisierten Angriffswelle erraten.
Von dort fanden die Täter ein Dienstkonto mit weitreichenden Rechten, dessen Passwort in einem Skript gespeichert war. Innerhalb von zehn Tagen hatten sie Zugriff auf den Verzeichnisdienst, kopierten Konstruktionsdaten und löschten die Sicherungen auf dem Backup-Server im selben Netz. In der Nacht zum Sonntag verschlüsselten sie alle Server.
Das Unternehmen konnte aus einer Offline-Sicherung wiederherstellen, die eine Woche alt war. Ein Inventar aller aus dem Internet erreichbaren Systeme, Multi-Faktor-Authentifizierung und eine Überwachung, die die ungewöhnlichen Anmeldungen am Testserver gemeldet hätte, hätten den Angriff verhindert oder früh gestoppt.
Welche Unternehmen besonders gefährdet sind
Ransomware-Gruppen suchen selten gezielt nach einem bestimmten Unternehmen. Sie suchen nach Gelegenheiten. Besonders gefährdet sind deshalb Unternehmen, die mehrere der folgenden Merkmale aufweisen:
- Systeme, die aus dem Internet erreichbar sind und nicht zeitnah aktualisiert werden
- Fernzugänge für Beschäftigte oder Dienstleister ohne zweiten Faktor
- eine gewachsene IT mit vielen Administratoren und alten Dienstkonten
- keine Überwachung außerhalb der Bürozeiten
- Backups im selben Netz wie die produktiven Systeme
- hohe Abhängigkeit von der IT, etwa in Produktion, Logistik oder Handel, wodurch der Druck zur Zahlung steigt
Größe und Branche spielen eine geringere Rolle als diese Merkmale. Ein kleines Unternehmen mit sauber abgesicherten Zugängen ist für die Täter uninteressanter als ein großes mit offenem Remote Desktop.
Checkliste: Sind Ihre Einfallstore geschlossen?
- Alle Konten mit Zugriff von außen sind mit Multi-Faktor-Authentifizierung geschützt.
- Kein Remote-Desktop-Zugang ist direkt aus dem Internet erreichbar.
- Sie wissen, welche Systeme aus dem Internet erreichbar sind, und prüfen das regelmäßig von außen.
- Sicherheitsupdates für Firewall, VPN und E-Mail-Server werden innerhalb weniger Tage eingespielt.
- Normale Nutzer haben keine lokalen Administratorrechte.
- E-Mail-Anhänge mit gefährlichen Dateitypen werden blockiert, Makros aus dem Internet sind gesperrt.
- Auf allen Geräten läuft eine Lösung, die verdächtiges Verhalten erkennt, und jemand wertet die Meldungen aus.
- Fernzugänge von Dienstleistern sind nur bei Bedarf aktiv und werden protokolliert.
- Mindestens eine Sicherung ist offline oder unveränderbar.
- Alle Beschäftigten wurden in den letzten zwölf Monaten geschult und wissen, wie sie Verdachtsfälle melden.
Jeder Punkt, den Sie nicht mit Ja beantworten können, ist ein offenes Einfallstor.
Häufige Irrtümer
„Ransomware kommt immer per E-Mail“
E-Mail ist ein wichtiger Weg, aber längst nicht der einzige. Offene Fernzugänge, gestohlene Zugangsdaten und ungepatchte Systeme am Netzrand sind ebenso häufige Einstiegspunkte.
„Wenn niemand klickt, kann nichts passieren“
Bei Angriffen über Sicherheitslücken oder gestohlene Zugangsdaten muss niemand im Unternehmen etwas tun. Die Täter kommen direkt.
„Ein Virenscanner reicht aus“
Klassische Virenscanner erkennen bekannte Schadsoftware. Täter, die sich mit echten Zugangsdaten anmelden und legitime Verwaltungswerkzeuge nutzen, bemerken sie nicht. Dafür braucht es Verhaltenserkennung und jemanden, der die Meldungen auswertet.
„Mit einem Backup sind wir geschützt“
Ein Backup im selben Netz wird von den Tätern gezielt gesucht und zerstört. Nur Sicherungen, die offline oder unveränderbar sind, überstehen einen Angriff.
Was tun, wenn Ransomware bereits im System ist?
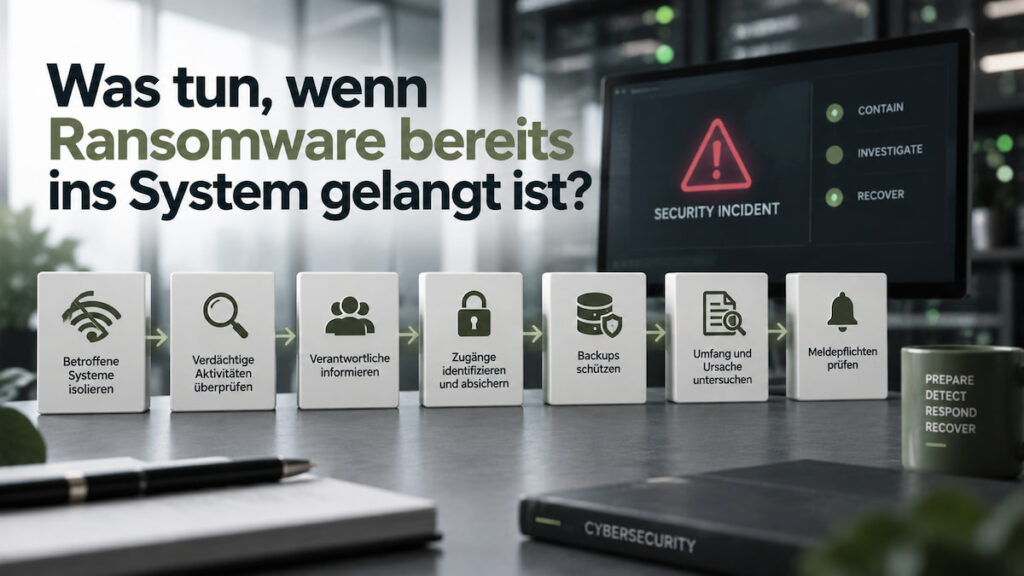
Betroffene Systeme vom Netz trennen, aber nicht ausschalten, Backups schützen, einen Krisenstab einberufen und professionelle Hilfe holen. Melden Sie den Vorfall fristgerecht, an die Datenschutzbehörde binnen 72 Stunden und bei NIS2-Pflicht an das BSI binnen 24 Stunden. Die wichtigsten Sofortmaßnahmen finden Sie auf der Seite Gehackt, was tun?, Unterstützung bei der Bewältigung bietet unsere Incident Response. Zur Frage, ob ein Lösegeld gezahlt werden sollte, lesen Sie den Beitrag Ransomware Lösegeld zahlen?.
Fazit: Viele Wege hinein, wenige Maßnahmen dagegen
Ransomware kommt über E-Mails, gestohlene Passwörter, offene Fernzugänge, ungepatchte Lücken, manipulierte Software oder Dienstleister ins System. So unterschiedlich die Wege sind, so ähnlich sind die wirksamsten Gegenmaßnahmen: Multi-Faktor-Authentifizierung, zeitnahe Updates, abgesicherte Fernzugänge, minimale Rechte, Angriffserkennung rund um die Uhr und Backups, die Angreifer nicht erreichen. Wer diese Grundlagen umsetzt, schließt die meisten Einfallstore und bemerkt einen Angriff, bevor die Verschlüsselung beginnt.
Sie möchten wissen, welche Einfallstore in Ihrem Unternehmen offen sind? Mit unserem IT-Security-Audit zum Festpreis prüfen wir Zugänge, Updates, Rechte und Backups. Oder vereinbaren Sie direkt ein kostenloses Erstgespräch.
Quellen
- Bundesamt für Sicherheit in der Informationstechnik: Die Lage der IT-Sicherheit in Deutschland 2025
- Bundesamt für Sicherheit in der Informationstechnik: Ransomware
- Bundeskriminalamt: Bundeslagebild Cybercrime 2025















