Ransomware Lösegeld zahlen? Was Unternehmen jetzt wissen müssen
Ein Ransomware-Angriff kann den Geschäftsbetrieb eines Unternehmens innerhalb kürzester Zeit erheblich beeinträchtigen. Dateien sind plötzlich verschlüsselt, zentrale Anwendungen nicht mehr erreichbar und im schlimmsten Fall stehen Produktion, Verwaltung oder andere wichtige Geschäftsprozesse still. Gleichzeitig verlangen die Angreifer ein Lösegeld und versprechen im Gegenzug, die verschlüsselten Daten wieder freizugeben. Für Verantwortliche stellt sich dann eine entscheidende […]
Meldepflicht bei Cyberangriff: Was Unternehmen beachten müssen
Ein Cyberangriff stellt Unternehmen nicht nur technisch vor große Herausforderungen. Sobald Systeme ausfallen, Daten verschlüsselt oder Informationen entwendet werden, stellt sich auch die Frage: Besteht eine Meldepflicht bei dem Cyberangriff und was ist jetzt zu beachten? Darauf gibt es keine pauschale Antwort. Entscheidend ist unter anderem, welche Systeme und Daten betroffen sind, welche Auswirkungen der Vorfall […]
Wie läuft ein Penetrationstest ab? Ablauf und Phasen einfach erklärt
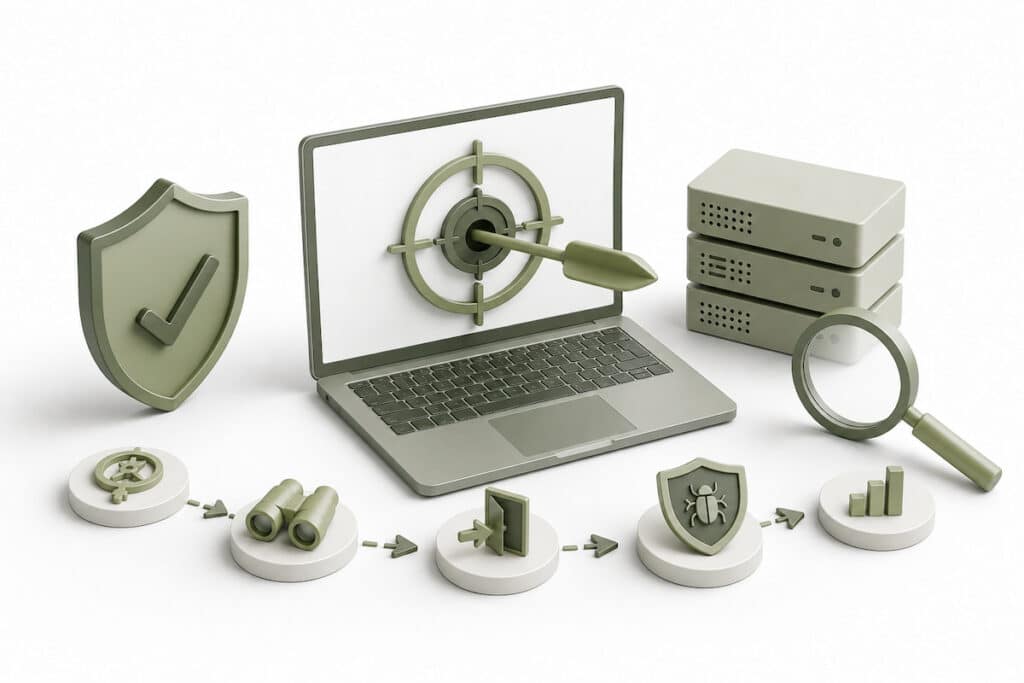
Schwachstellen in IT-Systemen bleiben häufig so lange unbemerkt, bis sie tatsächlich ausgenutzt werden. Ein Penetrationstest soll genau das verhindern. Sicherheitsexperten nehmen dabei kontrolliert die Perspektive eines Angreifers ein und prüfen, ob vorhandene Sicherheitslücken tatsächlich genutzt werden können, um beispielsweise auf Systeme, Benutzerkonten oder sensible Daten zuzugreifen.Wie relevant regelmäßige Sicherheitsprüfungen inzwischen sind, zeigt die aktuelle Bedrohungslage: Laut […]
IT-Strategie entwickeln: Leitfaden für den Mittelstand
Eine leistungsfähige IT ist längst nicht mehr nur dafür verantwortlich, dass Computer, Server und Anwendungen funktionieren. Sie beeinflusst, wie effizient Prozesse ablaufen, wie sicher Unternehmensdaten geschützt sind und wie schnell ein Unternehmen auf Wachstum, neue Anforderungen oder Veränderungen im Markt reagieren kann. Gerade im Mittelstand ist die IT-Landschaft jedoch häufig über viele Jahre gewachsen. Neue […]
Welche Managed Services brauche ich? Der Leitfaden für Unternehmen

Die Anforderungen an Unternehmens-IT steigen: Systeme müssen verfügbar bleiben, Sicherheitslücken geschlossen und Daten zuverlässig geschützt werden. Gleichzeitig fehlen häufig Zeit, Personal oder spezialisiertes Know-how, um alle Aufgaben intern abzudecken. Genau hier können Managed Services unterstützen. Doch welche Managed Services braucht ein Unternehmen wirklich? Nicht jeder Betrieb muss seine gesamte IT auslagern. Oft ist es sinnvoller, […]
NIS2 Anforderungen: Was Unternehmen jetzt umsetzen müssen und welche Fristen gelten
Cyberangriffe gehören heute zu den größten Risiken für Unternehmen. Ransomware, Phishing oder Angriffe auf Lieferketten können innerhalb weniger Stunden zu Produktionsausfällen, Datenverlusten und erheblichen finanziellen Schäden führen. Mit der NIS2-Richtlinie reagiert die Europäische Union auf diese Entwicklung und verpflichtet deutlich mehr Unternehmen als bisher dazu, ihre Informationssicherheit systematisch zu verbessern. Doch welche NIS2-Anforderungen gelten konkret? Welche Unternehmen sind betroffen? […]
IT-Sicherheit für Ärzte: So schützen Sie Ihre Arztpraxis zuverlässig vor Cyberangriffen
Die Digitalisierung hat den Arbeitsalltag in Arztpraxen grundlegend verändert. Elektronische Patientenakten, digitale Terminverwaltung, die Telematikinfrastruktur und vernetzte Medizingeräte sorgen für effizientere Abläufe und eine bessere Patientenversorgung. Gleichzeitig steigt jedoch das Risiko, Opfer eines Cyberangriffs zu werden. Arztpraxen verwalten hochsensible Gesundheitsdaten und gehören deshalb zunehmend zu den bevorzugten Zielen von Cyberkriminellen. Ein erfolgreicher Angriff kann weitreichende […]
IT Audit Checkliste: So prüfen Unternehmen ihre IT-Sicherheit systematisch und rechtssicher
Cyberangriffe, Fehlkonfigurationen und veraltete Systeme zählen zu den größten Risiken für Unternehmen. Gleichzeitig wächst die Komplexität moderner IT-Landschaften durch Cloud-Dienste, mobile Arbeitsplätze und externe Dienstleister. Eine strukturierte IT Audit Checkliste hilft dabei, Sicherheitslücken frühzeitig zu erkennen, Risiken zu bewerten und die IT-Sicherheit nachhaltig zu verbessern. Geprüft werden dabei nicht nur technische Systeme wie Server oder Firewalls, sondern […]
IT Sicherheit für Banken: Risiken, gesetzliche Anforderungen und wirksame Schutzmaßnahmen
Banken gehören zu den attraktivsten Zielen für Cyberkriminelle. Sie verarbeiten hochsensible Kundendaten, verwalten große Vermögenswerte und müssen digitale Dienstleistungen jederzeit sicher bereitstellen. Gleichzeitig erhöhen neue Vorgaben wie DORA sowie immer raffiniertere Angriffsmethoden die Anforderungen an die IT-Sicherheit. In diesem Leitfaden erfahren Sie, welche Cyberbedrohungen Banken kennen sollten, welche gesetzlichen Anforderungen gelten und welche Maßnahmen den […]
Mikrosegmentierung einrichten – So erhöhen Sie die Sicherheit Ihrer IT-Infrastruktur
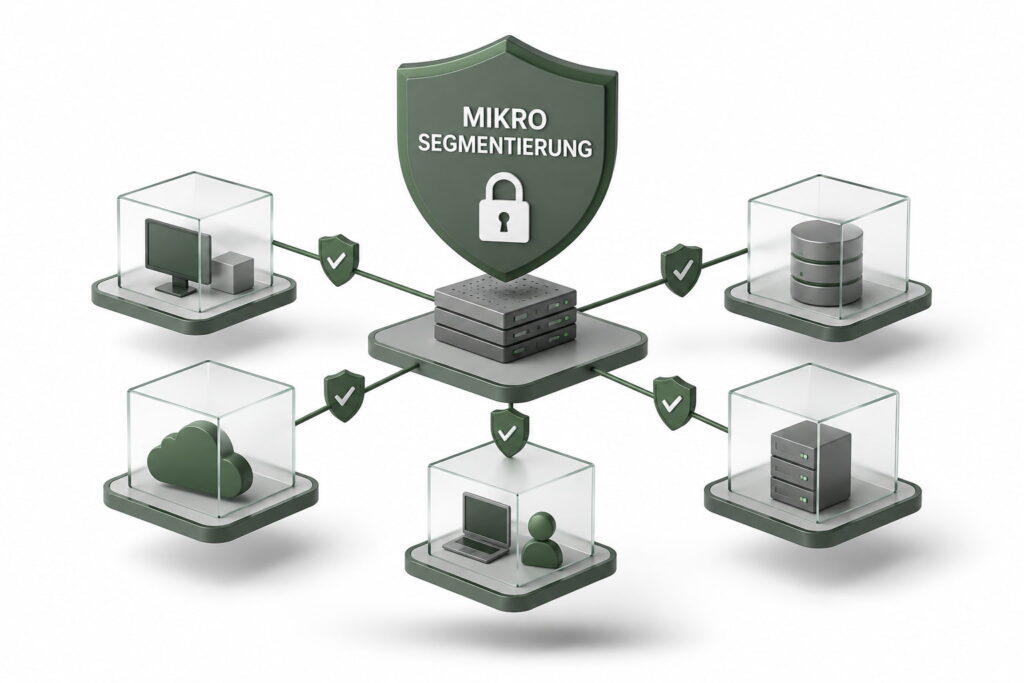
Klassische Firewalls schützen zwar den Netzwerkzugang, können jedoch nicht verhindern, dass sich Angreifer nach einer erfolgreichen Kompromittierung innerhalb des Unternehmensnetzwerks ausbreiten. Genau hier setzt die Mikrosegmentierung an. Sie unterteilt die IT-Infrastruktur in kleine, voneinander getrennte Sicherheitsbereiche und erlaubt ausschließlich notwendige Kommunikationsverbindungen. Dadurch lassen sich Ransomware, unbefugte Zugriffe und andere Cyberangriffe deutlich besser eindämmen. Besonders in […]