

Ein IT-Audit beantwortet eine einfache Frage: Sind die Schutzmaßnahmen, die auf dem Papier stehen, in der Praxis tatsächlich wirksam? Die Antwort fällt oft anders aus als erwartet. Ein Backup, das nie wiederhergestellt wurde, ein Admin-Konto eines längst ausgeschiedenen Dienstleisters, eine Firewall-Regel, die niemand mehr erklären kann: Solche Funde sind in fast jedem Unternehmen zu finden.
Diese IT Audit Checkliste führt Sie durch die zehn Bereiche, die in jedes Audit gehören, mit konkreten Prüffragen und den Befunden, die wir in der Praxis am häufigsten sehen. Dazu erfahren Sie, wann ein Audit Pflicht ist, wie es abläuft, wie Sie Ergebnisse bewerten und was in einen brauchbaren Auditbericht gehört.
Was ist ein IT-Audit?
Ein IT-Audit ist eine strukturierte Prüfung der IT eines Unternehmens anhand festgelegter Kriterien. Geprüft wird, ob technische und organisatorische Maßnahmen vorhanden, angemessen und wirksam sind. Der Maßstab kann ein Standard wie ISO 27001 oder der BSI IT-Grundschutz sein, ein Gesetz wie die DSGVO oder NIS2 oder die eigenen Richtlinien des Unternehmens.
Das BSI nennt diese Art der Prüfung Informationssicherheitsrevision und beschreibt sie als festen Bestandteil eines funktionierenden Sicherheitsmanagements. Durch regelmäßige Überprüfung lässt sich beurteilen, ob Maßnahmen wirksam, aktuell, vollständig und angemessen sind.
Was ist der Unterschied zwischen IT-Audit und Penetrationstest?
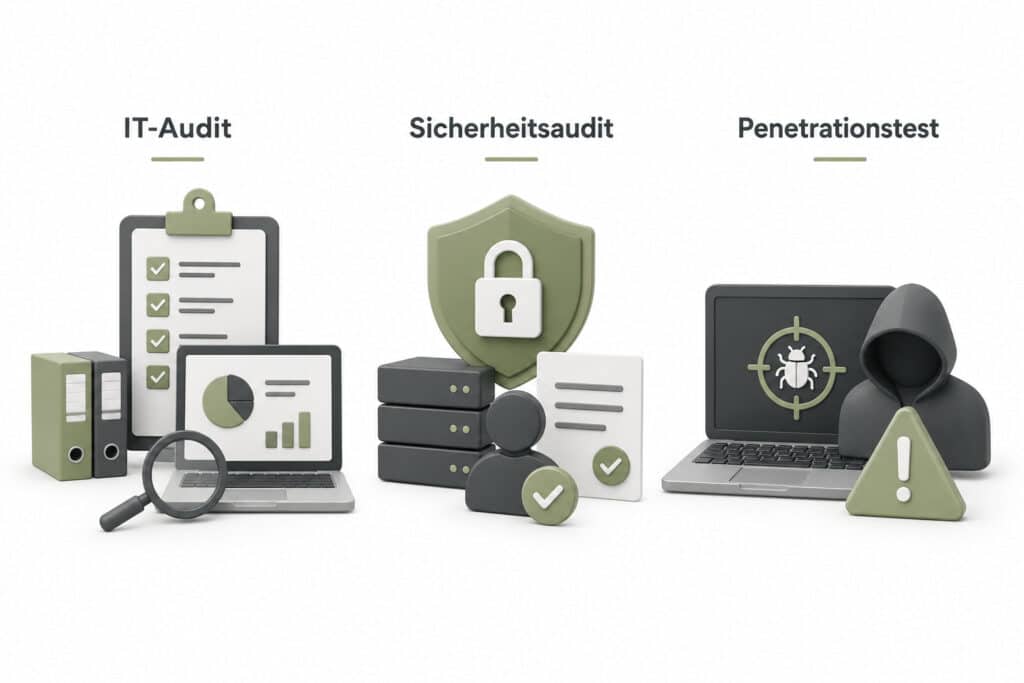
Ein IT-Audit prüft in der Breite: Prozesse, Dokumentation, Konfigurationen, Verantwortlichkeiten. Ein Penetrationstest prüft in der Tiefe: Ein Tester versucht gezielt, Schwachstellen auszunutzen, so wie es ein Angreifer tun würde. Beides ergänzt sich. Das Audit zeigt, wo Lücken in der Organisation liegen, der Penetrationstest beweist, ob sich technische Lücken tatsächlich ausnutzen lassen.
| Merkmal | IT-Audit | Penetrationstest |
|---|---|---|
| Fragestellung | Sind Maßnahmen vorhanden und wirksam? | Kommt ein Angreifer hinein? |
| Methode | Interviews, Dokumentenprüfung, Stichproben, Konfigurationsprüfung | Simulierte Angriffe auf Systeme und Anwendungen |
| Umfang | Technik, Organisation und Prozesse | Ausgewählte Systeme oder Anwendungen |
| Ergebnis | Abweichungen, Risiken, Maßnahmenplan | Nachgewiesene Schwachstellen mit Ausnutzungsweg |
Internes oder externes IT-Audit?
Ein internes Audit führt das Unternehmen selbst durch, etwa der Informationssicherheitsbeauftragte oder die interne Revision. Das ist günstig und lässt sich häufig wiederholen. Der Nachteil: Wer die eigene IT aufgebaut hat, übersieht leicht die eigenen blinden Flecken. Ein externes Audit bringt einen unabhängigen Blick und Erfahrung aus vielen anderen Umgebungen mit. Für Nachweise gegenüber Kunden, Versicherern oder Aufsicht ist es meist die bessere Wahl. Bewährt hat sich eine Kombination: jährlich ein externes Audit, dazwischen interne Kontrollen anhand derselben Checkliste.
Wann ist ein IT-Audit Pflicht?
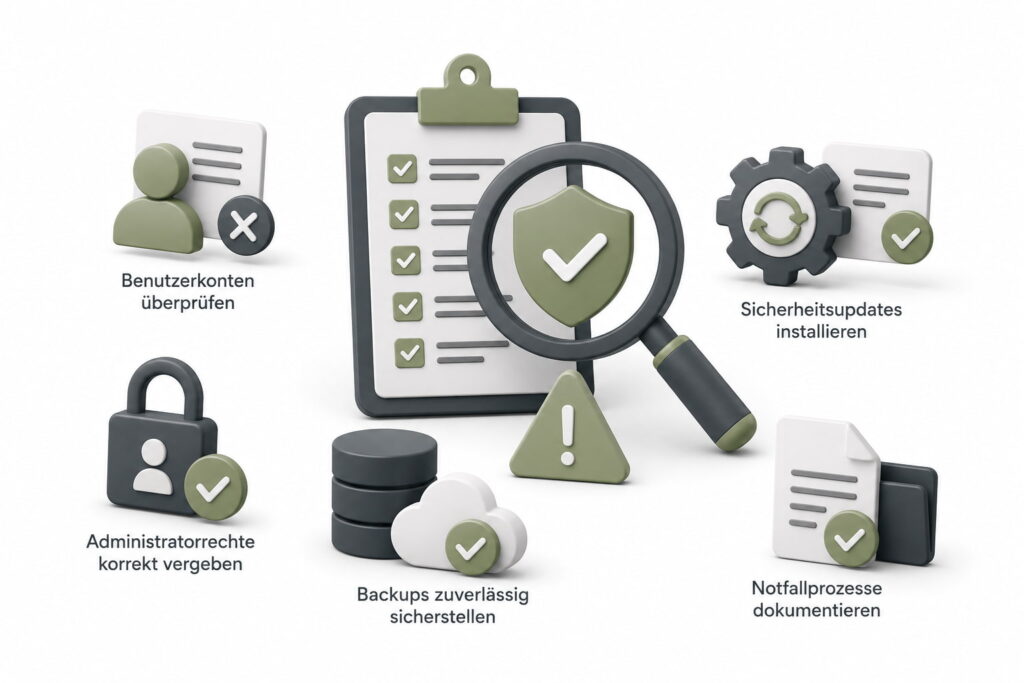
Eine allgemeine Pflicht zum IT-Audit für alle Unternehmen gibt es nicht. Mehrere Regelwerke verlangen aber, dass Sie die Wirksamkeit Ihrer Maßnahmen regelmäßig überprüfen. Ohne Audit in irgendeiner Form lässt sich das kaum belegen.
- DSGVO: Art. 32 Abs. 1 lit. d verlangt ein Verfahren zur regelmäßigen Überprüfung, Bewertung und Evaluierung der Wirksamkeit der technischen und organisatorischen Maßnahmen. Das betrifft jedes Unternehmen, das personenbezogene Daten verarbeitet.
- NIS2: Für betroffene Einrichtungen nennt § 30 Abs. 2 Nr. 6 BSI-Gesetz ausdrücklich „Konzepte und Verfahren zur Bewertung der Wirksamkeit von Risikomanagementmaßnahmen“. Welche Pflichten sonst gelten, zeigt unser Beitrag zu den NIS2-Anforderungen.
- ISO 27001: Die Norm verlangt interne Audits in geplanten Abständen. Ohne sie ist keine Zertifizierung möglich. Wie das ins Gesamtsystem passt, erklärt der Beitrag Was ist ein ISMS?.
- BSI IT-Grundschutz: Der Baustein DER.3.2 sieht vor, dass Organisationen ohne ISO-27001-Zertifikat auf Basis von IT-Grundschutz mindestens alle drei Jahre eine IS-Revision durchführen.
- Branchenvorgaben: Banken, Versicherungen, Krankenhäuser und Betreiber kritischer Anlagen haben eigene, teils strengere Prüfpflichten.
Hinzu kommen Anlässe ohne gesetzlichen Hintergrund: Cyberversicherungen fragen Sicherheitsmaßnahmen detailliert ab, große Kunden verlangen Nachweise von ihren Lieferanten, und nach einem Sicherheitsvorfall will die Geschäftsführung wissen, wo weitere Lücken liegen.
Die IT Audit Checkliste: 10 Prüfbereiche
Die folgende Checkliste deckt die Bereiche ab, die in jedes IT-Audit gehören, unabhängig von Branche und Größe. Zu jedem Bereich finden Sie Prüffragen und den Befund, der uns in der Praxis am häufigsten begegnet. Beantworten Sie jede Frage nicht nur mit Ja oder Nein, sondern lassen Sie sich einen Nachweis zeigen: ein Dokument, eine Konfiguration, ein Protokoll.
1. Organisation und Verantwortung
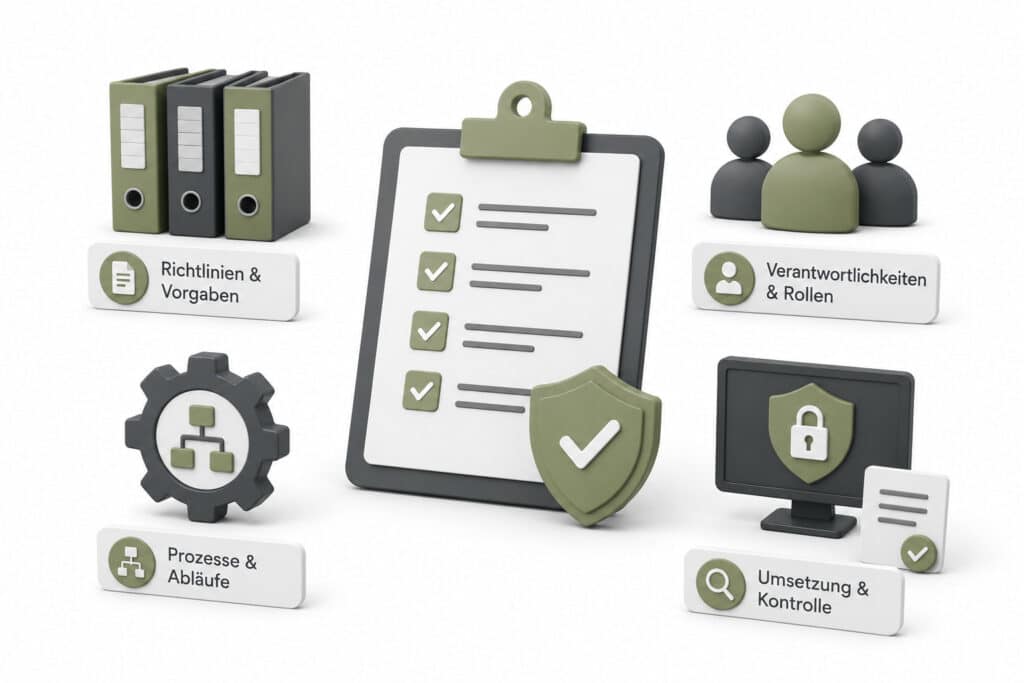
- Gibt es eine benannte Person, die für Informationssicherheit verantwortlich ist, mit Zeit und Befugnissen?
- Existiert eine von der Geschäftsführung freigegebene Sicherheitsrichtlinie, die nicht älter als zwei Jahre ist?
- Wird die Geschäftsführung regelmäßig über Risiken und den Stand der Maßnahmen informiert?
- Sind Zuständigkeiten für Systeme, Daten und Dienstleister schriftlich festgelegt?
- Gibt es eine aktuelle Risikoanalyse?
Typischer Befund: Sicherheit ist „Sache der IT“, ohne dass jemand klar beauftragt ist. Richtlinien existieren, wurden aber nie freigegeben oder seit Jahren nicht angepasst.
2. Inventar: Hardware, Software und Cloud-Dienste
- Gibt es ein vollständiges, aktuelles Verzeichnis aller Server, Endgeräte und Netzwerkkomponenten?
- Sind alle eingesetzten Programme und Cloud-Dienste erfasst, auch die, die Fachbereiche selbst gebucht haben?
- Ist für jedes System eine verantwortliche Person benannt?
- Ist bekannt, welche Systeme keine Sicherheitsupdates mehr erhalten?
Typischer Befund: Das Inventar ist eine Excel-Liste von vor drei Jahren. Ein Abgleich mit dem Netzwerk fördert Geräte zutage, die niemand kennt.
3. Benutzerkonten und Zugriffsrechte
- Ist Multi-Faktor-Authentifizierung für alle Fernzugriffe, E-Mail und Cloud-Dienste aktiv? Mehr dazu auf unserer Seite zur Multi-Faktor-Authentifizierung.
- Arbeiten Administratoren im Alltag mit normalen Konten und nur für Verwaltungsaufgaben mit separaten Admin-Konten?
- Werden Berechtigungen mindestens jährlich überprüft und dokumentiert?
- Werden Konten ausgeschiedener Mitarbeitender am letzten Arbeitstag gesperrt?
- Gibt es Sammelkonten, die mehrere Personen mit demselben Passwort nutzen?
Typischer Befund: Aktive Konten ehemaliger Mitarbeitender und Dienstleister, zu viele Domänen-Administratoren, Servicekonten mit Passwörtern, die seit Jahren nicht geändert wurden.
4. Netzwerk und Fernzugriff
- Gibt es einen aktuellen Netzplan?
- Sind Netze in Zonen getrennt, etwa Büro, Server, Produktion, Gäste? Wie das funktioniert, zeigt der Beitrag Mikrosegmentierung einrichten.
- Sind die Firewall-Regeln dokumentiert, begründet und in den letzten zwölf Monaten überprüft worden?
- Erfolgt Fernzugriff ausschließlich über gesicherte Wege mit Multi-Faktor-Authentifizierung?
- Sind Verwaltungsoberflächen und Fernwartungszugänge aus dem Internet unerreichbar?
Typischer Befund: Ein flaches Netz, in dem jeder Rechner jeden Server erreicht, und Firewall-Regeln mit „any“, deren Zweck niemand mehr kennt.
5. Endgeräte und Server
- Ist auf allen Endgeräten und Servern ein Schutz installiert, der Angriffe erkennt und stoppt, etwa EDR oder XDR?
- Sind Festplatten mobiler Geräte verschlüsselt?
- Haben normale Benutzer lokale Administratorrechte?
- Gibt es eine gehärtete Standardkonfiguration für neue Geräte?
Typischer Befund: Laptops ohne Verschlüsselung und Mitarbeitende mit lokalen Adminrechten, „weil eine Software das sonst nicht macht“.
6. Updates und Schwachstellen
- Gibt es einen festgelegten Prozess, wie schnell Sicherheitsupdates eingespielt werden, gestaffelt nach Kritikalität?
- Wird regelmäßig nach Schwachstellen gescannt, intern und von außen?
- Werden Funde nachverfolgt, bis sie behoben sind?
- Werden auch Firewalls, Switches, Drucker und andere Netzwerkgeräte aktualisiert?
Typischer Befund: Windows wird automatisch aktualisiert, Firewall, VPN-Gateway und Fachanwendungen dagegen nur „wenn Zeit ist“. Genau dort setzen Angreifer häufig an.
7. Backup und Wiederherstellung
- Werden alle wichtigen Daten nach einem dokumentierten Plan gesichert, auch Cloud-Daten wie Microsoft 365?
- Gibt es mindestens eine Kopie, die offline oder unveränderbar und damit vor Ransomware geschützt ist?
- Wurde in den letzten zwölf Monaten eine Wiederherstellung getestet und dokumentiert?
- Ist festgelegt, wie lange ein Ausfall dauern und wie viele Daten verloren gehen dürfen?
Typischer Befund: Das Backup läuft, aber niemand hat je ein ganzes System daraus wiederhergestellt. Die Sicherung liegt im selben Netz und wäre bei einem Ransomware-Angriff mitbetroffen. Wie Sie das lösen, zeigt unser Beitrag Backup und Disaster Recovery richtig umsetzen.
8. Protokollierung und Angriffserkennung
- Werden Anmeldungen, Rechteänderungen und Sicherheitsereignisse protokolliert?
- Werden die Protokolle zentral gesammelt und ausreichend lange aufbewahrt?
- Wertet jemand die Meldungen aus, auch nachts und am Wochenende?
- Ist klar, wer bei einem Alarm was tut?
Typischer Befund: Protokolle existieren auf jedem System einzeln und werden nach wenigen Tagen überschrieben. Ausgewertet werden sie erst nach einem Vorfall, wenn es zu spät ist. Abhilfe schaffen zentrales Log-Management und ein SOC as a Service.
9. Notfallplanung und Meldewege
- Gibt es einen Notfallplan für einen Cyberangriff, der auch ohne funktionierende IT erreichbar ist, also ausgedruckt vorliegt?
- Sind Ansprechpartner, Telefonnummern und externe Unterstützung hinterlegt?
- Ist geklärt, welche Meldepflichten gelten, etwa gegenüber der Datenschutzbehörde innerhalb von 72 Stunden?
- Wurde der Plan in den letzten zwölf Monaten geübt?
Typischer Befund: Der Notfallplan liegt als Datei auf dem Server, der im Ernstfall verschlüsselt ist. Welche Fristen gelten, erklärt der Beitrag zur Meldepflicht bei Cyberangriffen.
10. Mitarbeitende und Dienstleister
- Erhalten alle Mitarbeitenden mindestens jährlich eine Sicherheitsschulung, und wird die Teilnahme dokumentiert?
- Gibt es einen einfachen Meldeweg für verdächtige E-Mails?
- Sind IT-Dienstleister vertraglich zu Sicherheitsmaßnahmen verpflichtet, und ist bekannt, worauf sie zugreifen können?
- Werden Zugänge von Dienstleistern protokolliert und nach Projektende entfernt?
Typischer Befund: Schulungen fanden einmal zur Einführung statt. Der Fernwartungszugang des Softwarelieferanten ist dauerhaft offen und nicht an Multi-Faktor-Authentifizierung gebunden. Wie Angriffe über E-Mail funktionieren, zeigt unser Beitrag Was ist Phishing?.
So läuft ein IT-Audit ab
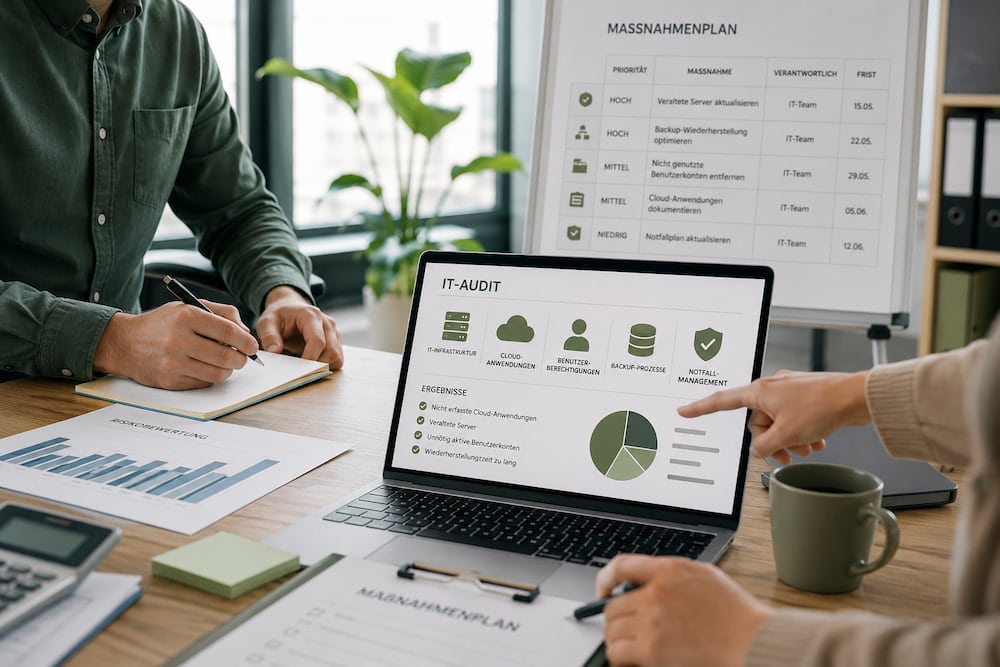
Ein IT-Audit folgt unabhängig vom Umfang immer demselben Muster. Der Aufwand hängt vor allem von der Größe der Umgebung und der Zahl der Standorte ab.
- Umfang festlegen: Welche Standorte, Systeme und Prozesse werden geprüft, nach welchem Maßstab, und wer ist Ansprechpartner? Ein klarer Umfang verhindert, dass das Audit ausufert oder wichtige Bereiche fehlen.
- Dokumente sichten: Richtlinien, Netzplan, Inventar, Berechtigungskonzept, Notfallplan und Verträge werden vorab angefordert und gelesen.
- Interviews führen: Gespräche mit IT, Geschäftsführung, Datenschutz und ausgewählten Fachbereichen zeigen, wie Prozesse tatsächlich gelebt werden.
- Technisch prüfen: Stichproben in Konfigurationen, Benutzerverzeichnis, Firewall, Backup-System und Protokollen. Hier zeigt sich, ob das Dokumentierte stimmt.
- Bewerten und berichten: Die Feststellungen werden nach Risiko bewertet, in einem Bericht zusammengefasst und mit der Geschäftsführung besprochen.
Ergebnisse bewerten: Reifegrad statt Ja oder Nein
Eine reine Ja-Nein-Checkliste ist trügerisch. „Backup vorhanden: Ja“ sagt nichts darüber, ob sich daraus etwas wiederherstellen lässt. Aussagekräftiger ist eine einfache Reifegradskala:
| Stufe | Bedeutung | Beispiel Backup |
|---|---|---|
| 0: nicht vorhanden | Die Maßnahme fehlt. | Kein Backup für Microsoft 365 |
| 1: teilweise | Vorhanden, aber lückenhaft oder ungeregelt. | Backup läuft, nicht alle Systeme erfasst |
| 2: umgesetzt | Vollständig vorhanden und dokumentiert. | Alle Systeme gesichert, Plan dokumentiert |
| 3: wirksam | Umgesetzt und nachweislich geprüft. | Wiederherstellung getestet, Ergebnis dokumentiert |
Jeder Befund unterhalb von Stufe 2 erhält zusätzlich eine Risikobewertung aus Eintrittswahrscheinlichkeit und möglichem Schaden. So entsteht eine Reihenfolge, die zeigt, was zuerst angegangen werden muss. Wiederholte Audits mit derselben Skala machen Fortschritt sichtbar, auch für die Geschäftsführung.
Welche Unterlagen Sie vorbereiten sollten
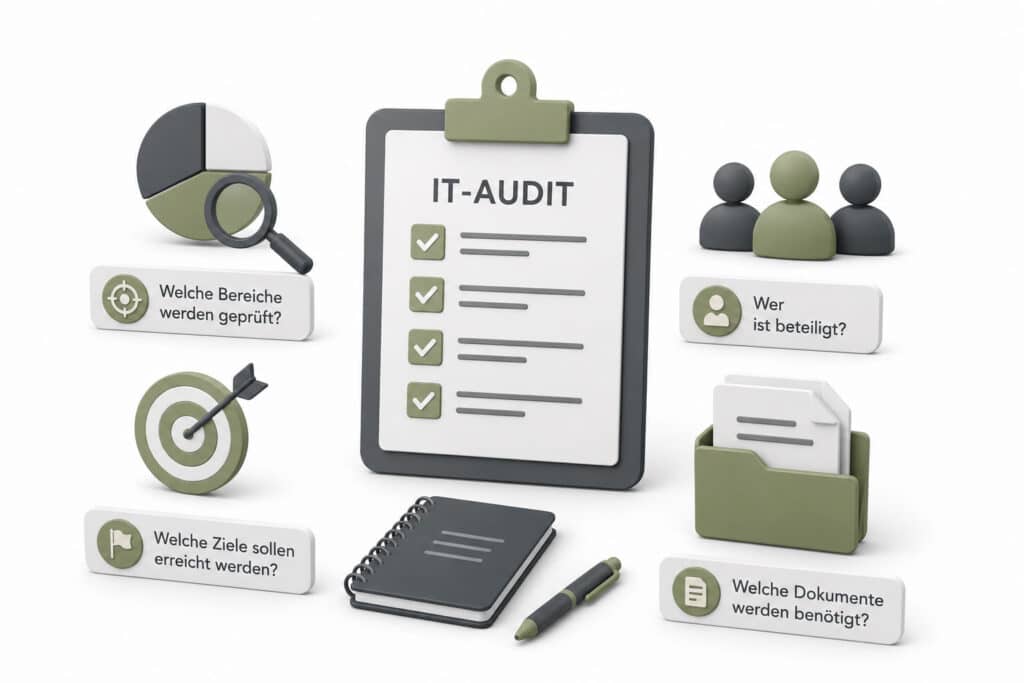
Je besser die Vorbereitung, desto schneller und günstiger das Audit. Diese Unterlagen sollten vorliegen oder zumindest auffindbar sein:
- Sicherheitsrichtlinie und weitere Richtlinien, etwa zu Passwörtern, mobilen Geräten oder Cloud-Nutzung
- Netzplan und Inventar der Systeme und Anwendungen
- Berechtigungskonzept und eine aktuelle Liste der Administratorkonten
- Backup-Konzept und Protokolle der letzten Wiederherstellungstests
- Notfallplan mit Kontaktliste
- Verträge mit IT-Dienstleistern und Verträge zur Auftragsverarbeitung
- Verzeichnis der Verarbeitungstätigkeiten und Beschreibung der technischen und organisatorischen Maßnahmen
- Schulungsnachweise und Berichte früherer Audits oder Penetrationstests
Fehlt eines dieser Dokumente, ist das bereits ein erster Befund. Es lohnt sich trotzdem nicht, alles kurz vor dem Audit hastig zu erstellen. Ein ehrliches Bild hilft mehr als eine geschönte Dokumentation.
Was in einen guten Auditbericht gehört
Der Bericht ist das eigentliche Ergebnis des Audits. Er muss für die Geschäftsführung verständlich und für die IT umsetzbar sein. Ein brauchbarer Bericht enthält:
- Zusammenfassung für die Geschäftsführung: eine Seite mit Gesamtbild, den drei bis fünf wichtigsten Risiken und dem Handlungsbedarf.
- Umfang und Maßstab: Was wurde geprüft, was nicht, und nach welchen Kriterien?
- Feststellungen: jeder Befund mit Beschreibung, Nachweis, Risikobewertung und Empfehlung.
- Maßnahmenplan: priorisierte Liste mit Verantwortlichen und Fristen.
- Positive Feststellungen: Was gut funktioniert, gehört ebenfalls hinein. Das schafft Akzeptanz und zeigt, worauf sich aufbauen lässt.
Ein Audit ist erst abgeschlossen, wenn die Maßnahmen umgesetzt sind. Planen Sie deshalb eine Nachkontrolle nach drei bis sechs Monaten ein, in der die kritischen Punkte gezielt erneut geprüft werden.
Wie oft sollte ein IT-Audit stattfinden?
Für die meisten mittelständischen Unternehmen ist ein umfassendes Audit einmal im Jahr ein guter Rhythmus. Dazwischen reichen interne Kontrollen einzelner Bereiche, etwa eine vierteljährliche Prüfung der Administratorkonten oder ein halbjährlicher Wiederherstellungstest. Zusätzlich ist ein Audit sinnvoll:
- nach einem Sicherheitsvorfall,
- vor und nach größeren Veränderungen wie einem Umzug in die Cloud, einer Fusion oder einem Wechsel des IT-Dienstleisters,
- wenn neue gesetzliche Pflichten greifen, etwa durch NIS2,
- vor dem Abschluss oder der Verlängerung einer Cyberversicherung.
Typische Fehler bei IT-Audits
Nur Dokumente prüfen
Ein Audit, das sich auf Richtlinien und Konzepte beschränkt, bewertet Absichten, nicht die Wirklichkeit. Ohne technische Stichproben bleiben die gefährlichsten Lücken unentdeckt.
Der Prüfer prüft sein eigenes Werk
Wenn der IT-Dienstleister, der die Umgebung betreut, sie auch auditiert, fehlt die Unabhängigkeit. Das ist kein Vorwurf an den Dienstleister, sondern eine Frage der Perspektive.
Bericht ohne Folgen
Der häufigste Fehler: Der Bericht landet in der Schublade. Ohne Verantwortliche, Fristen und Nachkontrolle war das Audit verschwendetes Geld.
Zu großer Umfang beim ersten Mal
Wer beim ersten Audit alles auf einmal prüfen will, bekommt einen Bericht mit hundert Feststellungen und weiß nicht, wo anfangen. Besser ist ein fokussierter Start mit den zehn Bereichen dieser Checkliste.
Selbst prüfen oder prüfen lassen?
Mit der Checkliste oben können Sie einen ersten Eindruck selbst gewinnen. Einen schnellen Einstieg bietet auch unser IT-Security-Audit-Selbstcheck. Für kleine Unternehmen hat das BSI mit dem CyberRisikoCheck nach DIN SPEC 27076 ein standardisiertes Verfahren geschaffen: 27 Anforderungen in sechs Themenbereichen, abgefragt in einem Interview von ein bis zwei Stunden. Das Ergebnis ist ein Bericht mit priorisierten Empfehlungen, aber ausdrücklich keine Zertifizierung.
Ein externes Audit lohnt sich, wenn Sie belastbare Nachweise brauchen, unter NIS2 fallen, mehrere Standorte oder eine gewachsene Cloud-Landschaft haben oder schlicht eine unabhängige Einschätzung wollen. Wer zusätzlich wissen möchte, ob sich gefundene Lücken tatsächlich ausnutzen lassen, ergänzt das Audit um einen Penetrationstest.
Fazit: Die Checkliste ist der Anfang, nicht das Ende
Eine IT Audit Checkliste macht sichtbar, wo Ihr Unternehmen steht. Ihren Wert entfaltet sie aber erst, wenn jede Antwort mit einem Nachweis belegt wird, die Befunde nach Risiko priorisiert werden und aus dem Bericht ein Maßnahmenplan mit Verantwortlichen und Fristen wird. Wer das jährlich wiederholt, erfüllt nebenbei die Prüfpflichten aus DSGVO, NIS2 und ISO 27001.
Sie möchten Ihre IT unabhängig prüfen lassen? Mit unserem IT-Security-Audit zum Festpreis prüfen wir alle zehn Bereiche dieser Checkliste, technisch und organisatorisch, und liefern einen priorisierten Maßnahmenplan. Oder vereinbaren Sie direkt ein kostenloses Erstgespräch.
Quellen
- Bundesamt für Sicherheit in der Informationstechnik: IS-Revision und Leitfaden IS-Revision
- Bundesamt für Sicherheit in der Informationstechnik: IT-Grundschutz-Kompendium, Baustein DER.3.2 Revisionen auf Basis des Leitfadens IS-Revision
- Bundesamt für Sicherheit in der Informationstechnik: CyberRisikoCheck nach DIN SPEC 27076
- § 30 BSI-Gesetz, Risikomanagementmaßnahmen
- Verordnung (EU) 2016/679 (DSGVO), Art. 32















