Montagmorgen, 7:45 Uhr: Die Telefone klingeln, aber niemand kommt ins ERP-System. Das E-Mail-Postfach lädt nicht, die Fertigung wartet auf Aufträge, und in der Buchhaltung erscheint auf zwei Bildschirmen eine merkwürdige Textdatei. Spätestens jetzt stellt sich die Frage: IT-Ausfall – was tun?
Ein IT-Ausfall im Unternehmen ist keine Frage des Ob, sondern des Wann. Ob Cyberangriff, defekte Hardware, ein fehlerhaftes Update oder ein gekappter Internetanschluss: Entscheidend ist nicht, ob es passiert, sondern wie schnell und wie geordnet Sie reagieren. Die ersten Minuten entscheiden oft darüber, ob aus einer Störung ein Stillstand von Stunden oder von Wochen wird.
In diesem Ratgeber erfahren Sie, welche IT-Notfall-Sofortmaßnahmen in den ersten 15 Minuten wirklich zählen, welche Meldepflichten gelten, wie Sie im Notbetrieb arbeitsfähig bleiben und wie Sie mit einem IT-Notfallplan dafür sorgen, dass der nächste Systemausfall Sie nicht unvorbereitet trifft. Am Ende finden Sie eine Checkliste, mit der Sie Ihre eigene Vorbereitung in wenigen Minuten prüfen können.
IT-Ausfall: Was tun in den ersten 15 Minuten?
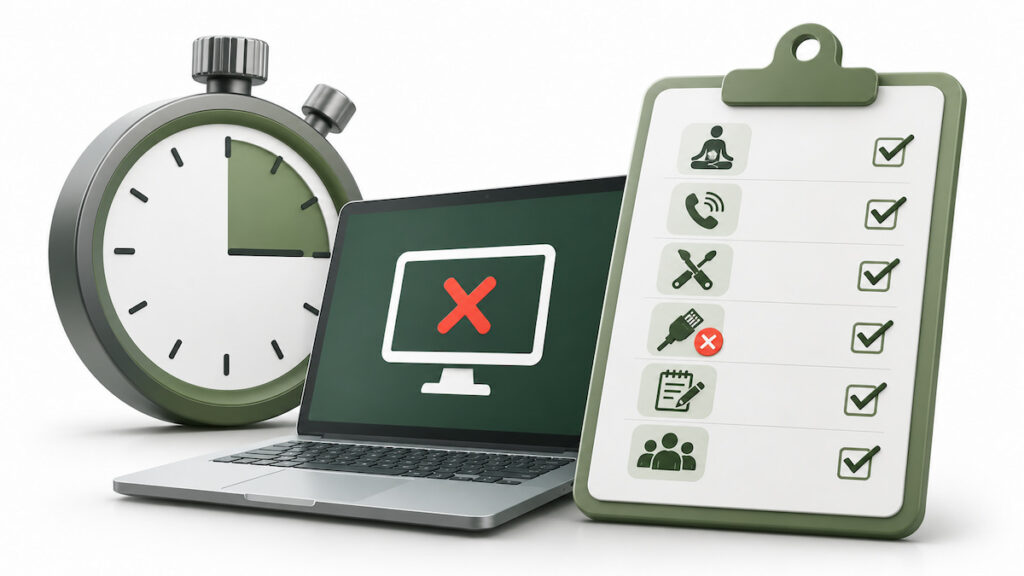
Wenn Sie nur einen Abschnitt lesen, dann diesen. Die folgenden Punkte gelten für nahezu jeden IT-Ausfall – unabhängig davon, ob die Ursache harmlos oder kritisch ist:
- Ruhe bewahren: Hektisches Herumprobieren richtet oft mehr Schaden an als der Ausfall selbst.
- Sofort melden: Informieren Sie Ihre IT-Verantwortlichen oder Ihren IT-Dienstleister über die Notfall-Hotline – nicht per E-Mail, wenn das Mailsystem betroffen sein könnte.
- Nichts reparieren, was Sie nicht verstehen: Keine Neuinstallationen, keine Löschversuche, keine „schnellen“ Neustarts von Servern.
- Bei Verdacht auf einen Angriff: Betroffene Geräte vom Netzwerk trennen (LAN-Kabel ziehen, WLAN deaktivieren), aber nicht ausschalten. Im Arbeitsspeicher liegen wertvolle Spuren für die Analyse.
- Beobachtungen notieren: Uhrzeit, betroffene Systeme, Fehlermeldungen, ungewöhnliche Dateien – am besten auf Papier oder per Handyfoto.
- Entscheider informieren: Geschäftsführung bzw. Notfallverantwortliche müssen früh eingebunden sein, denn viele Fristen beginnen ab Kenntnis des Vorfalls.
Diese sechs Punkte passen auf eine Karte im Scheckkartenformat. Genau so eine IT-Notfallkarte sollte an jedem Arbeitsplatz hängen – dazu später mehr.
Was ist ein IT-Ausfall – und wann wird er zum IT-Notfall?
Von einem IT-Ausfall spricht man, wenn IT-Systeme, Anwendungen oder Netzwerke ganz oder teilweise nicht mehr zur Verfügung stehen. Das reicht vom einzelnen defekten Drucker bis zum kompletten Stillstand aller Server. Nicht jeder Ausfall ist aber gleich ein Notfall. Für die richtige Reaktion ist die Einordnung entscheidend.
Das BSI unterscheidet im Business Continuity Management grob zwischen Störung, Notfall und Krise. Für den Mittelstand lässt sich das so übersetzen:
| Stufe | Merkmale | Beispiel | Wer reagiert? |
| Störung | Einzelne Systeme oder Nutzer betroffen, Geschäftsbetrieb läuft weiter, Lösung im normalen IT-Support | Ein Laptop startet nicht, ein Drucker fällt aus | IT-Support im Tagesgeschäft |
| Notfall | Zeitkritische Geschäftsprozesse stehen still, Schaden steigt mit jeder Stunde, normale Abläufe reichen nicht | ERP-Server ausgefallen, Ransomware auf mehreren Rechnern | Notfallteam mit Geschäftsführung und IT-Dienstleister |
| Krise | Existenzbedrohende Lage, die über die geplanten Notfallszenarien hinausgeht, oft mit Außenwirkung | Großflächige Verschlüsselung inklusive Backups, Datenabfluss, Medienanfragen | Krisenstab, externe Spezialisten, ggf. Rechtsberatung und PR |
Die Faustregel: Sobald ein Ausfall einen geschäftskritischen Prozess länger aufhält, als Ihr Unternehmen verkraften kann, ist es ein IT-Notfall. Wie lange das ist, sollten Sie vorher festlegen, nicht erst im Ernstfall.
Häufige Ursachen für IT-Ausfälle im Mittelstand
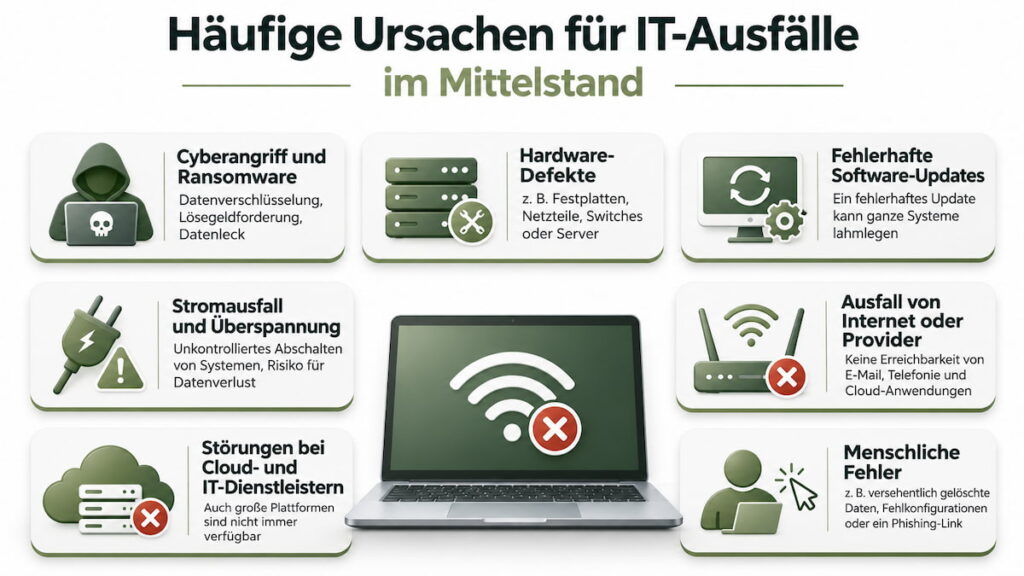
Die Ursachen für einen Systemausfall sind vielfältig. Wer sie kennt, kann im Ernstfall schneller einschätzen, was los ist – und gezielter vorbeugen.
- Cyberangriff und Ransomware:
Die folgenreichste Ursache. Angreifer verschlüsseln Daten und Systeme und fordern Lösegeld, häufig verbunden mit der Drohung, gestohlene Daten zu veröffentlichen. - Hardware-Defekte:
Festplatten, Netzteile, Switches oder ganze Server fallen aus – besonders, wenn die Geräte älter sind und nicht überwacht werden. - Fehlerhafte Software-Updates:
Im Juli 2024 legte ein fehlerhaftes Update der Sicherheitssoftware CrowdStrike laut Microsoft rund 8,5 Millionen Windows-Geräte weltweit lahm – Flughäfen, Kliniken und Unternehmen standen still. Das zeigt: Auch ohne Angriff kann ein einziges Update einen flächendeckenden IT-Ausfall auslösen. - Stromausfall und Überspannung:
Ohne unterbrechungsfreie Stromversorgung (USV) können Server unkontrolliert abschalten, Daten beschädigt werden. - Ausfall von Internet oder Provider:
Wenn Telefonie, Cloud-Anwendungen und E-Mail über eine einzige Leitung laufen, legt ein Bagger auf der Baustelle nebenan schnell das ganze Büro lahm. - Störungen bei Cloud- und IT-Dienstleistern:
Auch große Plattformen haben Ausfälle. Wer vollständig auf einen Anbieter setzt, ist von dessen Verfügbarkeit abhängig. - Menschliche Fehler:
Versehentlich gelöschte Daten, falsch konfigurierte Firewalls oder ein Klick auf einen Phishing-Link gehören zu den häufigsten Auslösern.
In der Praxis kommen Ursachen oft zusammen: Ein Phishing-Klick führt zum Angriff, der Angriff trifft auf ungetestete Backups und aus einer Störung wird eine Krise.
Was kostet ein IT-Ausfall? Zahlen für Entscheider
Laut der Studie „Wirtschaftsschutz 2026“ des Digitalverbands Bitkom beläuft sich der Schaden durch Datendiebstahl, Spionage und Sabotage für die deutsche Wirtschaft auf mindestens 211 Milliarden Euro; rund drei Viertel (76 Prozent) davon gehen auf Cyberangriffe zurück. 67 Prozent der befragten Unternehmen waren betroffen, weitere 29 Prozent vermutlich. Grundlage ist eine repräsentative Befragung von 1.003 Unternehmen ab zehn Beschäftigten. https://www.bitkom.org/sites/main/files/2026-08/bitkom-praesentation-wirtschaftsschutz-2026.pdf
Besonders relevant für das Thema IT-Ausfall: 45 Prozent der Unternehmen waren laut Bitkom in den vergangenen zwölf Monaten von Ransomware-Angriffen betroffen, 25 Prozent mit tatsächlichem Schaden. Jedes fünfte betroffene Unternehmen (20 Prozent) hat Lösegeld gezahlt.
Gesamtzahlen sind wichtig, aber für Ihre Entscheidung zählt vor allem eines: Was kostet eine Stunde Stillstand in Ihrem Unternehmen? Diese Zahl können Sie mit einer einfachen Formel selbst schätzen.
Stillstandskosten pro Stunde selbst berechnen
Stillstandskosten pro Stunde = entgangener Deckungsbeitrag pro Stunde + unproduktive Personalkosten pro Stunde + Wiederherstellungskosten + Folgekosten (Vertragsstrafen, Imageschaden, Kundenverlust)
Ein vereinfachtes Rechenbeispiel für einen Maschinenbauer mit 60 Mitarbeitenden und 12 Millionen Euro Jahresumsatz:
| Kostenposition | Annahme | Betrag pro Stunde |
| Umsatz pro Arbeitsstunde | 12 Mio. € / 2.000 Betriebsstunden | 6.000 € |
| Davon IT-abhängig | 70 Prozent | 4.200 € |
| Personalkosten | 60 Mitarbeitende × 45 € Arbeitgeberkosten | 2.700 € |
| Davon unproduktiv | 80 Prozent | 2.160 € |
| Summe Stillstand | ohne Wiederherstellung und Folgekosten | ca. 6.360 € |
Fallen die Systeme zwei Arbeitstage aus, sind das bereits rund 100.000 Euro, noch bevor ein externer Forensiker, neue Hardware oder Überstunden für die Nacharbeit bezahlt sind. Mit dieser Zahl im Kopf lässt sich deutlich leichter bewerten, was Ihnen Vorsorge wert sein sollte.
Sofortmaßnahmen: Was tun bei einem IT-Ausfall im Unternehmen?
Ein strukturierter Ablauf verhindert, dass im Ernstfall jeder etwas anderes macht. Die folgenden vier Schritte bilden das Grundgerüst – egal, ob ein Server streikt oder ein Angriff läuft.
Schritt 1: Ausfall erkennen, melden und einordnen
Je früher ein Ausfall gemeldet wird, desto kleiner bleibt der Schaden. Dafür brauchen Ihre Mitarbeitenden einen klaren, einfachen Meldeweg:
- Eine zentrale Notfallnummer (intern oder beim IT-Dienstleister), die auch ohne funktionierende IT erreichbar ist
- Eine IT-Notfallkarte am Arbeitsplatz mit den wichtigsten Verhaltensregeln – das BSI stellt dafür eine Vorlage bereit
- Festgelegte Personen, die entscheiden dürfen: Wer ruft den Notfall aus? Wer darf Systeme abschalten oder vom Netz nehmen?
Anschließend wird eingeordnet: Welche Systeme sind betroffen? Welche Geschäftsprozesse stehen still? Gibt es Hinweise auf einen Angriff, etwa ungewöhnliche Dateiendungen, Erpresserschreiben oder auffällige Anmeldungen? Die Antworten entscheiden, ob es sich um eine Störung oder einen IT-Notfall handelt.
Schritt 2: Schaden begrenzen – Systeme trennen, nicht abschalten
Besteht der Verdacht auf einen Cyberangriff, hat Eindämmung oberste Priorität:
- Betroffene Rechner und Server vom Netzwerk trennen, nicht herunterfahren. Im Arbeitsspeicher können Schlüssel, Prozesse und Spuren liegen, die für die Analyse wichtig sind.
- Backups isolieren: Verbindungen zu Backup-Speichern kappen, damit Angreifer die Sicherungen nicht ebenfalls verschlüsseln.
- Keine Neustarts bei Angriffsverdacht – manche Schadsoftware startet erst beim Hochfahren ihre zweite Phase.
- Fernzugänge (VPN, Fernwartung) vorübergehend sperren und Administrator-Passwörter von einem sauberen Gerät aus ändern.
Bei reinen Technikdefekten ohne Angriffsverdacht sieht das anders aus: Hier darf Ihr IT-Dienstleister gezielt neu starten oder Hardware tauschen. Deshalb ist die Einordnung aus Schritt 1 so wichtig.
Schritt 3: IT-Dienstleister und Cyberversicherung informieren
Rufen Sie Ihren IT-Dienstleister über die vereinbarte Notfall-Hotline an. Klären Sie dabei gleich, ob Reaktionszeiten und Leistungen im Vertrag geregelt sind oder ob zusätzliche Kosten entstehen.
Haben Sie eine Cyberversicherung, melden Sie den Schaden dort so früh wie möglich. Viele Versicherer betreiben eigene 24/7-Hotlines und vermitteln Forensik- und Incident-Response-Spezialisten. Wichtig: Stimmen Sie größere Maßnahmen und Kosten vorab mit dem Versicherer ab, damit die Kostenübernahme nicht gefährdet ist.
Schritt 4: Dokumentieren und Beweise sichern
Was in der Hektik nicht aufgeschrieben wird, ist später verloren. Dabei brauchen Sie eine saubere Dokumentation für Versicherung, Behörden, Strafverfolgung und die spätere Ursachenanalyse.
- Ein Notfall-Logbuch auf Papier führen: Uhrzeit, Beobachtung, getroffene Maßnahme, verantwortliche Person
- Fehlermeldungen und Erpresserschreiben fotografieren
- Log-Dateien und betroffene Datenträger nicht löschen oder überschreiben
- Entscheidungen mit Begründung festhalten, etwa warum ein System vom Netz genommen wurde
Was tun bei einem Cyberangriff oder Ransomware?
Ein Angriff ist der kritischste Fall eines IT-Ausfalls, weil ein aktiver Gegner im Spiel ist. Zusätzlich zu den Sofortmaßnahmen gelten einige Besonderheiten:
- Kein Lösegeld ohne Beratung:
Eine Zahlung garantiert weder die Entschlüsselung noch, dass gestohlene Daten nicht doch veröffentlicht werden. Sie finanziert außerdem weitere Angriffe. Treffen Sie diese Entscheidung nie allein, sondern nur gemeinsam mit Spezialisten, Versicherung und gegebenenfalls Strafverfolgungsbehörden. - Keine interne Kommunikation über kompromittierte Kanäle:
Wenn Angreifer im Netzwerk sind, lesen sie womöglich E-Mails und Chats mit. Nutzen Sie für die Abstimmung Mobiltelefone, private Messenger-Gruppen des Notfallteams oder persönliche Treffen. - Polizei einschalten:
Die Zentralen Ansprechstellen Cybercrime (ZAC) der Landeskriminalämter sind speziell für Unternehmen da. Eine Anzeige ist oft auch Voraussetzung für Versicherungsleistungen und hilft bei der Ermittlung der Täter. - BSI als Anlaufstelle:
Das Bundesamt für Sicherheit in der Informationstechnik bietet Informationen und Kontaktwege für betroffene Unternehmen; für NIS2-pflichtige Einrichtungen ist es die zentrale Meldestelle. - Keine eigenhändige Bereinigung:
Ein vorschnelles Neuaufsetzen vernichtet Spuren. Ohne Ursachenanalyse bleibt die Hintertür der Angreifer womöglich offen – und der nächste Angriff folgt.
Meldepflichten: DSGVO, NIS2 und Versicherung
Ein IT-Ausfall ist nicht nur ein technisches, sondern auch ein rechtliches Ereignis. Welche Pflichten greifen, hängt davon ab, ob personenbezogene Daten betroffen sind und ob Ihr Unternehmen unter NIS2 fällt.
- DSGVO: Ist der Schutz personenbezogener Daten verletzt – etwa weil Kundendaten abgeflossen oder verschlüsselt und nicht verfügbar sind –, muss der Verantwortliche das in der Regel innerhalb von 72 Stunden nach Bekanntwerden der zuständigen Datenschutzaufsichtsbehörde melden (Art. 33 DSGVO). Bei hohem Risiko für die Betroffenen sind diese zusätzlich zu informieren (Art. 34 DSGVO).
- NIS2: Das deutsche NIS2-Umsetzungsgesetz ist laut IHK am 6. Dezember 2025 in Kraft getreten und betrifft schätzungsweise rund 30.000 Unternehmen. Erhebliche Sicherheitsvorfälle müssen in drei Stufen an das BSI gemeldet werden: Erstmeldung innerhalb von 24 Stunden, Meldung mit erster Bewertung innerhalb von 72 Stunden, Abschlussbericht innerhalb eines Monats.
- Cyberversicherung: Versicherungsbedingungen enthalten Obliegenheiten, etwa die unverzügliche Schadenmeldung und die Abstimmung von Maßnahmen. Wer diese verletzt, riskiert Leistungskürzungen.
| Pflicht | Frist | Adressat | Wann relevant? |
| DSGVO-Meldung | 72 Stunden | Datenschutzaufsichtsbehörde | Bei Verletzung des Schutzes personenbezogener Daten |
| NIS2-Erstmeldung | 24 Stunden | BSI | Bei erheblichen Vorfällen in NIS2-pflichtigen Unternehmen |
| NIS2-Meldung | 72 Stunden | BSI | Mit erster Bewertung des Vorfalls |
| NIS2-Abschlussbericht | 1 Monat | BSI | Mit Ursachen und ergriffenen Maßnahmen |
| Versicherung | unverzüglich (laut Vertrag) | Cyberversicherer | Bei bestehender Police |
Prüfen Sie am besten jetzt, ob Ihr Unternehmen unter NIS2 fällt – im Ernstfall bleibt dafür keine Zeit. Hinweis: Dieser Abschnitt ersetzt keine Rechtsberatung.
Kommunikation während des IT-Ausfalls
Schweigen ist im IT-Notfall die schlechteste Strategie. Wer nichts sagt, lädt zu Gerüchten ein – intern wie extern. Gute Kommunikation folgt drei Grundsätzen: früh, ehrlich und regelmäßig.
Intern müssen Mitarbeitende wissen, was sie tun und was sie lassen sollen. Da E-Mail und Teams-Chat möglicherweise nicht funktionieren, brauchen Sie Ersatzkanäle:
- Eine ausgedruckte Telefonliste aller Schlüsselpersonen mit Mobilnummern
- Eine SMS- oder Messenger-Gruppe für das Notfallteam, die unabhängig von der Firmen-IT läuft
- Feste Zeiten für Statusupdates, etwa alle zwei Stunden, auch wenn es nichts Neues gibt
Extern sollten Kunden und Lieferanten erfahren, ob Lieferungen sich verzögern und wie sie Sie erreichen. Formulieren Sie sachlich, ohne Spekulationen über Ursachen oder Täter. Vorbereitete Textbausteine – etwa für eine Kundeninformation, eine Abwesenheitsnotiz oder eine Telefonansage – sparen im Ernstfall wertvolle Zeit.
Bei größeren Vorfällen gilt: Legen Sie fest, wer nach außen spricht. Eine einzige Stimme verhindert widersprüchliche Aussagen gegenüber Kunden oder Presse.
Mitarbeitende: Was gilt arbeitsrechtlich bei IT-Ausfall?
Eine häufige Frage von Geschäftsführern: Muss ich Löhne weiterzahlen, wenn niemand arbeiten kann? In der Regel ja. Nach der sogenannten Betriebsrisikolehre (§ 615 Satz 3 BGB) trägt der Arbeitgeber das Risiko, wenn Mitarbeitende arbeitsbereit sind, aber aus betrieblichen Gründen nicht arbeiten können. Ein IT-Ausfall fällt typischerweise darunter.
Gleichzeitig dürfen Sie im Rahmen Ihres Weisungsrechts zumutbare Ersatzaufgaben zuweisen: Ablage sortieren, Kunden telefonisch informieren, Inventur, Weiterbildung oder Arbeiten im Notbetrieb. Ob Überstunden später abgebaut oder Gleitzeitkonten genutzt werden können, hängt von Arbeitsvertrag und Betriebsvereinbarungen ab, im Zweifel lohnt eine arbeitsrechtliche Beratung.
Notbetrieb: So bleibt Ihr Unternehmen arbeitsfähig
Bis die Systeme wieder laufen, vergehen oft Stunden oder Tage. Der Notbetrieb sorgt dafür, dass die wichtigsten Abläufe trotzdem weitergehen – langsamer, aber kontrolliert.
- Kritische Prozesse priorisieren: Was muss heute laufen? Meist sind das Auslieferung, Produktion laufender Aufträge, Kundenkommunikation und Lohnzahlung.
- Papierformulare bereithalten: Auftragsannahme, Lieferscheine, Arbeitszeiterfassung und Wareneingang lassen sich vorübergehend auf Papier abwickeln.
- Offline-Listen nutzen: Aktuelle Ausdrucke von Kunden- und Lieferantenkontakten, offenen Aufträgen und Lagerbeständen sind im Notfall Gold wert.
- Ersatzgeräte und -zugänge: Ein paar saubere Notebooks und ein mobiler Internetzugang (LTE/5G-Router) ermöglichen einen minimalen Betrieb.
- Nacherfassung planen: Alles, was im Notbetrieb auf Papier entsteht, muss später ins System. Legen Sie fest, wer das macht und wie.
Wichtig: Notbetrieb funktioniert nur, wenn er vorbereitet ist. Wer erst im Ernstfall überlegt, welche Prozesse kritisch sind, verliert die entscheidenden ersten Stunden.
Wiederanlauf: Systeme sicher wiederherstellen
Der Wiederanlauf ist mehr als „Backup einspielen und weitermachen“. Gerade nach einem Angriff muss sichergestellt sein, dass die Angreifer nicht mehr im Netzwerk sind und die Daten im Backup sauber sind.
- Reihenfolge nach Priorität: Zuerst die Basis (Netzwerk, Verzeichnisdienst, Firewall), dann die geschäftskritischen Anwendungen wie ERP oder Warenwirtschaft, danach alles Weitere.
- Saubere Backups wählen: Bei Ransomware kann der Angriff Tage oder Wochen vor der Verschlüsselung begonnen haben. Prüfen Sie, welcher Sicherungsstand sicher ist.
- 3-2-1-Regel als Basis: Drei Kopien Ihrer Daten, auf zwei verschiedenen Medien, eine davon außer Haus. Ergänzend empfiehlt sich eine unveränderbare oder offline gelagerte Kopie, auf die Angreifer keinen Zugriff haben.
- Passwörter und Zugänge erneuern: Vor dem Wiederanlauf alle Administrator- und Dienstkonten neu absichern.
- Erhöhte Überwachung: Nach der Wiederherstellung sollten Systeme einige Wochen besonders genau beobachtet werden, um erneute Auffälligkeiten früh zu erkennen.
Wie lange die Wiederherstellung dauert, hängt stark von der Vorbereitung ab. Mit getesteten Backups und dokumentierter Systemlandschaft sind oft Stunden bis wenige Tage realistisch; ohne beides können es Wochen werden.
Nach dem IT-Ausfall: Lessons Learned
Ist der Betrieb wiederhergestellt, ist die Arbeit nicht vorbei. Jetzt ist der beste Zeitpunkt, um aus dem Vorfall zu lernen, solange die Erinnerungen frisch sind.
- Ursachenanalyse: Wie ist es passiert? Wo lag die Schwachstelle – technisch, organisatorisch oder menschlich?
- Schwachstellen schließen: Fehlende Updates einspielen, Zugänge einschränken, Monitoring verbessern, Mitarbeitende schulen.
- Ablauf bewerten: Was hat im Notfall gut funktioniert, was nicht? Waren Kontakte aktuell, Rollen klar, Backups brauchbar?
- Notfallplan aktualisieren: Alle Erkenntnisse fließen in den IT-Notfallplan ein.
Ein kurzes Abschlussgespräch mit allen Beteiligten und ein schriftlicher Bericht von zwei bis drei Seiten reichen für die meisten Mittelständler völlig aus.
Vorbeugen: Der IT-Notfallplan für den Mittelstand
Die beste Antwort auf die Frage „IT-Ausfall – was tun?“ wird lange vor dem Ernstfall gegeben. Ein IT-Notfallplan legt fest, wer was wann tut – damit im Ernstfall niemand improvisieren muss. Er muss kein dicker Ordner sein; für viele Mittelständler reichen 15 bis 30 Seiten.
Diese Bausteine gehören hinein:
- Kontakte und Rollen:
Notfallteam, Stellvertretungen, IT-Dienstleister, Versicherung, Datenschutzbeauftragter, Polizei (ZAC), wichtige Kunden und Lieferanten, jeweils mit Mobilnummer. - Systemübersicht:
Welche Systeme gibt es, wo stehen sie, wie hängen sie zusammen, wer hat Zugang? Inklusive Zugangsdaten in einem sicheren Offline-Tresor. - Kritische Prozesse und Wiederanlaufzeiten:
Welche Prozesse sind wie lange verzichtbar? Das ist der Kern einer vereinfachten Business-Impact-Analyse. - Szenario-Checklisten:
Konkrete Abläufe für typische Fälle: Ransomware, Serverausfall, Internetausfall, Stromausfall, Datenverlust. - Kommunikationsvorlagen:
Vorformulierte Texte für Mitarbeitende, Kunden, Behörden und Presse. - Wiederanlaufpläne:
Reihenfolge und Anleitung zur Wiederherstellung der Systeme.
Als Rahmen eignet sich der BSI-Standard 200-4 zum Business Continuity Management. Er ist umfassend, bietet aber mit dem „Reaktiv-BCMS“ einen schlanken Einstieg, der für kleinere Unternehmen gut passt.
Zwei Regeln sind entscheidend: Bewahren Sie den Plan auch offline auf – ausgedruckt und an mehreren Orten. Und üben Sie ihn mindestens einmal im Jahr, zum Beispiel mit einer zweistündigen Planspiel-Übung am Besprechungstisch. Ein Plan, den niemand kennt, hilft im Ernstfall nicht.
IT-Notfallplan, Notfallhandbuch, BCM, was ist was?
Die Begriffe werden oft durcheinander verwendet. Diese Übersicht schafft Klarheit:
| Begriff | Fokus | Umfang | Für wen? |
| IT-Notfallkarte | Erste Verhaltensregeln für alle Mitarbeitenden | Eine Seite | Jeder Arbeitsplatz |
| IT-Notfallplan | Konkrete Abläufe bei IT-Ausfällen, Kontakte, Wiederanlauf | Ca. 15–30 Seiten | Notfallteam, IT, Geschäftsführung |
| Notfallhandbuch | Sammlung aller Notfallpläne, auch für Nicht-IT-Szenarien wie Brand oder Personalausfall | Umfangreich, modular | Notfall- und Krisenstab |
| Business Continuity Management (BCM) | Managementsystem, das die Fortführung des gesamten Geschäftsbetriebs sicherstellt | Fortlaufender Prozess | Geschäftsführung, Organisation |
Für die meisten Mittelständler ist die Kombination aus IT-Notfallkarte und IT-Notfallplan der richtige Start. Ein vollständiges Business Continuity Management lässt sich darauf schrittweise aufbauen.
Praxisbeispiel: Ein Montagmorgen ohne IT
Wie groß der Unterschied zwischen „vorbereitet“ und „unvorbereitet“ ist, zeigt ein fiktives, aber realistisches Szenario. Ein Maschinenbauer mit 60 Mitarbeitenden stellt am Montagmorgen fest, dass Dateien auf dem Fileserver verschlüsselt sind und das ERP-System nicht startet.
Variante A – ohne Notfallplan: Der Werkstattleiter startet den Server neu, ein Kollege versucht, die Dateien aus dem Papierkorb zu holen. Erst gegen Mittag erreicht man den IT-Dienstleister – dessen Nummer stand in einer E-Mail, die nicht mehr abrufbar ist. Die Backups lagen auf einem NAS im selben Netz und sind ebenfalls verschlüsselt. Kunden erfahren aus dem Lieferverzug von dem Problem. Nach drei Wochen läuft der Betrieb wieder weitgehend normal, der Schaden liegt im sechsstelligen Bereich.
Variante B – mit Notfallplan: Die Buchhaltung meldet die auffällige Datei um 7:50 Uhr über die Notfallnummer. Um 8:05 Uhr sind die betroffenen Systeme vom Netz getrennt, der IT-Dienstleister arbeitet bereits per Telefon mit. Das Notfallteam trifft sich um 8:30 Uhr anhand des ausgedruckten Plans. Die Produktion läuft mit Papier-Laufkarten weiter, Kunden erhalten eine vorbereitete Information. Ein unveränderbares Offline-Backup vom Freitagabend ist sauber; nach zwei Tagen ist das ERP wieder online, nach einer Woche ist der Normalbetrieb erreicht.
Der Unterschied liegt nicht in teurer Technik, sondern in Vorbereitung: klare Meldewege, ein ausgedruckter Plan, ein isoliertes Backup und eingeübte Abläufe.
Die 7 häufigsten Fehler bei einem IT-Ausfall
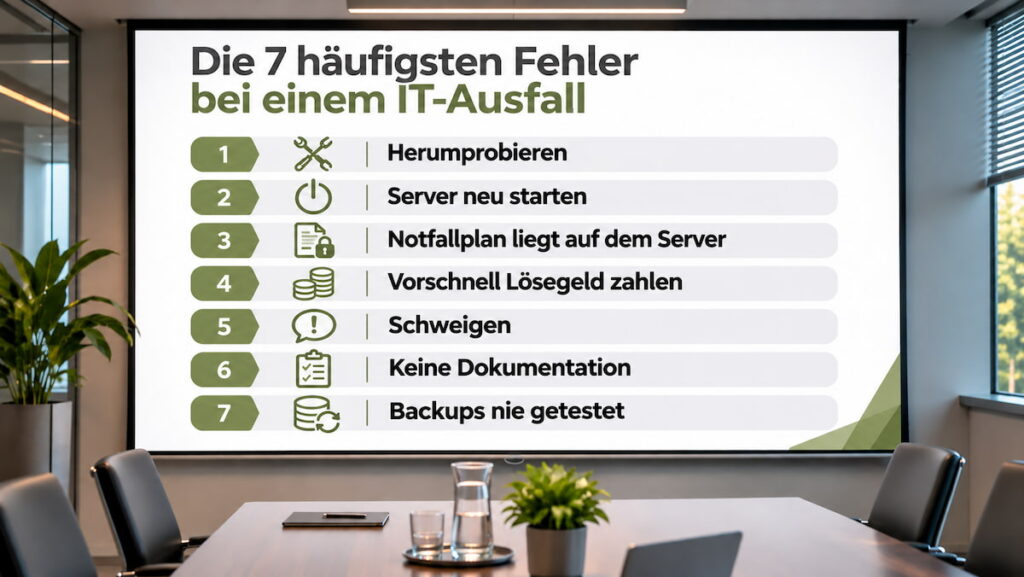
Aus der Praxis von IT-Dienstleistern wiederholen sich bestimmte Fehler immer wieder. Vermeiden Sie diese, haben Sie bereits viel gewonnen:
- Herumprobieren:
Gut gemeinte Reparaturversuche ohne Fachwissen zerstören Daten und Spuren. - Server neu starten:
Bei einem Angriff kann ein Neustart Beweise löschen oder weitere Schadfunktionen auslösen. - Notfallplan liegt auf dem verschlüsselten Server:
Ein digitaler Plan, der nur im Firmennetz gespeichert ist, ist im Ernstfall nicht erreichbar. - Vorschnell Lösegeld zahlen:
Ohne Beratung, Prüfung und Absprache mit der Versicherung ist eine Zahlung riskant und keine Garantie für die Wiederherstellung. - Schweigen:
Wer Mitarbeitende, Kunden oder Behörden zu spät informiert, verliert Vertrauen – und riskiert Bußgelder bei versäumten Meldefristen. - Keine Dokumentation:
Ohne Logbuch fehlen später Nachweise für Versicherung, Behörden und die Ursachenanalyse. - Backups nie getestet:
Viele Unternehmen merken erst im Ernstfall, dass ihre Sicherungen unvollständig, veraltet oder ebenfalls verschlüsselt sind.
Checkliste: Ist Ihr Unternehmen auf einen IT-Ausfall vorbereitet?
Beantworten Sie die folgenden Fragen ehrlich mit Ja oder Nein. Jedes Nein zeigt Ihnen einen konkreten Handlungsbedarf.
- Gibt es eine Notfallnummer, die alle Mitarbeitenden kennen und die ohne Firmen-IT funktioniert?
- Hängt an jedem Arbeitsplatz eine IT-Notfallkarte mit den wichtigsten Verhaltensregeln?
- Ist festgelegt, wer einen IT-Notfall ausruft und Entscheidungen trifft – inklusive Stellvertretung?
- Existiert ein IT-Notfallplan, der auch ausgedruckt vorliegt?
- Wissen Sie, welche Geschäftsprozesse wie lange ohne IT auskommen?
- Haben Sie mindestens ein Backup, das offline oder unveränderbar gespeichert ist?
- Wurde in den letzten zwölf Monaten eine Wiederherstellung aus dem Backup getestet?
- Ist mit Ihrem IT-Dienstleister eine Reaktionszeit für Notfälle vertraglich vereinbart?
- Wissen Sie, ob Ihr Unternehmen unter NIS2 fällt, und kennen Sie Ihre Meldepflichten?
- Haben Sie eine Cyberversicherung und kennen Sie deren Obliegenheiten?
- Gibt es vorbereitete Textbausteine für die Kommunikation mit Kunden und Mitarbeitenden?
- Wurde der Notfallplan im letzten Jahr geübt?
Auswertung: 10 bis 12 Mal Ja – Sie sind gut aufgestellt. 6 bis 9 Mal Ja – Grundlagen sind vorhanden, aber es gibt Lücken, die im Ernstfall teuer werden können. Weniger als 6 Mal Ja – hier besteht dringender Handlungsbedarf.
Was kostet Vorsorge? Ein Kostenrahmen
Die folgenden Werte sind grobe Orientierungswerte aus dem Markt; die tatsächlichen Kosten hängen von Unternehmensgröße, Systemlandschaft und vorhandener Dokumentation ab.
| Maßnahme | Typischer Aufwand | Einordnung |
| IT-Notfallkarte und Meldewege | Wenige Stunden intern | Sofort umsetzbar, kaum Kosten |
| IT-Notfallplan mit externer Unterstützung | Einige Beratertage | Einmalig, danach jährliche Pflege |
| Offline- oder unveränderbares Backup | Abhängig von Datenmenge, oft monatliche Gebühr | Wichtigste technische Maßnahme gegen Ransomware |
| Jährliche Notfallübung | Ein halber bis ganzer Tag | Hoher Nutzen bei geringem Aufwand |
| Managed Services mit Monitoring und Notfall-Hotline | Monatliche Pauschale pro Arbeitsplatz oder Server | Planbare Kosten, schnelle Reaktion |
Stellen Sie diese Investitionen Ihren selbst berechneten Stillstandskosten gegenüber. In vielen Fällen amortisiert sich die Vorsorge bereits, wenn sie einen einzigen Ausfalltag verhindert oder verkürzt.
Häufig gestellte Fragen zu IT-Ausfall: Was tun?
Ein IT-Ausfall wirft für Unternehmen viele Fragen auf, von der richtigen Vorgehensweise im Ernstfall bis hin zu rechtlichen und finanziellen Folgen. Die folgenden Antworten klären wichtige Fragen rund um IT-Ausfälle und zeigen, worauf Unternehmen achten sollten.
Wer haftet bei einem IT-Ausfall?
Das hängt von der Ursache ab. Liegt der Fehler bei einem Dienstleister, kommen vertragliche Ansprüche in Betracht – entscheidend sind die vereinbarten Leistungen und Haftungsgrenzen. Gegenüber den eigenen Kunden bleibt Ihr Unternehmen in der Regel verantwortlich. Geschäftsführer können zudem persönlich haften, wenn sie angemessene Vorsorge versäumt haben; NIS2 verschärft diese Verantwortung für betroffene Unternehmen.
Muss ich bei einem IT-Ausfall den Lohn weiterzahlen?
In der Regel ja. Nach der Betriebsrisikolehre trägt der Arbeitgeber das Risiko, wenn arbeitswillige Mitarbeitende wegen eines betrieblichen Problems nicht arbeiten können. Sie dürfen aber zumutbare Ersatzaufgaben zuweisen.
Sollte man bei Ransomware Lösegeld zahlen?
Behörden und Fachverbände raten grundsätzlich davon ab. Eine Zahlung garantiert weder funktionierende Entschlüsselung noch, dass gestohlene Daten gelöscht werden. Treffen Sie die Entscheidung keinesfalls allein, sondern nur nach Beratung mit Spezialisten, Versicherung und Polizei.
Wie lange dauert die Wiederherstellung nach einem IT-Ausfall?
Bei einem Hardwaredefekt mit funktionierendem Backup oft nur Stunden. Nach einem Ransomware-Angriff dauert es meist Tage bis Wochen, abhängig von Backup-Qualität, Dokumentation und der Frage, ob die Angreifer vollständig entfernt sind.
Ist ein IT-Notfallplan Pflicht?
Für Unternehmen, die unter NIS2 fallen, gehören Notfall- und Wiederherstellungskonzepte zu den vorgeschriebenen Risikomanagementmaßnahmen. Auch ohne gesetzliche Pflicht verlangen viele Cyberversicherer, Banken und Großkunden einen nachweisbaren Notfallplan. Aus Sicht der Geschäftsführung ist er Teil einer sorgfältigen Unternehmensführung.
Was kostet ein IT-Ausfall pro Stunde?
Das ist je nach Unternehmen sehr unterschiedlich. Mit der Formel aus diesem Beitrag, entgangener Deckungsbeitrag plus unproduktive Personalkosten plus Wiederherstellungs- und Folgekosten – kommen viele Mittelständler auf mehrere tausend Euro pro Stunde.
Wen rufe ich bei einem IT-Ausfall als Erstes an?
Zuerst Ihren IT-Verantwortlichen oder IT-Dienstleister über die Notfallnummer. Bei Angriffsverdacht folgen Geschäftsführung, Cyberversicherung und die Zentrale Ansprechstelle Cybercrime (ZAC) Ihres Bundeslandes. Wer wann informiert wird, sollte Ihr Notfallplan festlegen.
Was ist der Unterschied zwischen IT-Notfallplan und Business Continuity?
Der IT-Notfallplan regelt konkret, wie Sie auf IT-Ausfälle reagieren und Systeme wiederherstellen. Business Continuity Management ist der übergeordnete Ansatz, der den gesamten Geschäftsbetrieb absichert – auch bei Brand, Pandemie oder Ausfall eines Lieferanten.
Fazit: Ruhig bleiben, Plan haben, Partner kennen
Ein IT-Ausfall trifft früher oder später jedes Unternehmen. Ob er zur Randnotiz oder zur Existenzbedrohung wird, entscheidet sich vor allem in der Vorbereitung. Die wichtigsten Punkte noch einmal im Überblick:
- In den ersten Minuten zählen Ruhe, eine schnelle Meldung und bei Angriffsverdacht das Trennen statt Abschalten der Systeme.
- Meldepflichten nach DSGVO und NIS2 haben kurze Fristen; kennen Sie diese, bevor es ernst wird.
- Ein schlanker, ausgedruckter IT-Notfallplan mit klaren Rollen, getesteten Backups und vorbereiteter Kommunikation verkürzt den Stillstand erheblich.
- Regelmäßige Übungen machen aus dem Papier einen funktionierenden Ablauf.
Die Frage „IT-Ausfall – was tun?“ sollten Sie deshalb nicht erst im Ernstfall stellen, sondern heute beantworten. Mit einem erfahrenen IT-Partner an Ihrer Seite ist das schneller erledigt, als Sie vielleicht denken.
Lassen Sie es nicht auf den Ernstfall ankommen: Vereinbaren Sie jetzt ein unverbindliches Erstgespräch, wir prüfen gemeinsam Ihre Vorbereitung auf einen IT-Ausfall und erstellen mit Ihnen einen IT-Notfallplan, der im Ernstfall wirklich funktioniert.