

Cyberangriffe können jeden treffen – vom privaten E-Mail-Konto bis hin zu Unternehmen mit sensiblen Kunden- und Geschäftsdaten. Dabei nutzen Angreifer nicht nur technische Sicherheitslücken. Häufig führen gestohlene Passwörter, Phishing-Nachrichten, manipulierte Links oder veraltete Software zum Erfolg.Wie relevant das Thema ist, zeigt der Cybersicherheitsmonitor 2025 von BSI und Polizei: Fast jeder Vierte (24 %) gab an, bereits von Cyberkriminalität betroffen gewesen zu sein. Zu den häufig erlebten Vorfällen zählen unter anderem Fremdzugriffe auf Online-Accounts und Phishing. Die Zahlen verdeutlichen, dass ein grundlegender Schutz der eigenen Konten, Geräte und Daten für Internetnutzer zunehmend wichtig ist.
Wer sich vor Hackern schützen möchte, braucht deshalb keine einzelne „Wunderlösung“. Entscheidend ist das Zusammenspiel mehrerer Sicherheitsmaßnahmen. Starke Zugangsdaten, eine zusätzliche Absicherung der Konten, aktuelle Software und ein aufmerksamer Umgang mit Nachrichten können das Risiko eines erfolgreichen Angriffs erheblich reduzieren.
Im Folgenden erfahren Sie, wie Sie sich vor Hackern schützen, welche Angriffsmethoden besonders relevant sind und mit welchen konkreten Maßnahmen Sie Ihre Konten, Geräte und Daten besser absichern können.
Wie schützt man sich vor Hackern?
Ein guter Schutz vor Hackern beginnt bei den alltäglichen Dingen. Besonders wichtig ist, Angreifern nicht nur eine, sondern mehrere Hürden in den Weg zu stellen. Wird beispielsweise ein Passwort gestohlen, kann eine zusätzliche Zwei-Faktor-Authentifizierung verhindern, dass der Angreifer direkt Zugriff auf das Konto erhält.
Zu den wichtigsten Schutzmaßnahmen gehören:
- für wichtige Konten starke und unterschiedliche Passwörter verwenden
- einen Passwortmanager nutzen
- Zwei-Faktor- oder Multi-Faktor-Authentifizierung aktivieren
- Betriebssysteme, Programme, Apps und Router regelmäßig aktualisieren
- bei E-Mails, Nachrichten, Links und Anhängen auf Phishing-Versuche achten
- wichtige Daten durch regelmäßige Backups sichern
- Computer, Smartphone und WLAN vor unbefugtem Zugriff schützen
Keine dieser Maßnahmen bietet einen hundertprozentigen Schutz. In Kombination erschweren sie einen Angriff jedoch erheblich und können gleichzeitig verhindern, dass ein einzelner Sicherheitsvorfall direkt mehrere Konten oder Geräte betrifft.
Wie gelangen Hacker an persönliche Daten und Systeme?
Hacker müssen nicht zwangsläufig komplizierte Sicherheitssysteme überwinden. Oft suchen Angreifer gezielt nach dem einfachsten Zugang. Das kann eine Sicherheitslücke in veralteter Software sein, häufig steht jedoch der Mensch selbst im Mittelpunkt.
Zu den typischen Angriffsmethoden gehören Phishing, Social Engineering, gestohlene Passwörter, Schadsoftware unddas Ausnutzen bekannter Sicherheitslücken.
Phishing und gefälschte Nachrichten
Beim Phishing versuchen Angreifer, ihre Opfer mit gefälschten E-Mails, SMS oder anderen Nachrichten zu einer bestimmten Handlung zu bewegen. Sie geben sich beispielsweise als Bank, Paketdienst, Onlineshop oder bekannter Anbieter aus und fordern dazu auf, einen Link anzuklicken oder sich in einem Konto anzumelden.
Besondere Vorsicht ist geboten, wenn eine Nachricht unerwartet eintrifft und gleichzeitig Druck erzeugt. Typisch sind Aussagen wie „Ihr Konto wird gesperrt“, „Ihre Zahlung konnte nicht verarbeitet werden“ oder „Bestätigen Sie Ihre Daten innerhalb von 24 Stunden“.
Statt den Link aus der Nachricht zu verwenden, sollte die betreffende Website oder App direkt geöffnet werden. Dort lässt sich überprüfen, ob tatsächlich eine Benachrichtigung oder ein Problem vorliegt.
Social Engineering
Beim Social Engineering versuchen Angreifer gezielt, Menschen zu manipulieren. Statt eine technische Sicherheitsbarriere zu umgehen, nutzen sie Vertrauen, Hilfsbereitschaft, Neugier oder Zeitdruck aus.
Ein Angreifer könnte sich beispielsweise am Telefon als Mitarbeiter eines Unternehmens ausgeben und behaupten, für eine Sicherheitsprüfung ein Passwort oder einen Bestätigungscode zu benötigen. Auch gefälschte Nachrichten von vermeintlichen Kollegen, Vorgesetzten oder Geschäftspartnern können dazu dienen, Informationen oder Zahlungen zu erschleichen.
Passwörter, TANs und Sicherheitscodes sollten deshalb niemals auf Aufforderung weitergegeben werden. Bei ungewöhnlichen Anfragen ist es sinnvoll, die Identität des Absenders über einen zweiten, bekannten Kontaktweg zu überprüfen.
Gestohlene und mehrfach verwendete Passwörter
Wer dasselbe Passwort für mehrere Dienste verwendet, erhöht das Risiko erheblich. Werden die Zugangsdaten beispielsweise bei einem Onlineshop gestohlen, können Angreifer automatisiert testen, ob dieselbe Kombination auch bei E-Mail-Diensten, sozialen Netzwerken oder anderen Plattformen funktioniert.
Besonders kritisch ist der Zugriff auf das E-Mail-Konto. Über die Funktion „Passwort vergessen“ lassen sich bei vielen Diensten neue Zugangsdaten an die hinterlegte E-Mail-Adresse senden. Gelangt ein Angreifer in das E-Mail-Postfach, können dadurch weitere Konten gefährdet sein.
Für wichtige Dienste sollten deshalb immer unterschiedliche Passwörter verwendet werden. Wie sich sichere Passwörter erstellen und komfortabel verwalten lassen, wird im nächsten Abschnitt genauer erklärt.
Schadsoftware und Ransomware
Schadsoftware, auch Malware genannt, kann auf unterschiedlichen Wegen auf einen Computer oder ein Smartphone gelangen. Häufig geschieht dies über manipulierte E-Mail-Anhänge, unseriöse Downloads, gefälschte Programme oder kompromittierte Websites. Je nach Art der Schadsoftware können Angreifer persönliche Daten auslesen, Zugangsdaten stehlen oder weitere Programme auf dem Gerät installieren.
Besonders problematisch ist Ransomware. Dabei werden Dateien oder ganze Systeme verschlüsselt, sodass Nutzer oder Unternehmen nicht mehr darauf zugreifen können. Anschließend verlangen die Angreifer häufig ein Lösegeld für die angebliche Wiederherstellung der Daten.
Das Risiko lässt sich deutlich reduzieren, indem Software nur aus vertrauenswürdigen Quellen installiert, verdächtige Anhänge nicht geöffnet und wichtige Daten regelmäßig gesichert werden. Backups sollten möglichst getrennt vom eigentlichen System aufbewahrt werden, damit sie bei einem Angriff nicht ebenfalls verschlüsselt werden können.
Sicherheitslücken und veraltete Software
Programme und Betriebssysteme können Schwachstellen enthalten, die Angreifer ausnutzen. Werden solche Sicherheitslücken entdeckt, stellen Hersteller in der Regel Updates oder sogenannte Sicherheitspatches bereit. Problematisch wird es, wenn diese Aktualisierungen über längere Zeit nicht installiert werden.
Das betrifft nicht nur den klassischen Computer. Auch Smartphones, Browser, Apps, Router und andere vernetzte Geräte sollten aktuell gehalten werden. Gerade Geräte, die dauerhaft mit dem Internet verbunden sind, können sonst unnötige Angriffsflächen bieten.
Wo es möglich ist, empfiehlt es sich, automatische Sicherheitsupdates zu aktivieren. Besonders wichtige oder kritische Updates sollten zeitnah installiert werden. Dadurch werden bekannte Sicherheitslücken geschlossen, bevor sie von Angreifern ausgenutzt werden können.
Unsichere WLAN-Netzwerke und schlecht geschützte Router
Der Router ist die zentrale Verbindung zwischen den eigenen Geräten und dem Internet und sollte entsprechend geschützt werden. Veraltete Router-Software, schwache Zugangsdaten oder unsichere WLAN-Einstellungen können zusätzliche Risiken verursachen.
Das WLAN sollte deshalb mit einer aktuellen Verschlüsselung und einem starken, individuellen WLAN-Passwort abgesichert sein. Ebenso wichtig ist der Zugang zur Benutzeroberfläche des Routers. Für diesen sollte nicht einfach ein schwaches oder bereits für andere Dienste verwendetes Passwort genutzt werden.
Auch bei öffentlichen WLAN-Netzwerken ist Vorsicht sinnvoll. Besonders sensible Vorgänge wie Online-Banking oder die Verwaltung wichtiger Geschäftskonten sollten möglichst über eine vertrauenswürdige Verbindung erfolgen. Ein VPN kann in bestimmten Situationen zusätzlichen Schutz für die Datenübertragung bieten, ersetzt jedoch keine grundlegenden Sicherheitsmaßnahmen wie sichere Passwörter, Updates oder eine Zwei-Faktor-Authentifizierung.
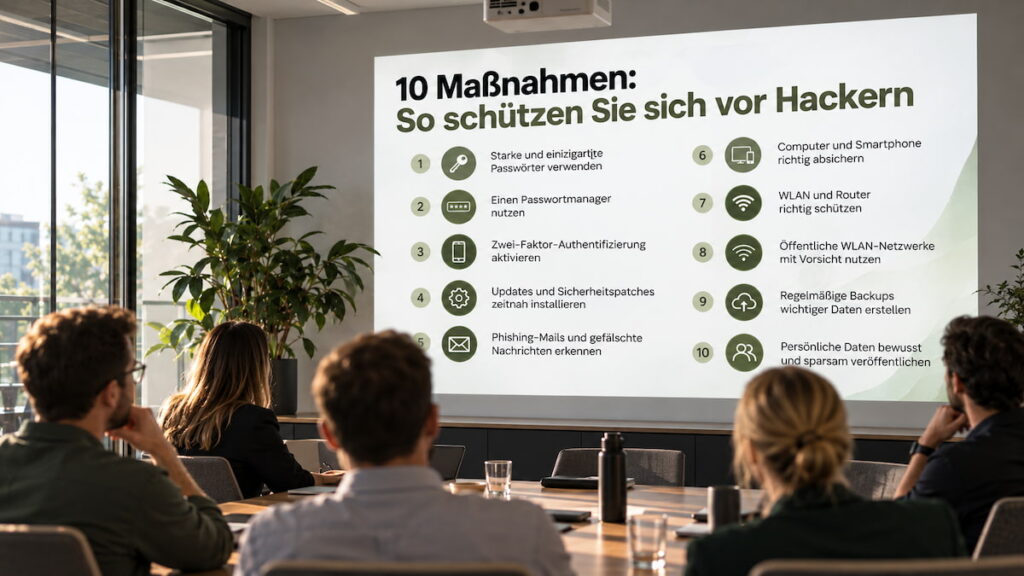
10 Maßnahmen: So schützen Sie sich vor Hackern
Viele Hackerangriffe lassen sich bereits mit grundlegenden Sicherheitsmaßnahmen deutlich erschweren. Dabei kommt es weniger darauf an, möglichst viele Sicherheitsprogramme zu installieren. Wichtiger ist, die häufigsten Schwachstellen konsequent abzusichern.
Die folgenden Maßnahmen gehören zu den wichtigsten Grundlagen für einen wirksamen Schutz vor Hackerangriffen.
1. Starke und einzigartige Passwörter verwenden
Ein sicheres Passwort sollte vor allem lang und einzigartig sein. Entscheidend ist außerdem, dass nicht dasselbe Passwort für mehrere Konten verwendet wird. Denn selbst ein gutes Passwort wird zum Sicherheitsrisiko, wenn es bei verschiedenen Diensten zum Einsatz kommt.
Wird beispielsweise ein Onlineshop gehackt und gelangen dort gespeicherte Zugangsdaten in falsche Hände, können Angreifer versuchen, dieselben Daten auch bei anderen Plattformen zu verwenden. Ist das Passwort identisch, können dadurch weitere Konten kompromittiert werden.
Besonders wichtige Konten wie E-Mail, Online-Banking, Cloud-Speicher oder soziale Netzwerke sollten daher immer ein eigenes Passwort erhalten. Persönliche Informationen wie Namen, Geburtstage oder einfache Zahlenfolgen eignen sich nicht als sichere Passwörter.
Statt sich zahlreiche komplizierte Passwörter selbst merken zu müssen, bietet sich dafür ein Passwortmanager an.
2. Einen Passwortmanager nutzen
Ein Passwortmanager speichert Zugangsdaten verschlüsselt und ermöglicht es, für jeden Dienst ein eigenes, starkes Passwort zu verwenden. Dadurch muss man sich nicht Dutzende verschiedene Kombinationen merken.
Viele Passwortmanager können zudem automatisch lange und zufällige Passwörter erzeugen. Das verhindert typische Gewohnheiten wie kleine Variationen desselben Passworts – beispielsweise lediglich die Jahreszahl oder ein Sonderzeichen zu verändern.
Wichtig ist allerdings, den Passwortmanager selbst besonders gut zu schützen. Für das Hauptkonto sollte ein starkes und nur dort verwendetes Master-Passwort gewählt werden. Wenn der Anbieter eine Zwei-Faktor-Authentifizierung unterstützt, sollte auch diese aktiviert werden.
Der große Vorteil liegt darin, dass ein Sicherheitsvorfall bei einem einzelnen Dienst nicht automatisch alle anderen Konten gefährdet.
3. Zwei-Faktor-Authentifizierung aktivieren
Die Zwei-Faktor-Authentifizierung (2FA) beziehungsweise Multi-Faktor-Authentifizierung (MFA) ergänzt das Passwort um eine weitere Sicherheitsstufe. Nach der Eingabe des Passworts muss die Anmeldung beispielsweise zusätzlich über eine Authenticator-App, einen Sicherheitsschlüssel oder eine andere Bestätigung freigegeben werden.
Das ist besonders wertvoll, wenn ein Passwort bereits gestohlen wurde. Der Angreifer besitzt dann zwar die Zugangsdaten, ihm fehlt jedoch der zweite Faktor für die Anmeldung.
2FA sollte insbesondere für Konten aktiviert werden, über die weitere sensible Daten oder Dienste erreichbar sind. Dazu gehören vor allem:
- E-Mail-Konten
- Online-Banking und Zahlungsdienste
- Cloud-Speicher
- Social-Media-Konten
- Kunden- und Geschäftskonten
Wenn mehrere Verfahren zur Auswahl stehen, sind Authenticator-Apps, Passkeys oder Sicherheitsschlüssel in der Regel stärker als eine reine Bestätigung per SMS. Entscheidend ist jedoch zunächst, die zusätzliche Absicherung überhaupt zu aktivieren.
Gerade beim E-Mail-Konto ist dies besonders wichtig: Wer Zugriff auf das Postfach erhält, kann bei zahlreichen anderen Diensten die Funktion „Passwort vergessen“ nutzen und versuchen, weitere Konten zu übernehmen.
4. Updates und Sicherheitspatches zeitnah installieren
Updates bringen nicht nur neue Funktionen, sondern schließen häufig bekannte Sicherheitslücken. Werden diese Schwachstellen nicht behoben, können Angreifer sie unter Umständen gezielt ausnutzen. Veraltete Software stellt deshalb ein vermeidbares Sicherheitsrisiko dar.
Aktuell gehalten werden sollten insbesondere:
- Betriebssysteme auf Computer und Smartphone
- Browser und regelmäßig verwendete Programme
- Apps
- Router und andere vernetzte Geräte
Wo es möglich ist, können automatische Sicherheitsupdates aktiviert werden. Besonders bei kritischen Sicherheitsupdates sollte die Installation nicht unnötig aufgeschoben werden.
Für Unternehmen ist zusätzlich ein geregeltes Patchmanagement sinnvoll. Dadurch wird festgelegt, welche Systeme regelmäßig geprüft werden, wer für Aktualisierungen verantwortlich ist und wie schnell kritische Sicherheitslücken geschlossen werden müssen.
5. Phishing-Mails und gefälschte Nachrichten erkennen
Phishing gehört zu den Angriffsmethoden, bei denen Aufmerksamkeit besonders wichtig ist. Moderne Phishing-Nachrichten sind nicht zwangsläufig an schlechter Rechtschreibung oder einem offensichtlich unseriösen Design zu erkennen. Gefälschte Nachrichten können inzwischen professionell gestaltet sein und bekannte Unternehmen täuschend echt nachahmen.
Misstrauisch sollten Sie insbesondere werden, wenn eine Nachricht unerwartet zu einer schnellen Handlung auffordert. Typische Beispiele sind angeblich gesperrte Konten, fehlgeschlagene Zahlungen, ungewöhnliche Anmeldungen oder Pakete, für die noch eine Gebühr bezahlt werden müsse.
Bevor Sie reagieren, sollten Sie deshalb einige Punkte prüfen:
- Passt die Absenderadresse tatsächlich zum angegebenen Unternehmen?
- Wohin führt ein Link wirklich?
- Wird nach einem Passwort, einer TAN oder einem Sicherheitscode gefragt?
- Enthält die Nachricht einen unerwarteten Anhang?
- Wird ungewöhnlich hoher Zeitdruck aufgebaut?
Im Zweifel sollten Sie einen enthaltenen Link nicht anklicken. Öffnen Sie stattdessen die offizielle Website oder App des jeweiligen Anbieters selbst und prüfen Sie dort, ob tatsächlich eine Meldung vorliegt.
Bei geschäftlichen Nachrichten gilt außerdem: Ungewöhnliche Zahlungsaufforderungen oder Änderungen von Bankverbindungen sollten über einen zweiten bekannten Kommunikationsweg bestätigt werden.
6. Computer und Smartphone richtig absichern
Computer und Smartphones enthalten häufig Zugangsdaten, persönliche Fotos, E-Mails, Dokumente und weitere sensible Informationen. Entsprechend wichtig ist es, nicht nur die einzelnen Online-Konten, sondern auch die Geräte selbst zu schützen.
Computer und Smartphone sollten mindestens durch PIN, Passwort oder eine sichere biometrische Anmeldung vor unbefugtem Zugriff geschützt sein. Eine kurze automatische Bildschirmsperre verhindert zusätzlich, dass ein unbeaufsichtigtes Gerät längere Zeit frei zugänglich bleibt.
Auch bei Apps und Programmen lohnt sich Zurückhaltung. Installieren Sie Software möglichst nur aus vertrauenswürdigen Quellen und prüfen Sie insbesondere auf dem Smartphone regelmäßig die vergebenen Berechtigungen. Eine einfache Taschenlampen-App benötigt beispielsweise normalerweise keinen Zugriff auf Kontakte oder Standortdaten.
Nicht mehr benötigte Programme und Apps können entfernt werden. Dadurch werden nicht nur Daten und Speicherplatz freigegeben, sondern auch mögliche zusätzliche Angriffsflächen reduziert.
Bei einem Verlust des Smartphones können Funktionen zur Geräteortung und Fernlöschung ebenfalls hilfreich sein. Sie ermöglichen es je nach System, ein verlorenes Gerät zu sperren oder darauf gespeicherte Daten aus der Ferne zu löschen.
7. WLAN und Router richtig schützen
Der Router verbindet Computer, Smartphones, Smart-TVs und andere Geräte mit dem Internet und ist damit ein zentraler Bestandteil der eigenen IT-Sicherheit. Neben regelmäßigen Firmware-Updates sollten vor allem die Zugangsdaten und Sicherheitseinstellungen überprüft werden.
Für das WLAN empfiehlt sich ein langes, individuelles Passwort sowie eine aktuelle Verschlüsselung wie WPA2 oder – sofern von den Geräten unterstützt – WPA3. Auch der Administrationsbereich des Routers sollte mit einem eigenen starken Passwort geschützt sein.
Wer viele Smart-Home- oder IoT-Geräte nutzt, kann zusätzlich ein separates Gastnetzwerk einrichten. Dadurch lassen sich beispielsweise Kameras, smarte Steckdosen oder andere vernetzte Geräte vom Netzwerk mit Computern und wichtigen Daten trennen.
Nicht benötigte Funktionen und Fernzugriffe sollten deaktiviert werden. Gerade bei älteren Routern lohnt sich außerdem die Prüfung, ob der Hersteller überhaupt noch Sicherheitsupdates bereitstellt.
8. Öffentliche WLAN-Netzwerke mit Vorsicht nutzen
Kostenloses WLAN im Hotel, Café, Flughafen oder Bahnhof ist praktisch, sollte bei sensiblen Vorgängen jedoch mit Bedacht genutzt werden. Besonders bei unbekannten oder frei zugänglichen Netzwerken ist nicht immer eindeutig, wer das Netzwerk betreibt und wie gut es abgesichert ist.
Für Online-Banking, geschäftliche Systeme oder andere besonders sensible Anwendungen ist im Zweifel die eigene Mobilfunkverbindung die bessere Wahl. Zusätzlich sollte darauf geachtet werden, nicht versehentlich einem WLAN beizutreten, dessen Name lediglich einem offiziellen Netzwerk ähnelt.
Ein VPN kann in öffentlichen Netzwerken eine zusätzliche verschlüsselte Verbindung herstellen und damit die Datenübertragung besser schützen. Es sollte jedoch nicht mit einem vollständigen Hackerschutz verwechselt werden: Ein VPN verhindert weder Phishing noch gestohlene Passwörter, Schadsoftware oder die Übernahme eines schlecht geschützten Accounts.
Entscheidend bleiben daher auch unterwegs sichere Zugangsdaten, Zwei-Faktor-Authentifizierung und aktuelle Geräte.
9. Regelmäßige Backups wichtiger Daten erstellen
Backups verhindern einen Hackerangriff nicht, können dessen Folgen aber erheblich begrenzen. Werden Dateien durch Ransomware verschlüsselt, versehentlich gelöscht oder bei einem Angriff beschädigt, lassen sich wichtige Daten im besten Fall aus einer sauberen Sicherung wiederherstellen.
Welche Daten gesichert werden sollten, hängt vom persönlichen oder geschäftlichen Bedarf ab. Besonders wichtig sind beispielsweise Dokumente, Fotos, Kundendaten, Projektdateien und andere Informationen, die sich nicht ohne Weiteres ersetzen lassen.
Dabei reicht es nicht immer aus, eine externe Festplatte dauerhaft mit dem Computer zu verbinden. Ist das Backup ständig erreichbar, könnte Schadsoftware unter Umständen auch die Sicherung beschädigen oder verschlüsseln. Mindestens eine Sicherung wichtiger Daten sollte deshalb getrennt vom laufenden System aufbewahrt werden.
Für Unternehmen gehört außerdem regelmäßig geprüft, ob sich die gesicherten Daten tatsächlich wiederherstellen lassen. Ein Backup ist schließlich nur dann hilfreich, wenn es im Ernstfall vollständig und funktionsfähig zur Verfügung steht.
10. Persönliche Daten bewusst und sparsam veröffentlichen
Je mehr persönliche Informationen öffentlich verfügbar sind, desto leichter können Angreifer diese für gezielte Betrugsversuche oder Social Engineering nutzen. Besonders soziale Netzwerke liefern häufig Informationen über Arbeitgeber, Wohnort, Familienmitglieder, Reisen oder persönliche Interessen.
Solche Informationen können dazu verwendet werden, Nachrichten glaubwürdiger wirken zu lassen. Kennt ein Angreifer beispielsweise den Arbeitgeber oder einen Geschäftspartner, kann eine gefälschte E-Mail deutlich überzeugender formuliert werden.
Es lohnt sich deshalb, regelmäßig zu prüfen, welche persönlichen Informationen öffentlich sichtbar sind. Datenschutzeinstellungen in sozialen Netzwerken sollten angepasst und sensible Daten wie Telefonnummern, private E-Mail-Adressen oder andere persönliche Angaben nur veröffentlicht werden, wenn dies tatsächlich notwendig ist.
Damit ist nicht gemeint, möglichst anonym im Internet zu bleiben. Entscheidend ist vielmehr ein bewusster Umgang mit dem eigenen digitalen Fußabdruck: Informationen, die nicht öffentlich verfügbar sein müssen, sollten auch nicht unnötig öffentlich gemacht werden.
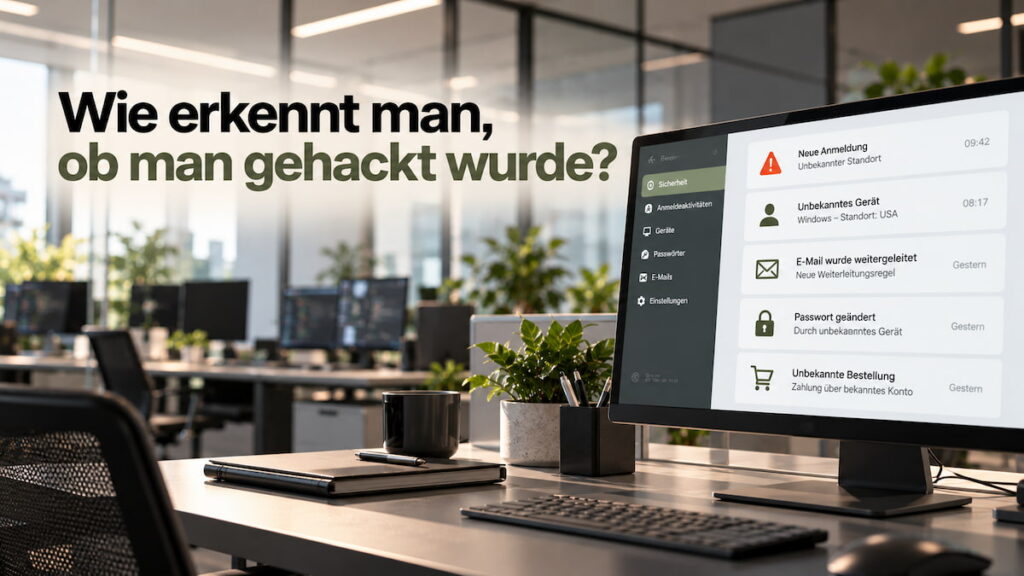
Wie erkennt man, ob man gehackt wurde?
Ein Hackerangriff ist nicht immer sofort erkennbar. Manche Angreifer versuchen, möglichst lange unbemerkt Zugriff auf ein Konto oder System zu behalten. Andere Vorfälle fallen dagegen schnell durch ungewöhnliche Aktivitäten auf.
Mögliche Warnzeichen sind beispielsweise:
- Benachrichtigungen über Anmeldungen von unbekannten Geräten oder Standorten
- plötzlich geänderte Passwörter oder Kontaktdaten
- Nachrichten, Beiträge oder E-Mails, die Sie nicht selbst versendet haben
- unbekannte Bestellungen oder Abbuchungen
- neue Weiterleitungsregeln im E-Mail-Postfach
- Sicherheitswarnungen eines Dienstes
- unbekannte Programme oder auffällige Veränderungen am Gerät
Ein einzelnes Anzeichen bedeutet nicht automatisch, dass tatsächlich ein Hackerangriff stattgefunden hat. Mehrere ungewöhnliche Aktivitäten sollten jedoch ernst genommen werden.
Besonders hilfreich sind die Sicherheitsbereiche vieler Online-Dienste. Dort lässt sich häufig nachvollziehen, welche Geräte aktuell angemeldet sind und wann die letzten Anmeldungen stattgefunden haben. Unbekannte Sitzungen sollten beendet und die Zugangsdaten anschließend geändert werden.
Auch E-Mail-Benachrichtigungen über eine Passwortänderung oder eine neue Anmeldung sollten nicht ignoriert werden. Wer eine solche Änderung nicht selbst durchgeführt hat, sollte das betreffende Konto möglichst schnell überprüfen.
Was tun, wenn man gehackt wurde?
Besteht der konkrete Verdacht auf einen Hackerangriff, zählt vor allem ein strukturiertes Vorgehen. Welche Maßnahmen erforderlich sind, hängt davon ab, ob beispielsweise nur ein einzelner Online-Account oder ein komplettes Gerät betroffen ist.
Bei einem möglicherweise infizierten Computer kann es sinnvoll sein, das Gerät zunächst vom Netzwerk beziehungsweise Internet zu trennen, damit eine bestehende Verbindung zu Angreifern unterbrochen und eine mögliche weitere Ausbreitung erschwert wird.
Wurde dagegen ein Online-Konto übernommen, sollte das Passwort möglichst über ein nicht betroffenes und vertrauenswürdiges Gerät geändert werden. Besonders wichtig sind E-Mail-Konten, da diese häufig zur Wiederherstellung anderer Accounts genutzt werden können.
Danach sollten insbesondere folgende Schritte geprüft werden:
- Passwort des betroffenen Kontos ändern
- dasselbe Passwort auch bei anderen Diensten ersetzen, falls es mehrfach verwendet wurde
- unbekannte Geräte und aktive Sitzungen abmelden
- Zwei-Faktor-Authentifizierung aktivieren oder neu einrichten
- hinterlegte E-Mail-Adressen, Telefonnummern und Wiederherstellungsoptionen kontrollieren
- bei finanziellen Auffälligkeiten unverzüglich Bank oder Zahlungsdienst kontaktieren
- wichtige Informationen und verdächtige Aktivitäten dokumentieren
Bei Unternehmen sollte zusätzlich die zuständige IT- oder IT-Sicherheitsabteilung möglichst frühzeitig informiert werden. Eigenständige Änderungen oder das Löschen von Dateien können die spätere Untersuchung eines Sicherheitsvorfalls erschweren.
Sind persönliche Daten, finanzielle Informationen oder größere Schäden betroffen, können je nach Vorfall weitere Schritte notwendig sein – etwa die Kontaktaufnahme mit der Bank, zuständigen Behörden oder der Polizei.
Wichtig ist vor allem, nicht nur das unmittelbar sichtbare Problem zu beheben. Nach einem erfolgreichen Angriff sollte geklärt werden, wie der Zugriff möglich war und ob weitere Konten, Geräte oder Daten betroffen sein könnten. Nur so lässt sich verhindern, dass der Angreifer über einen zweiten Zugang erneut Zugriff erhält.
Weitere konkrete Hilfestellungen für den Ernstfall bietet das Bundesamt für Sicherheit in der Informationstechnik (BSI) mit seinen Informationen zu IT-Sicherheitsvorfällen.
Wie können sich Unternehmen vor Hackern schützen?
Für Unternehmen können Hackerangriffe besonders schwerwiegende Folgen haben. Neben dem Verlust sensibler Daten können Produktionsausfälle, Betriebsunterbrechungen, finanzielle Schäden und Reputationsverluste entstehen. Gleichzeitig reicht es nicht aus, lediglich einzelne Computer mit Sicherheitssoftware auszustatten.
Ein wirksames Sicherheitskonzept sollte verschiedene Ebenen berücksichtigen: Mitarbeitende, Zugriffsrechte, Netzwerke, Systeme, Backups und klare Abläufe für den Ernstfall. Entscheidend ist dabei, mögliche Angriffsflächen zu reduzieren und gleichzeitig dafür zu sorgen, dass sich ein erfolgreicher Angriff nicht ungehindert im gesamten Unternehmen ausbreiten kann.
Welche Maßnahmen erforderlich sind, hängt von Größe, Branche und IT-Infrastruktur des Unternehmens ab. Einige grundlegende Prinzipien sind jedoch für nahezu jedes Unternehmen relevant.
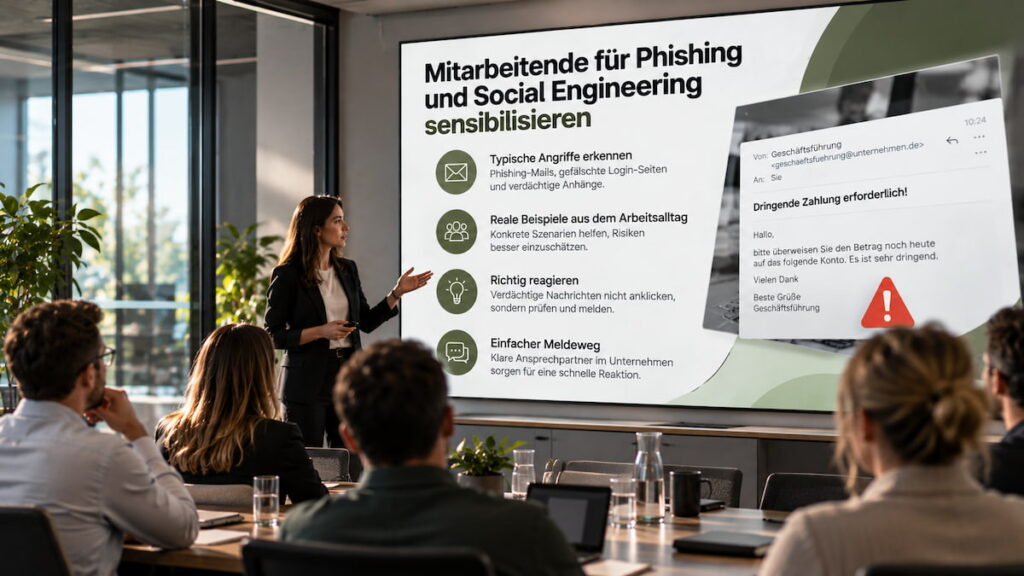
Mitarbeitende für Phishing und Social Engineering sensibilisieren
Technische Schutzmaßnahmen können viele Angriffe abwehren, aber nicht jede betrügerische Nachricht automatisch erkennen. Angreifer versuchen deshalb gezielt, Mitarbeitende zu täuschen und sie beispielsweise zum Öffnen eines Anhangs, zur Eingabe von Zugangsdaten oder zur Durchführung einer Zahlung zu bewegen.
Unternehmen sollten ihre Mitarbeitenden regelmäßig dafür sensibilisieren, verdächtige Situationen zu erkennen und richtig darauf zu reagieren. Besonders relevant sind dabei Phishing-Mails, gefälschte Login-Seiten, unerwartete Dateianhänge und ungewöhnliche Zahlungsaufforderungen.
Dabei sollten Schulungen möglichst konkrete Situationen aus dem Arbeitsalltag aufgreifen. Ein typisches Beispiel ist eine vermeintliche Nachricht der Geschäftsführung, in der eine dringende Überweisung verlangt wird. Auch gefälschte Nachrichten von Kunden, Lieferanten oder IT-Dienstleistern können überzeugend wirken.
Mindestens genauso wichtig ist ein einfacher interner Meldeweg. Mitarbeitende sollten wissen, an wen sie sich bei einer verdächtigen Nachricht wenden können, ohne lange nach dem richtigen Ansprechpartner suchen zu müssen. Je früher ein möglicher Angriff erkannt wird, desto schneller kann das Unternehmen reagieren.
Zugriffsrechte nach dem Least-Privilege-Prinzip vergeben
Nicht jeder Mitarbeiter benötigt Zugriff auf alle Daten und Systeme eines Unternehmens. Trotzdem sammeln sich im Arbeitsalltag häufig Berechtigungen an, die längst nicht mehr benötigt werden. Das kann bei einem kompromittierten Benutzerkonto zum Problem werden.
Beim sogenannten Least-Privilege-Prinzip erhalten Nutzer nur die Zugriffsrechte, die sie für ihre jeweilige Tätigkeit tatsächlich benötigen. Wird ein Account übernommen, sind dadurch im besten Fall nur bestimmte Bereiche betroffen und nicht unmittelbar große Teile der IT-Infrastruktur.
Besonders sensible Systeme und administrative Zugänge sollten zusätzlich geschützt werden. Administratorrechte sollten beispielsweise nicht für alltägliche Aufgaben verwendet und nur einem begrenzten Personenkreis zur Verfügung stehen.
Auch bei einem internen Stellenwechsel oder wenn Mitarbeitende das Unternehmen verlassen, müssen Berechtigungen angepasst beziehungsweise Zugänge deaktiviert werden. Eine regelmäßige Überprüfung bestehender Benutzerkonten und Zugriffsrechte verhindert, dass unnötige Berechtigungen über Jahre bestehen bleiben.
Netzwerk segmentieren
Ein Unternehmensnetzwerk sollte möglichst nicht wie ein einziger großer Bereich aufgebaut sein, in dem jedes Gerät auf alle anderen Systeme zugreifen kann. Gelingt es einem Angreifer, einen einzelnen Computer zu kompromittieren, könnte er sonst versuchen, sich von dort aus innerhalb des Netzwerks weiterzubewegen.
Durch eine Netzwerksegmentierung werden unterschiedliche Bereiche voneinander getrennt. So können beispielsweise Arbeitsplatzrechner, Server, Produktionssysteme oder Gastnetzwerke jeweils eigene Netzwerkbereiche erhalten. Zwischen diesen Bereichen wird festgelegt, welche Verbindungen tatsächlich notwendig und erlaubt sind.
Das Ziel besteht darin, einen erfolgreichen Angriff möglichst einzugrenzen. Wird beispielsweise ein Arbeitsplatzrechner kompromittiert, sollte der Angreifer nicht automatisch Zugriff auf zentrale Server oder sensible Unternehmensdaten erhalten.
Für Unternehmen mit komplexeren IT-Strukturen ist die Segmentierung deshalb ein wichtiger Bestandteil einer mehrstufigen Sicherheitsstrategie.
Patch- und Schwachstellenmanagement etablieren
Während Privatpersonen Updates meist direkt auf ihren Geräten installieren können, müssen Unternehmen häufig eine größere Anzahl an Computern, Servern, Anwendungen und Netzwerkkomponenten aktuell halten. Ohne klare Zuständigkeiten besteht die Gefahr, dass einzelne Systeme über längere Zeit veraltet bleiben.
Ein geregeltes Patchmanagement stellt sicher, dass verfügbare Sicherheitsupdates erfasst, bewertet und zeitnah installiert werden. Besonders kritische Schwachstellen sollten dabei priorisiert behandelt werden.
Unternehmen sollten außerdem einen Überblick darüber haben, welche Hard- und Software überhaupt eingesetzt wird. Nur bekannte Systeme können zuverlässig aktualisiert und überwacht werden. Veraltete Programme oder Geräte, für die der Hersteller keine Sicherheitsupdates mehr bereitstellt, sollten nach Möglichkeit ersetzt oder besonders abgesichert werden.
Bei geschäftskritischen Systemen können Updates zunächst getestet werden, bevor sie breit ausgerollt werden. Wichtig ist jedoch, dass Sicherheitsaktualisierungen nicht allein aus Bequemlichkeit dauerhaft verschoben werden.
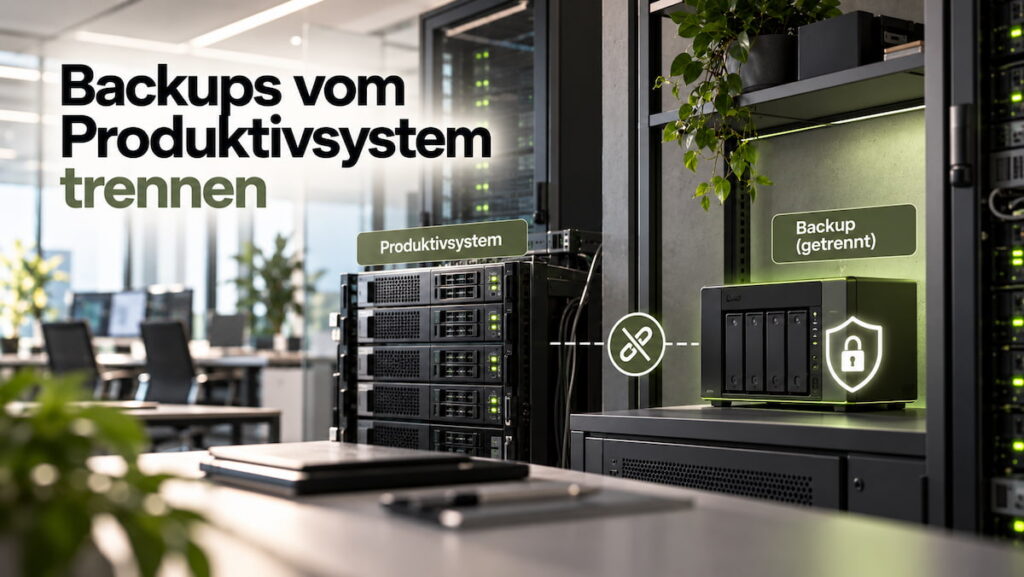
Backups vom Produktivsystem trennen
Für Unternehmen sind Backups besonders wichtig, da ein Verlust zentraler Daten schnell den gesamten Geschäftsbetrieb beeinträchtigen kann. Gleichzeitig versuchen Angreifer bei Ransomware-Attacken häufig, nicht nur die Originaldaten, sondern auch erreichbare Sicherungen zu verschlüsseln oder zu löschen.
Deshalb sollten Unternehmen nicht ausschließlich auf Backups setzen, die dauerhaft mit dem normalen Netzwerk verbunden sind. Mindestens eine Sicherung sollte technisch oder physisch vom Produktivsystem getrennt beziehungsweise gegen Veränderungen besonders geschützt sein.
Neben der eigentlichen Datensicherung ist die Wiederherstellung entscheidend. Unternehmen sollten regelmäßig testen, ob sich wichtige Systeme und Daten tatsächlich aus den vorhandenen Backups wiederherstellen lassen.
Dabei sollten auch klare Prioritäten festgelegt werden: Welche Systeme müssen nach einem Cyberangriff zuerst wieder funktionieren? Welche Daten sind für den Geschäftsbetrieb unverzichtbar? Diese Fragen sollten bereits vor einem Sicherheitsvorfall beantwortet sein – und nicht erst dann, wenn Systeme ausgefallen sind.
Netzwerkaktivitäten überwachen
Je früher ein Cyberangriff erkannt wird, desto schneller kann ein Unternehmen reagieren. Deshalb sollten sicherheitsrelevante Aktivitäten in der IT-Infrastruktur überwacht und wichtige Ereignisse protokolliert werden.
Auffällig können beispielsweise ungewöhnlich viele fehlgeschlagene Anmeldeversuche, Zugriffe zu ungewöhnlichen Zeiten, große Datenübertragungen oder Verbindungen zu unbekannten Systemen sein. Solche Ereignisse bedeuten nicht automatisch, dass ein Angriff stattfindet, können aber wichtige Warnsignale liefern.
Welche Form des Monitorings sinnvoll ist, hängt stark von der Größe und IT-Infrastruktur des Unternehmens ab. Wichtig ist vor allem, dass relevante Sicherheitsmeldungen nicht nur gesammelt, sondern auch ausgewertet werden. Denn eine Warnung hilft wenig, wenn sie im Ernstfall niemand bemerkt.
Notfallplan für Cyberangriffe erstellen
Selbst mit umfangreichen Sicherheitsmaßnahmen lässt sich ein erfolgreicher Cyberangriff nicht vollständig ausschließen. Unternehmen sollten deshalb bereits im Vorfeld festlegen, wie sie bei einem Sicherheitsvorfall reagieren.
Ein Notfallplan sollte unter anderem klären:
- Wer ist bei einem Cyberangriff verantwortlich?
- Welche internen und externen Ansprechpartner müssen informiert werden?
- Welche Systeme müssen möglicherweise vom Netzwerk getrennt werden?
- Welche Geschäftsprozesse haben bei der Wiederherstellung Priorität?
- Wo befinden sich Backups und wie werden sie wiederhergestellt?
- Welche Kunden, Partner oder Behörden müssen gegebenenfalls informiert werden?
Auch Kontaktdaten wichtiger Ansprechpartner sollten außerhalb der betroffenen IT-Systeme verfügbar sein. Ist beispielsweise das Unternehmensnetzwerk durch Ransomware nicht erreichbar, hilft eine Kontaktliste wenig, wenn sie ausschließlich auf einem gesperrten Server gespeichert wurde.
Ein solcher Plan sollte regelmäßig überprüft und möglichst auch praktisch getestet werden. Dadurch lässt sich feststellen, ob Verantwortlichkeiten und Abläufe im Ernstfall tatsächlich funktionieren.
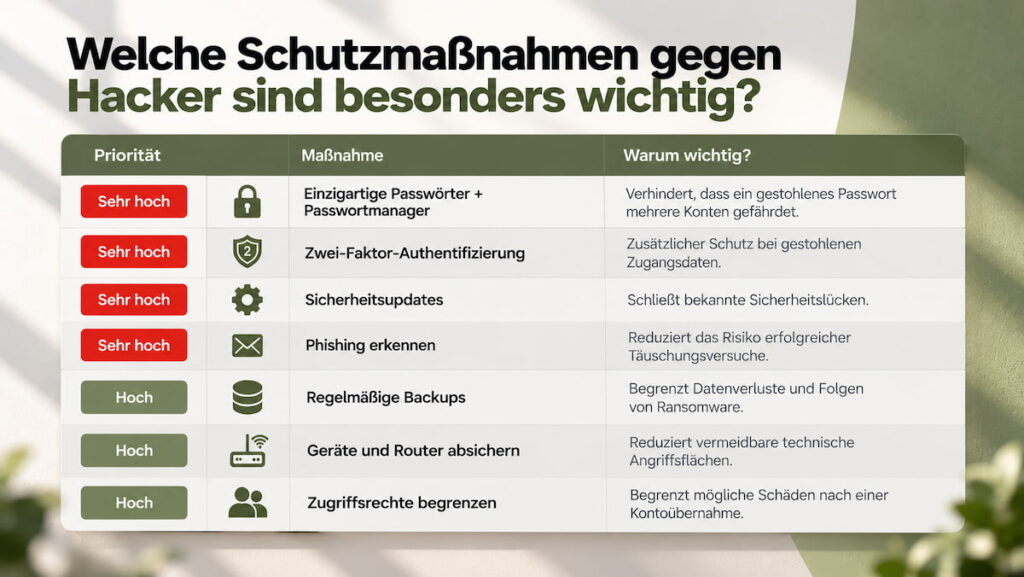
Welche Schutzmaßnahmen gegen Hacker sind besonders wichtig?
Nicht jede Sicherheitsmaßnahme muss gleichzeitig umgesetzt werden. Besonders wenn bisher nur wenige Schutzmaßnahmen vorhanden sind, sollten zunächst die größten Risiken reduziert werden.
Eine sinnvolle Priorisierung kann beispielsweise so aussehen:
| Priorität | Maßnahme | Warum wichtig? |
| Sehr hoch | Einzigartige Passwörter + Passwortmanager | Verhindert, dass ein gestohlenes Passwort mehrere Konten gefährdet |
| Sehr hoch | Zwei-Faktor-Authentifizierung | Zusätzlicher Schutz bei gestohlenen Zugangsdaten |
| Sehr hoch | Sicherheitsupdates | Schließt bekannte Sicherheitslücken |
| Sehr hoch | Phishing erkennen | Reduziert das Risiko erfolgreicher Täuschungsversuche |
| Hoch | Regelmäßige Backups | Begrenzt Datenverluste und Folgen von Ransomware |
| Hoch | Geräte und Router absichern | Reduziert vermeidbare technische Angriffsflächen |
| Hoch | Zugriffsrechte begrenzen | Begrenzt mögliche Schäden nach einer Kontoübernahme |
Für Privatpersonen haben vor allem sichere und unterschiedliche Passwörter, Zwei-Faktor-Authentifizierung, aktuelle Geräte und ein vorsichtiger Umgang mit verdächtigen Nachrichten hohe Priorität.
Unternehmen müssen darüber hinaus berücksichtigen, dass ein einzelner kompromittierter Account Auswirkungen auf zahlreiche Systeme haben kann. Deshalb gewinnen hier Maßnahmen wie Zugriffsmanagement, Netzwerksegmentierung, Monitoring, getrennte Backups und ein funktionierender Notfallplan zusätzlich an Bedeutung.
Entscheidend ist nicht, möglichst viele Sicherheitsmaßnahmen auf dem Papier zu haben. Sie müssen im Alltag konsequent umgesetzt, regelmäßig überprüft und bei Veränderungen der IT-Infrastruktur angepasst werden.
Häufige Fragen zum Schutz vor Hackern
Rund um den Schutz vor Hackerangriffen gibt es einige Fragen, die besonders häufig auftreten. Vor allem bei Passwörtern, Sicherheitssoftware und zusätzlichen Schutzmaßnahmen herrscht oft Unsicherheit. Die folgenden Antworten fassen die wichtigsten Punkte kurz und verständlich zusammen.
Wie schützt man sich am besten vor Hackern?
Den besten Schutz bietet eine Kombination verschiedener Sicherheitsmaßnahmen. Besonders wichtig sind einzigartige Passwörter, Zwei-Faktor-Authentifizierung, regelmäßige Sicherheitsupdates und ein vorsichtiger Umgang mit E-Mails, Links und Anhängen. Zusätzlich sollten wichtige Daten regelmäßig gesichert werden.
Entscheidend ist das Zusammenspiel: Wird beispielsweise ein Passwort gestohlen, kann die Zwei-Faktor-Authentifizierung einen direkten Zugriff verhindern. Kommt es dennoch zu einem Datenverlust, kann ein aktuelles Backup die Folgen begrenzen.
Kann ein starkes Passwort Hacker stoppen?
Ein starkes Passwort ist wichtig, reicht allein aber nicht aus. Zugangsdaten können beispielsweise durch Phishing, Schadsoftware oder ein Datenleck bei einem Anbieter in falsche Hände geraten.
Deshalb sollte für jeden wichtigen Dienst ein eigenes Passwort verwendet und zusätzlich die Zwei-Faktor-Authentifizierung aktiviert werden. Besonders problematisch ist die mehrfache Verwendung desselben Passworts, da ein einziger Vorfall dadurch mehrere Konten gefährden kann.
Brauche ich ein Antivirenprogramm?
Ein Virenschutz kann einen sinnvollen zusätzlichen Schutz bieten, ist aber nur ein Bestandteil der IT-Sicherheit. Moderne Betriebssysteme verfügen bereits über integrierte Sicherheitsfunktionen, die ebenfalls regelmäßig aktualisiert werden sollten.
Wichtiger als die alleinige Installation eines zusätzlichen Antivirenprogramms ist das Gesamtverhalten: Updates installieren, Programme aus vertrauenswürdigen Quellen beziehen, verdächtige Anhänge nicht öffnen und Sicherheitswarnungen ernst nehmen.
Auch ein gutes Antivirenprogramm kann nicht zuverlässig verhindern, dass ein Nutzer seine Zugangsdaten auf einer täuschend echt gestalteten Phishing-Seite selbst eingibt. Sicherheitssoftware ersetzt deshalb nicht den aufmerksamen Umgang mit digitalen Inhalten.
Schützt ein VPN vor Hackern?
Ein VPN kann die Internetverbindung verschlüsseln und ist vor allem dann sinnvoll, wenn Daten über ein fremdes oder öffentliches Netzwerk übertragen werden. Dadurch wird es schwieriger, den Datenverkehr innerhalb des Netzwerks mitzulesen.
Ein VPN bietet jedoch keinen vollständigen Schutz vor Hackerangriffen. Es verhindert beispielsweise nicht, dass Zugangsdaten auf einer Phishing-Seite eingegeben, schädliche Dateien geöffnet oder unsichere Passwörter verwendet werden.
Ein VPN sollte daher als zusätzliche Sicherheitsmaßnahme verstanden werden. Für den grundlegenden Schutz bleiben starke Zugangsdaten, Zwei-Faktor-Authentifizierung, aktuelle Software und ein vorsichtiger Umgang mit verdächtigen Inhalten wichtiger.
Kann ein Smartphone gehackt werden?
Auch Smartphones können Ziel eines Hackerangriffs werden. Risiken entstehen beispielsweise durch schädliche Apps, Phishing-Nachrichten, manipulierte Links, veraltete Software oder gestohlene Zugangsdaten.
Um das Risiko zu reduzieren, sollten Betriebssystem und Apps regelmäßig aktualisiert und Anwendungen möglichst nur aus vertrauenswürdigen Quellen installiert werden. Zusätzlich empfiehlt es sich, App-Berechtigungen zu kontrollieren und das Smartphone mit PIN, Passwort oder einer sicheren biometrischen Sperre zu schützen.
Besonders wichtig ist außerdem die Absicherung der auf dem Smartphone verwendeten Konten. Denn häufig sind dort E-Mail, Cloud-Speicher, soziale Netzwerke und weitere persönliche Dienste gleichzeitig angemeldet.
Wie merke ich, dass mein Account gehackt wurde?
Mögliche Hinweise sind unbekannte Anmeldungen, plötzlich geänderte Zugangsdaten oder Aktivitäten, die Sie nicht selbst durchgeführt haben. Dazu können beispielsweise versendete Nachrichten, neue Bestellungen oder Veränderungen an den Kontoeinstellungen gehören.
Viele Anbieter informieren ihre Nutzer außerdem über Anmeldungen von neuen Geräten oder ungewöhnlichen Standorten. Solche Sicherheitsmeldungen sollten ernst genommen und überprüft werden.
Besteht der Verdacht auf einen unbefugten Zugriff, sollte das Passwort möglichst schnell über ein vertrauenswürdiges Gerät geändert werden. Zusätzlich sollten unbekannte Sitzungen beendet, hinterlegte Kontaktdaten kontrolliert und die Zwei-Faktor-Authentifizierung aktiviert beziehungsweise überprüft werden.
Was sollte ich zuerst tun, wenn ich gehackt wurde?
Welche Maßnahme zuerst erforderlich ist, hängt davon ab, was betroffen ist. Wurde ein Online-Konto übernommen, sollte das Passwort möglichst schnell über ein sicheres, nicht betroffenes Gerät geändert werden. Anschließend sollten unbekannte Sitzungen beendet und die hinterlegten Kontaktdaten sowie Sicherheitseinstellungen überprüft werden.
Ist dagegen ein Computer möglicherweise mit Schadsoftware infiziert, kann es sinnvoll sein, ihn zunächst vom Netzwerk zu trennen. Bei verdächtigen Abbuchungen oder kompromittierten Zahlungsdaten sollte zudem unverzüglich die Bank oder der jeweilige Zahlungsanbieter kontaktiert werden.
Besonders wichtig ist es, anschließend herauszufinden, wie der Angriff erfolgt ist und ob weitere Konten oder Geräte betroffen sind. Wurde beispielsweise ein mehrfach verwendetes Passwort gestohlen, muss dieses auch bei allen anderen Diensten geändert werden.
Fazit: Schutz vor Hackern beginnt mit den richtigen Grundlagen
Einen hundertprozentigen Schutz vor Hackerangriffen gibt es nicht. Das bedeutet jedoch nicht, dass Nutzer oder Unternehmen Cyberangriffen schutzlos ausgeliefert sind. Viele Risiken lassen sich bereits durch konsequent umgesetzte Grundlagen deutlich reduzieren.
Besonders wichtig sind unterschiedliche und starke Passwörter, Zwei-Faktor-Authentifizierung, aktuelle Software, regelmäßige Backups und ein aufmerksamer Umgang mit verdächtigen Nachrichten. Unternehmen sollten darüber hinaus Zugriffsrechte begrenzen, ihre Netzwerke sinnvoll strukturieren und klare Abläufe für mögliche Sicherheitsvorfälle festlegen.
Entscheidend ist, IT-Sicherheit nicht als einmalige Aufgabe zu betrachten. Neue Geräte, Anwendungen und Angriffsmethoden verändern die möglichen Risiken. Sicherheitsmaßnahmen sollten deshalb regelmäßig überprüft und an die aktuelle Situation angepasst werden.
Wer frühzeitig vorsorgt, reduziert nicht nur die Wahrscheinlichkeit eines erfolgreichen Angriffs, sondern kann auch dessen mögliche Folgen erheblich begrenzen.
Sie möchten wissen, wie gut Ihr Unternehmen tatsächlich vor Cyberangriffen geschützt ist?
Eine professionelle Überprüfung der bestehenden IT-Sicherheitsmaßnahmen kann dabei helfen, Schwachstellen frühzeitig zu erkennen und geeignete Schutzmaßnahmen gezielt umzusetzen.















