
Phishing-Nachrichten sind heute nicht mehr zwangsläufig an Rechtschreibfehlern, einer schlechten Gestaltung oder einer offensichtlich unseriösen Absenderadresse zu erkennen. Gefälschte E-Mails, SMS und Webseiten können professionell gestaltet sein und auf den ersten Blick wie eine echte Nachricht von einer Bank, einem Onlineshop, einem Paketdienst oder sogar einem Kollegen wirken.
Umso wichtiger ist es, nicht nur auf ein einzelnes Merkmal zu achten. Wer Phishing erkennen möchte, sollte Absender, Inhalt, Links und die konkrete Aufforderung einer Nachricht gemeinsam betrachten. Besonders vorsichtig sollten Sie werden, wenn plötzlich Zeitdruck aufgebaut wird, Zugangsdaten verlangt werden oder Sie über einen Link zu einer Anmeldung aufgefordert werden.
In diesem Beitrag erfahren Sie, woran man Phishing erkennt, welche Warnzeichen besonders wichtig sind und wie Sie verdächtige E-Mails und Webseiten überprüfen können. Außerdem zeigen wir, was Sie tun sollten, wenn Sie bereits auf einen verdächtigen Link geklickt haben.
Was ist Phishing und wie funktioniert es?
Phishing ist eine Betrugsmethode, bei der Angreifer versuchen, sich als vertrauenswürdige Person oder Organisation auszugeben. Ziel ist es häufig, Zugangsdaten, persönliche Informationen oder Zahlungsdaten zu erbeuten. In anderen Fällen sollen Empfänger dazu gebracht werden, schädliche Dateien zu öffnen oder eine bestimmte Handlung auszuführen.
Ein typischer Angriff beginnt beispielsweise mit einer E-Mail, die scheinbar von einem bekannten Unternehmen stammt. Darin wird behauptet, dass ein Konto gesperrt wurde, eine Zahlung bestätigt werden müsse oder eine erneute Anmeldung erforderlich sei. Ein enthaltener Link führt anschließend nicht zur echten Webseite des Unternehmens, sondern zu einer täuschend ähnlichen Kopie.
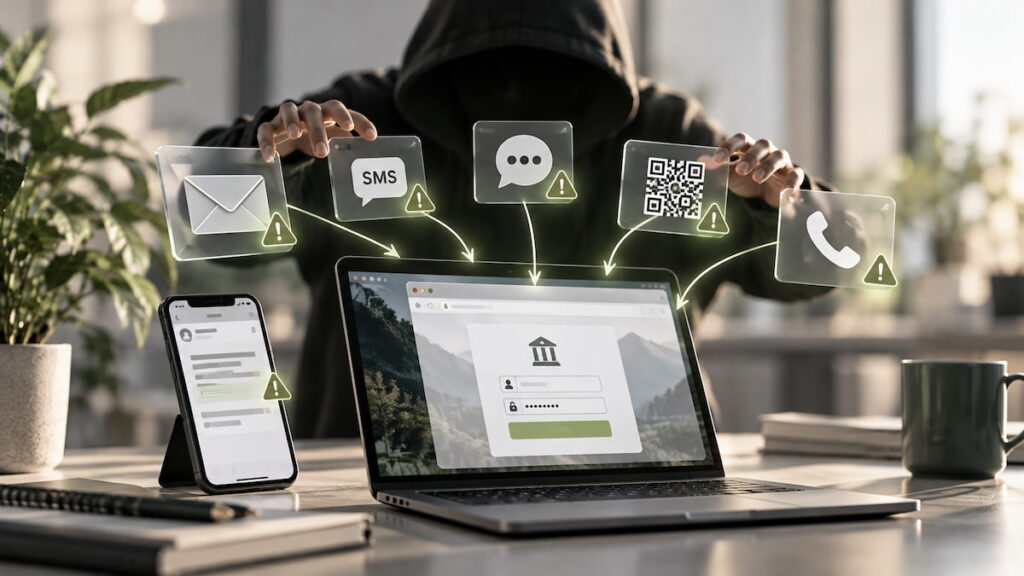
Gibt der Nutzer dort seine Zugangsdaten ein, können diese an die Angreifer übertragen werden. Phishing beschränkt sich dabei längst nicht mehr auf E-Mails. Vergleichbare Betrugsversuche können auch über SMS, Messenger, soziale Netzwerke, QR-Codes oder Telefonanrufe erfolgen.
Entscheidend ist deshalb weniger der Kommunikationsweg als die Vorgehensweise: Vertrauen wird vorgetäuscht, um den Empfänger zu einer Handlung zu bewegen, die den Angreifern einen Vorteil verschafft.
Woran erkennt man Phishing? 7 typische Warnzeichen
Eine einzelne Auffälligkeit bedeutet nicht automatisch, dass es sich um Phishing handelt. Treffen jedoch mehrere Warnzeichen zusammen, sollten Sie eine Nachricht besonders sorgfältig überprüfen.
1. Absender und E-Mail-Adresse sind verdächtig
Der angezeigte Absendername allein sagt wenig darüber aus, von wem eine E-Mail tatsächlich stammt. Angreifer können beispielsweise einen bekannten Unternehmensnamen anzeigen lassen, während sich dahinter eine völlig andere E-Mail-Adresse verbirgt.
Achten Sie deshalb auf die vollständige Absenderadresse. Verdächtig können beispielsweise zusätzliche Zeichen, Buchstabendreher oder Domains sein, die dem Original lediglich ähneln.
Aus einer bekannten Domain wie:
unternehmen.de
könnte beispielsweise eine Adresse mit:
unternehmen-service.de
oder einer ähnlich aussehenden Schreibweise werden.
Solche Unterschiede fallen beim schnellen Lesen leicht nicht auf. Besonders bei Nachrichten, die zu einer Anmeldung, Zahlung oder Eingabe persönlicher Daten auffordern, lohnt sich deshalb ein genauer Blick auf die tatsächliche Absenderadresse.
2. Die Nachricht erzeugt Zeitdruck oder Angst
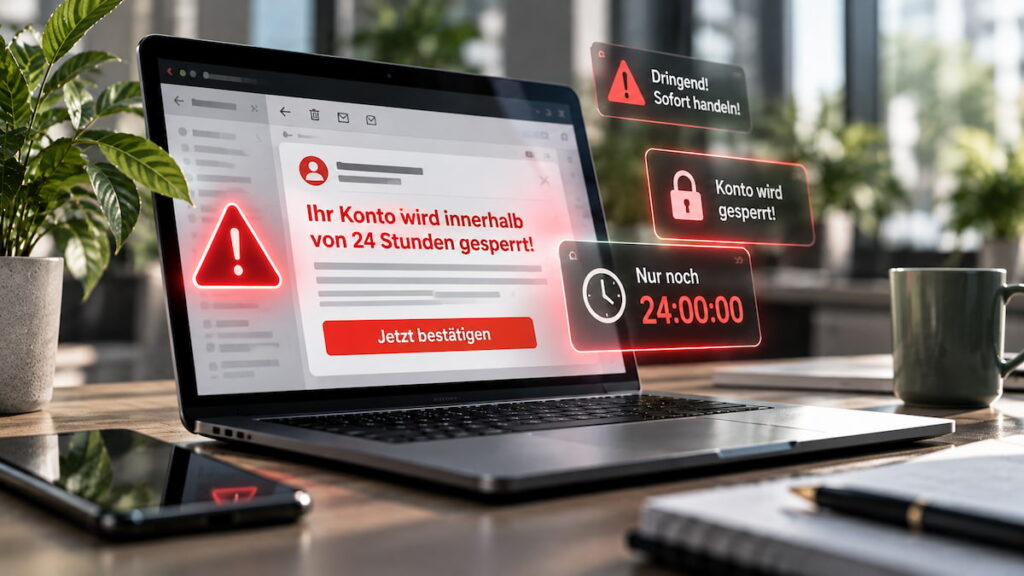
Phishing funktioniert häufig über psychologischen Druck. Empfänger sollen möglichst schnell reagieren und dadurch weniger Zeit haben, die Nachricht kritisch zu überprüfen.
Typische Aussagen können beispielsweise sein:
- „Ihr Konto wird innerhalb von 24 Stunden gesperrt.“
- „Ungewöhnliche Aktivitäten wurden festgestellt.“
- „Bestätigen Sie Ihre Daten sofort.“
- „Ihre Zahlung konnte nicht verarbeitet werden.“
- „Handeln Sie jetzt, um eine Sperrung zu verhindern.“
Nicht jede dringende Nachricht ist automatisch Phishing. Problematisch wird es vor allem dann, wenn starke Dringlichkeit mit einem Link, einer Zahlungsaufforderung oder der Eingabe sensibler Daten verbunden wird.
Statt direkt auf den enthaltenen Link zu klicken, sollten Sie die bekannte Webseite des Anbieters selbst aufrufen oder dessen offizielle App verwenden.
3. Links führen auf ungewöhnliche oder gefälschte Domains
Ein Link kann im Text seriös aussehen und trotzdem auf eine völlig andere Webseite führen. Deshalb ist nicht entscheidend, welcher Text angezeigt wird, sondern welche tatsächliche Internetadresse hinter dem Link steckt.
Besonders aufmerksam sollten Sie bei Domains sein, die bekannten Adressen stark ähneln. Angreifer nutzen beispielsweise zusätzliche Wörter, vertauschte Buchstaben oder ähnlich aussehende Zeichen, damit eine gefälschte Adresse beim schnellen Lesen nicht auffällt.
Am Computer können Sie bei vielen Anwendungen mit dem Mauszeiger über einen Link fahren, ohne ihn anzuklicken. Dadurch lässt sich häufig die tatsächliche Zieladresse anzeigen.
Bei unerwarteten Nachrichten ist jedoch die sicherste Variante, den enthaltenen Link gar nicht zu verwenden. Öffnen Sie stattdessen die Ihnen bekannte Webseite direkt über den Browser oder nutzen Sie die offizielle App des jeweiligen Anbieters.
4. Passwörter oder persönliche Daten werden verlangt
Besondere Vorsicht ist geboten, wenn Sie über eine E-Mail, SMS oder verlinkte Webseite dazu aufgefordert werden, sensible Informationen einzugeben. Dazu gehören beispielsweise Passwörter, Kreditkartendaten, Bankinformationen, PINs, TANs oder andere Zugangsdaten.
Phishing-Nachrichten liefern häufig gleichzeitig eine plausible Begründung für diese Aufforderung. Angeblich müsse das Konto bestätigt, eine verdächtige Anmeldung überprüft oder eine Zahlung freigegeben werden. Dadurch soll die Eingabe der Daten wie ein normaler Sicherheitsvorgang wirken.
Wer eine solche Aufforderung erhält, sollte nicht den bereitgestellten Link verwenden. Rufen Sie den jeweiligen Dienst stattdessen über die Ihnen bekannte Internetadresse oder die offizielle App auf. Gibt es tatsächlich ein Problem mit Ihrem Konto, lässt sich dieses dort in der Regel ebenfalls erkennen.
Besonders kritisch ist die Kombination aus Dringlichkeit, einem direkten Link und der Aufforderung zur Eingabe sensibler Daten. Treffen mehrere dieser Merkmale zusammen, sollte die Nachricht zunächst überprüft werden.
5. Unerwartete Anhänge sollen geöffnet werden
Nicht jeder Phishing-Angriff versucht, Zugangsdaten über eine gefälschte Webseite abzugreifen. Angreifer können auch versuchen, Empfänger zum Öffnen eines manipulierten Dateianhangs zu bewegen.
Als Vorwand dienen beispielsweise:
- angebliche Rechnungen oder Mahnungen
- Versand- und Lieferinformationen
- Bewerbungsunterlagen
- Vertragsdokumente
- Bestellbestätigungen
- interne Dokumente oder Geschäftsinformationen
Entscheidend ist dabei der Kontext. Erwarten Sie keine Rechnung, Bewerbung oder Datei von diesem Absender, sollten Sie den Anhang nicht vorschnell öffnen. Auch ein bekannter Absender bietet keine vollständige Sicherheit, da E-Mail-Konten kompromittiert oder Absenderinformationen manipuliert werden können.
Im geschäftlichen Umfeld empfiehlt es sich, ungewöhnliche Anhänge über einen bereits bekannten Kommunikationsweg zu bestätigen. Eine kurze Rückfrage beim vermeintlichen Absender kann verhindern, dass eine manipulierte Datei geöffnet wird.
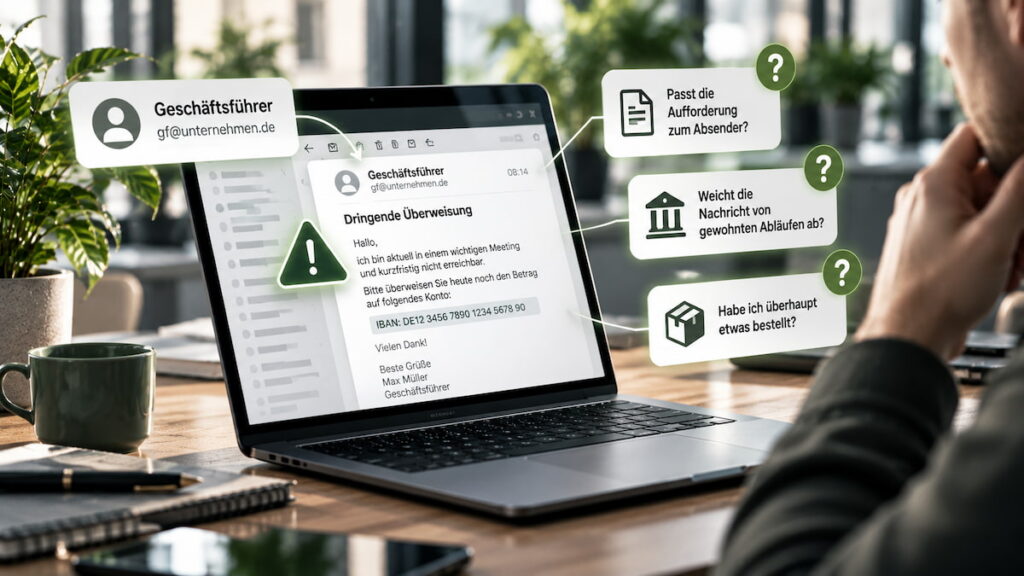
6. Inhalt oder Aufforderung passen nicht zum Absender
Eine Phishing-Nachricht kann technisch und sprachlich professionell wirken und trotzdem durch ihren Inhalt auffallen. Entscheidend ist deshalb die Frage: Ist es plausibel, dass diese Person oder dieses Unternehmen mich auf diesem Weg zu dieser Handlung auffordert?
Ein Beispiel: Ein Mitarbeiter erhält scheinbar eine Nachricht seines Geschäftsführers mit der Bitte, kurzfristig eine Überweisung vorzunehmen oder vertrauliche Unterlagen zu versenden. Name, Signatur und Schreibweise können überzeugend wirken. Ungewöhnlich ist jedoch die Aufforderung selbst – insbesondere wenn sie von etablierten Abläufen im Unternehmen abweicht.
Ähnliches gilt für vermeintliche Nachrichten von Banken, Paketdiensten oder Onlineshops. Haben Sie beispielsweise nichts bestellt, sollte eine unerwartete Aufforderung zur Zahlung von Versandkosten misstrauisch machen.
Prüfen Sie deshalb nicht nur, wie eine Nachricht aussieht, sondern auch, ob sie zum bisherigen Kontakt und zum üblichen Ablauf passt. Bei ungewöhnlichen Zahlungsaufforderungen, Änderungen von Bankverbindungen oder der Weitergabe vertraulicher Informationen sollte eine zusätzliche Bestätigung über einen unabhängigen Kommunikationsweg erfolgen.
7. Sprache und Gestaltung wirken ungewöhnlich
Rechtschreibfehler, ungewöhnliche Formulierungen oder eine unprofessionelle Gestaltung können weiterhin Hinweise auf Phishing sein. Allerdings sollte man sich auf diese Merkmale nicht mehr verlassen. Moderne Phishing-Nachrichten können sprachlich einwandfrei formuliert und optisch sehr überzeugend gestaltet sein.
Auch Logos, Unternehmensfarben, Signaturen und andere Gestaltungselemente lassen sich vergleichsweise einfach kopieren. Eine professionell aussehende E-Mail ist deshalb nicht automatisch eine echte E-Mail.
Achten Sie vielmehr darauf, ob Sprache und Gestaltung zum üblichen Auftritt des vermeintlichen Absenders passen. Eine plötzlich andere Ansprache, ungewöhnliche Formulierungen oder Abweichungen bei Signatur und Aufbau können Hinweise sein.
Entscheidend bleibt das Gesamtbild: Eine fehlerfreie und professionell gestaltete Nachricht kann trotzdem Phishing sein.
Wie kann man eine verdächtige E-Mail überprüfen?
Eine verdächtige E-Mail sollte nicht vorschnell gelöscht, aber auch nicht durch Anklicken von Links oder Öffnen von Anhängen überprüft werden. Stattdessen können Sie einige Merkmale kontrollieren, ohne mit den möglicherweise schädlichen Inhalten zu interagieren.
Absender und Domain kontrollieren
Prüfen Sie zunächst die vollständige E-Mail-Adresse des Absenders und nicht nur den angezeigten Namen. Angreifer können beispielsweise einen bekannten Unternehmensnamen verwenden, obwohl die tatsächliche Nachricht von einer anderen Domain stammt.
Vergleichen Sie die Domain mit der offiziellen Internetadresse des Unternehmens. Achten Sie dabei insbesondere auf zusätzliche Wörter, vertauschte Buchstaben, ungewöhnliche Endungen oder kleine Abweichungen in der Schreibweise.
Bei geschäftlichen E-Mails lohnt sich zusätzlich ein Blick auf den bisherigen Nachrichtenverlauf. Weicht die Adresse plötzlich von der bekannten Adresse eines Kunden, Lieferanten oder Kollegen ab, sollte die Nachricht genauer überprüft werden.
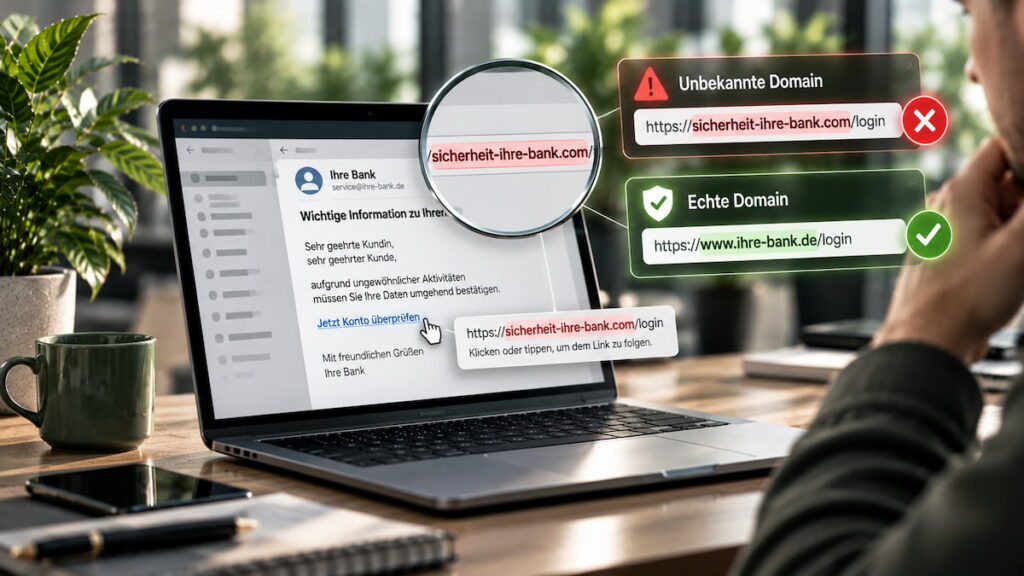
Links prüfen, ohne sie anzuklicken
Enthält die Nachricht einen Link, sollten Sie diesen nicht öffnen, um herauszufinden, ob die Nachricht echt ist. Am Computer lässt sich die tatsächliche Zieladresse bei vielen E-Mail-Programmen anzeigen, indem Sie mit dem Mauszeiger über den Link fahren, ohne darauf zu klicken.
Prüfen Sie insbesondere die eigentliche Domain. Lange Internetadressen können so aufgebaut sein, dass ein bekannter Unternehmensname zwar irgendwo in der URL auftaucht, die Webseite tatsächlich aber zu einer anderen Domain gehört.
Noch sicherer ist es, auf den Link vollständig zu verzichten. Möchten Sie beispielsweise prüfen, ob tatsächlich eine Nachricht Ihrer Bank, eines Onlineshops oder eines anderen Dienstes vorliegt, öffnen Sie die bekannte Webseite selbst oder verwenden Sie die offizielle App.
So vermeiden Sie, dass Sie allein durch eine überzeugend gestaltete Phishing-Nachricht auf eine gefälschte Login-Seite weitergeleitet werden.
Absender im Zweifel über einen anderen Weg kontaktieren
Bleiben nach der Überprüfung Zweifel, sollten Sie den vermeintlichen Absender über einen unabhängigen Kommunikationsweg kontaktieren. Antworten Sie dafür nicht einfach auf die verdächtige E-Mail und verwenden Sie auch keine darin angegebene Telefonnummer.
Nutzen Sie stattdessen Kontaktdaten, die Ihnen bereits bekannt sind oder die Sie selbst über die offizielle Webseite des Unternehmens aufgerufen haben. Bei einer vermeintlichen Nachricht Ihrer Bank können Sie beispielsweise die offizielle Banking-App verwenden. Im Unternehmen kann eine kurze Rückfrage per Telefon oder über einen bekannten internen Kommunikationskanal sinnvoll sein.
Besonders wichtig ist diese zusätzliche Kontrolle bei ungewöhnlichen Zahlungsaufforderungen, Änderungen von Bankverbindungen oder der Bitte, vertrauliche Informationen zu übermitteln. Schon eine kurze Rückfrage kann klären, ob die Nachricht tatsächlich vom angegebenen Absender stammt.
Wie erkennt man eine Phishing-Webseite?
Phishing findet nicht nur innerhalb einer E-Mail statt. Häufig dient die Nachricht lediglich dazu, Nutzer auf eine gefälschte Webseite zu führen. Diese kann der echten Login-Seite einer Bank, eines Onlineshops, eines E-Mail-Anbieters oder eines anderen Dienstes täuschend ähnlich sehen.
Das wichtigste Merkmal ist deshalb die Internetadresse im Browser. Angreifer verwenden häufig Domains, die dem Original ähneln, zusätzliche Begriffe enthalten oder kleine Schreibfehler aufweisen. Das Design der Webseite ist dagegen kein zuverlässiges Erkennungsmerkmal, da Logos, Farben und ganze Webseiten nachgebildet werden können.
Achten Sie insbesondere auf:
- ungewöhnliche oder falsch geschriebene Domains
- unerwartete Aufforderungen zur erneuten Anmeldung
- Abfragen von Passwörtern, Zahlungs- oder persönlichen Daten
- Weiterleitungen auf eine andere Domain
- Webseiten, die Sie über einen unerwarteten Link erreicht haben
Auch das Schloss-Symbol beziehungsweise eine HTTPS-Verbindung allein beweist nicht, dass eine Webseite vertrauenswürdig ist. HTTPS bedeutet zunächst, dass die Verbindung zwischen Browser und Webseite verschlüsselt wird. Auch betrügerische Webseiten können eine verschlüsselte Verbindung verwenden.
Wenn Sie unsicher sind, schließen Sie die Seite und rufen Sie den gewünschten Dienst über die Ihnen bekannte Adresse oder die offizielle App erneut auf.
Beispiel: So kann eine Phishing-Mail aussehen
Eine typische Phishing-Mail könnte behaupten, dass bei Ihrem Benutzerkonto eine ungewöhnliche Anmeldung festgestellt wurde. Um eine angebliche Sperrung zu verhindern, sollen Sie innerhalb weniger Stunden über einen bereitgestellten Link Ihre Identität bestätigen.
Auf den ersten Blick kann eine solche Nachricht glaubwürdig wirken. Logo, Unternehmensname und Gestaltung entsprechen möglicherweise weitgehend dem Original. Bei genauerer Prüfung zeigen sich jedoch mehrere Warnzeichen:
Absender: Die E-Mail-Adresse ähnelt der offiziellen Adresse, verwendet aber eine abweichende Domain.
Zeitdruck: Das Konto soll angeblich innerhalb weniger Stunden gesperrt werden.
Link: Die angezeigte Schaltfläche führt nicht zur offiziellen Domain des Unternehmens.
Datenabfrage: Auf der verlinkten Webseite sollen Benutzername, Passwort oder weitere persönliche Informationen eingegeben werden.
Genau dieses Zusammenspiel macht Phishing gefährlich. Häufig gibt es nicht das eine eindeutige Merkmal. Erst mehrere kleine Auffälligkeiten zeigen, dass mit der Nachricht etwas nicht stimmt.
Deshalb gilt: Nicht nur das Aussehen einer Nachricht prüfen, sondern immer auch Absender, Kontext, Link und die geforderte Handlung hinterfragen.
Welche Arten von Phishing gibt es?
Phishing kann über unterschiedliche Kommunikationswege stattfinden. Das Grundprinzip bleibt jedoch ähnlich: Angreifer geben sich als vertrauenswürdige Person oder Organisation aus und versuchen, Empfänger zur Preisgabe von Informationen oder zu einer bestimmten Handlung zu bewegen.
Zu den häufigsten Formen gehören:
- E-Mail-Phishing: Gefälschte E-Mails führen beispielsweise zu manipulierten Login-Seiten oder enthalten schädliche Anhänge.
- Spear-Phishing: Die Nachricht wird gezielt auf eine bestimmte Person oder ein Unternehmen zugeschnitten. Dabei können beispielsweise Namen, Positionen oder geschäftliche Zusammenhänge verwendet werden.
- Smishing: Phishing per SMS oder Messenger. Häufig geht es um angebliche Paketzustellungen, Kontoprobleme oder Zahlungsaufforderungen.
- Vishing: Betrugsversuche per Telefon, bei denen sich Angreifer beispielsweise als Bankmitarbeiter, Support oder Geschäftspartner ausgeben.
- Quishing: Manipulierte QR-Codes führen auf gefälschte Webseiten, auf denen Zugangsdaten oder andere Informationen abgefragt werden.
Für die Erkennung gilt unabhängig vom Kanal ein ähnliches Prinzip: Absender, Kontext, Zieladresse und geforderte Handlung sollten zusammen betrachtet werden.
Was tun bei einer Phishing-Nachricht?
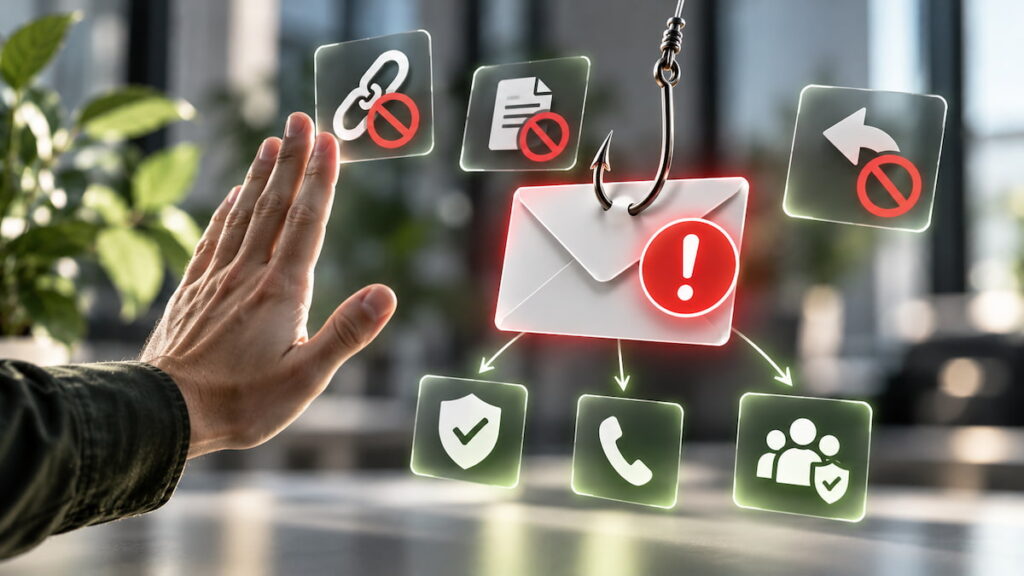
Wenn Sie eine Nachricht für Phishing halten, sollten Sie zunächst nicht mit den enthaltenen Elementen interagieren. Klicken Sie keine Links an, öffnen Sie keine unerwarteten Anhänge und antworten Sie nicht auf die Nachricht.
Bestehen Zweifel an der Echtheit, rufen Sie den betroffenen Dienst über die offizielle Webseite oder App auf. Bei geschäftlichen Nachrichten kann die vermeintlich absendende Person zusätzlich über einen bereits bekannten Kommunikationsweg kontaktiert werden.
Nicht klicken, antworten oder Anhänge öffnen
Solange Sie nicht sicher sind, dass eine Nachricht echt ist, sollten Sie keine darin geforderte Handlung ausführen. Besonders kritisch sind Aufforderungen zur Anmeldung, zur Eingabe persönlicher Daten, zum Öffnen eines Dokuments oder zu einer kurzfristigen Zahlung.
Im Unternehmen sollten verdächtige Nachrichten außerdem nicht einfach nur gelöscht werden. Gibt es einen festgelegten Meldeweg für Sicherheitsvorfälle, sollte die Nachricht an die zuständige IT- oder Security-Stelle gemeldet werden. Dadurch kann geprüft werden, ob weitere Mitarbeiter dieselbe Nachricht erhalten haben.
Phishing melden und IT beziehungsweise Anbieter informieren
Bei einer verdächtigen geschäftlichen E-Mail sollte die interne IT oder die zuständige Stelle für Informationssicherheit möglichst früh informiert werden. So können beispielsweise ähnliche Nachrichten im Unternehmen identifiziert, Absender blockiert oder andere Mitarbeiter gewarnt werden.
Handelt es sich um eine gefälschte Nachricht eines bekannten Dienstleisters, einer Bank oder eines anderen Unternehmens, kann der Phishing-Versuch zusätzlich beim betroffenen Anbieter gemeldet werden.
Wichtig ist die Unterscheidung: Wer die Nachricht lediglich erhalten hat, muss anders reagieren als jemand, der bereits auf einen Link geklickt oder Zugangsdaten eingegeben hat. In diesem Fall sind weitere Sofortmaßnahmen notwendig.
Auf Phishing-Link geklickt – was jetzt?
Ein Klick auf einen Phishing-Link bedeutet nicht automatisch, dass Zugangsdaten gestohlen oder das Gerät mit Schadsoftware infiziert wurde. Entscheidend ist, was nach dem Klick passiert ist. Haben Sie lediglich eine Webseite geöffnet, ist die Situation anders zu bewerten, als wenn Sie dort ein Passwort eingegeben, eine Datei heruntergeladen oder Zahlungsdaten übermittelt haben.
Wichtig ist deshalb, schnell zu reagieren und festzustellen, welche Informationen möglicherweise betroffen sind.
Nur auf den Link geklickt
Haben Sie lediglich eine verdächtige Webseite geöffnet und dort weder Daten eingegeben noch Dateien heruntergeladen, sollten Sie die Seite schließen und nicht weiter mit ihr interagieren.
Prüfen Sie anschließend, ob durch den Besuch möglicherweise ein Download gestartet wurde. Im Unternehmensumfeld sollte der Vorfall zusätzlich an die IT oder die zuständige Security-Stelle gemeldet werden. Diese kann beurteilen, ob weitere technische Prüfungen notwendig sind.
Zugangsdaten eingegeben
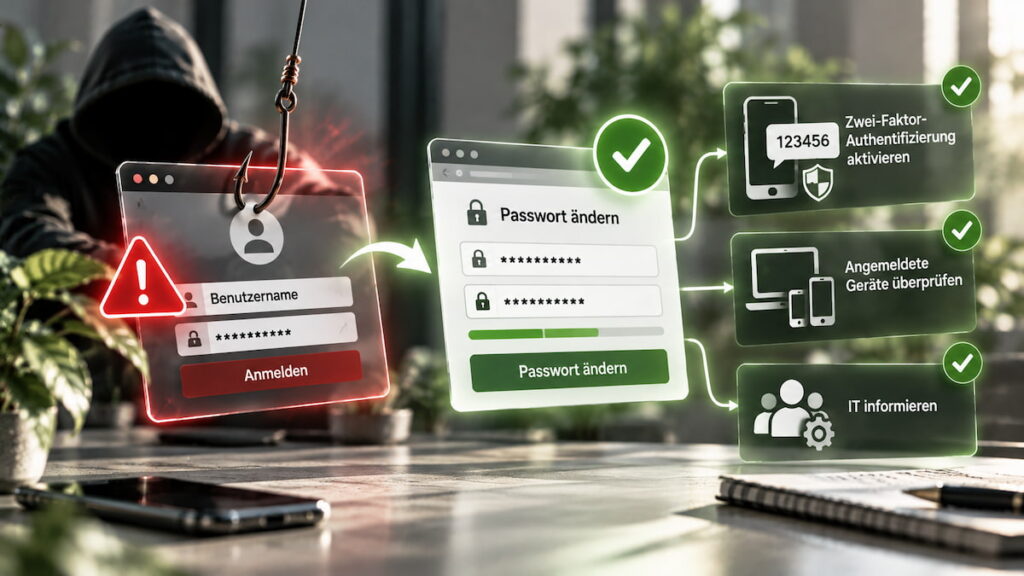
Haben Sie auf der Phishing-Seite einen Benutzernamen und ein Passwort eingegeben, sollten Sie das betroffene Passwort so schnell wie möglich über die echte Webseite oder App des Anbieters ändern.
Wurde dasselbe Passwort auch für andere Konten verwendet, sollten diese ebenfalls abgesichert und mit jeweils eigenen Passwörtern versehen werden. Zusätzlich empfiehlt es sich, sofern verfügbar, eine Multi-Faktor-Authentifizierung zu aktivieren und bestehende Sitzungen beziehungsweise angemeldete Geräte zu überprüfen.
Bei einem geschäftlichen Konto sollte außerdem unverzüglich die interne IT informiert werden. Angreifer könnten versuchen, die erbeuteten Zugangsdaten für weitere Systeme oder Angriffe innerhalb des Unternehmens zu verwenden.
Bank- oder Zahlungsdaten weitergegeben
Wurden Kreditkarten-, Bank- oder andere Zahlungsdaten auf einer Phishing-Seite eingegeben, sollte zusätzlich die zuständige Bank beziehungsweise der Zahlungsdienstleister über die bekannten offiziellen Kontaktwege informiert werden.
Je nach Art der übermittelten Daten kann es notwendig sein, Karten oder Zugänge sperren zu lassen und Kontobewegungen auf nicht autorisierte Transaktionen zu kontrollieren.
Grundsätzlich gilt: Je sensibler die weitergegebenen Informationen sind, desto schneller sollte reagiert werden.
Wie können Unternehmen Phishing verhindern?
Phishing lässt sich nicht allein durch aufmerksame Mitarbeiter verhindern. Unternehmen sollten technische und organisatorische Maßnahmen miteinander kombinieren, damit eine einzelne erfolgreiche Täuschung nicht unmittelbar zu einem Sicherheitsvorfall führt.
Zu den wichtigen Maßnahmen gehören beispielsweise:
- Multi-Faktor-Authentifizierung für relevante Benutzerkonten
- Spam- und Phishing-Filter
- regelmäßige Sicherheitsupdates
- klare interne Meldewege für verdächtige Nachrichten
- unterschiedliche und sichere Passwörter
- regelmäßige Sensibilisierung der Mitarbeiter
- kontrollierte Phishing-Simulationen
Besonders wichtig ist eine Unternehmenskultur, in der verdächtige Nachrichten schnell gemeldet werden können. Mitarbeiter sollten wissen, an wen sie sich wenden können und welche Schritte bei einem möglichen Phishing-Versuch erforderlich sind.
Technische Schutzmaßnahmen und geschulte Mitarbeiter ergänzen sich dabei. Selbst wenn eine Phishing-Mail den technischen Filter passiert, kann ein sensibilisierter Mitarbeiter den Angriff erkennen. Umgekehrt können technische Schutzmaßnahmen die Auswirkungen begrenzen, wenn eine betrügerische Nachricht doch erfolgreich ist.
Häufige Fragen zum Erkennen von Phishing
Phishing-Nachrichten unterscheiden sich teilweise erheblich voneinander. Einige sind schnell als Betrugsversuch zu erkennen, während andere professionell gestaltet und gezielt auf den Empfänger zugeschnitten sind. Die folgenden Fragen fassen deshalb die wichtigsten Punkte zur Erkennung noch einmal kompakt zusammen.
Woran erkennt man eine Phishing-Mail am schnellsten?
Eine Phishing-Mail lässt sich häufig daran erkennen, dass mehrere ungewöhnliche Merkmale gleichzeitig auftreten. Dazu gehören eine abweichende Absenderadresse, Zeitdruck, unerwartete Zahlungsaufforderungen oder Links zu unbekannten Domains.
Prüfen Sie vor allem drei Punkte: Wer ist der tatsächliche Absender? Wohin führt der Link? Welche Handlung wird von mir verlangt? Je sensibler die geforderte Handlung ist, desto sorgfältiger sollte die Nachricht überprüft werden.
Wie erkenne ich einen Phishing-Link?
Entscheidend ist die tatsächliche Zieladresse des Links. Angreifer verwenden häufig Domains, die bekannten Internetadressen ähneln, aber kleine Abweichungen enthalten. Dazu gehören zusätzliche Begriffe, vertauschte Buchstaben oder andere Domain-Endungen.
Am Computer können Sie bei vielen Anwendungen mit der Maus über einen Link fahren, ohne ihn anzuklicken. Dadurch wird die hinterlegte Zieladresse sichtbar. Bei Zweifeln sollten Sie den Link nicht verwenden, sondern die bekannte Adresse des jeweiligen Dienstes selbst im Browser aufrufen.
Kann eine Phishing-Mail fehlerfrei geschrieben sein?
Ja. Rechtschreib- und Grammatikfehler sind heute kein zuverlässiges Merkmal mehr, um Phishing zu erkennen. Betrügerische Nachrichten können professionell formuliert, personalisiert und optisch an echte Unternehmenskommunikation angepasst sein.
Deshalb sollte eine E-Mail nicht allein aufgrund ihrer guten Sprache als vertrauenswürdig eingestuft werden. Absenderadresse, Domain, Kontext und die geforderte Handlung sind wesentlich aussagekräftiger.
Was passiert, wenn ich auf einen Phishing-Link klicke?
Ein Klick auf einen Phishing-Link führt häufig zunächst auf eine gefälschte Webseite. Dort versuchen Angreifer beispielsweise, Zugangsdaten, persönliche Informationen oder Zahlungsdaten abzufragen. In anderen Fällen können Nutzer dazu verleitet werden, eine Datei herunterzuladen oder weitere Aktionen auszuführen.
Wer nur auf einen Link geklickt, aber keine Daten eingegeben oder Dateien heruntergeladen hat, sollte die Seite schließen und den Vorfall bei einem geschäftlichen Gerät der IT melden. Wurden dagegen Zugangsdaten eingegeben, sollte das betroffene Passwort schnellstmöglich über die offizielle Webseite oder App geändert werden.
Wie kann ich prüfen, ob eine Webseite echt ist?
Ein wichtiger Anhaltspunkt ist die Domain in der Adresszeile des Browsers. Diese sollte exakt zur offiziellen Internetadresse des Unternehmens oder Dienstes passen. Kleine Schreibfehler, zusätzliche Begriffe oder ungewöhnliche Domain-Endungen können auf eine gefälschte Webseite hinweisen.
Verlassen Sie sich dabei nicht allein auf das Design oder ein Schloss-Symbol im Browser. Auch betrügerische Webseiten können professionell aussehen und eine verschlüsselte HTTPS-Verbindung verwenden.
Sind Sie unsicher, schließen Sie die Webseite und rufen Sie den Anbieter selbst über die Ihnen bekannte Adresse oder die offizielle App auf.
Fazit – Phishing erkennt man selten an nur einem Merkmal
Die Frage „Woran erkennt man Phishing?“ lässt sich nicht mit einem einzigen Warnzeichen beantworten. Moderne Phishing-Nachrichten können professionell formuliert, personalisiert und optisch kaum von echten Nachrichten zu unterscheiden sein.
Entscheidend ist deshalb, mehrere Merkmale gemeinsam zu betrachten: Passt die Absenderadresse? Ist die Aufforderung plausibel? Wird unnötiger Zeitdruck aufgebaut? Wohin führt ein Link? Werden sensible Daten verlangt?
Besonders bei unerwarteten Zahlungsaufforderungen, Login-Anfragen oder der Übermittlung vertraulicher Informationen lohnt sich eine zusätzliche Überprüfung. Im Unternehmen sollten außerdem klare Meldewege, technische Schutzmaßnahmen und regelmäßige Sensibilisierung dafür sorgen, dass verdächtige Nachrichten frühzeitig erkannt werden.
Möchten Sie wissen, wie gut Ihr Unternehmen gegen Phishing und andere Cyberangriffe geschützt ist? Eine professionelle Analyse der bestehenden Sicherheitsmaßnahmen kann Schwachstellen sichtbar machen und dabei helfen, technische und organisatorische Schutzmaßnahmen gezielt zu verbessern.


