
Sind Sie wirklich sicher
oder glauben Sie das nur?
✔ Schwachstellenanalyse Ihrer gesamten IT-Infrastruktur
✔ Bewertung Ihrer Netzwerk- und Systemsicherheit
✔ Identifikation kritischer Sicherheitslücken & Risiken
✔ Konkrete, priorisierte Handlungsempfehlungen
✔ Persönlicher Maßnahmenplan zur sofortigen Umsetzung


Mehr als 80 % der Unternehmen in Deutschland waren bereits von Cyberkriminalität betroffen.
Jetzt handeln, Daten schützen und Sicherheit gewährleisten.
Wir machen Schwachstellen sichtbar.
Viele Unternehmen stellen sich die gleichen kritischen Fragen:
- Haben wir versteckte Sicherheitslücken, die unentdeckt geblieben sind und von Cyberkriminellen ausgenutzt werden könnten?
- Wie gut sind unsere Systeme tatsächlich gegen aktuelle Bedrohungen wie Ransomware, Phishing-Angriffe oder Datenverlust geschützt?
- Werden unsere Cloud-Services und Endgeräte ausreichend überwacht, um Angriffe frühzeitig zu erkennen?
- Gibt es klare Prozesse und Notfallpläne zur Reaktion im Ernstfall eines Cyberangriffs?
- Erfüllen wir alle Anforderungen der aktuellen Datenschutz- und IT-Sicherheitsgesetze (z.B. DSGVO, IT-Sicherheitsgesetz)?
Ihre IT ganzheitlich betrachtet
Ein IT Security Audit – auch bekannt als IT-Check oder Sicherheitsanalyse – schafft Klarheit und liefert Ihnen einen objektiven Überblick über Ihren aktuellen Sicherheitsstatus. Durch eine systematische und umfassende Analyse Ihrer bestehenden IT-Infrastruktur, inklusive Servern, Endgeräten, Cloud-Diensten, Firewalls und Zugriffssystemen, identifizieren wir potenzielle Risiken und Schwachstellen.
Unser IT Security Audit beinhaltet unter anderem:
Technische und organisatorische Analyse
Ihrer gesamten IT-Landschaft.
Tiefgehende Prüfung
von Netzwerk, Servern, Endgeräten und Cloud-Umgebungen.
Bewertung von Sicherheits- systemen
wie Mailgateways, Mobile Device Management (MDM), Firewalls und VPNs.
Kontrolle auf Compliance
und Einhaltung relevanter Datenschutz- und IT-Sicherheitsanforderungen.
Unsere Referenzen
Über 300 gewissenhafte Unternehmen vertrauen bereits auf die Deutsche Cyberkom
Von mittelständischen Betrieben bis zu großen Konzernen – Unternehmen aus unterschiedlichsten Branchen im Rheinland, Rhein-Main und der gesamten DACH Region setzen auf unsere Expertise in IT-Sicherheit und Endgeräteverwaltung. Sie schätzen unsere präventiven Sicherheitslösungen, professionelles Schwachstellenmanagement und die zuverlässige Betreuung ihrer IT-Infrastruktur durch persönliche Berater, die stets für Sie da sind.















Wir schaffen Klarheit und Sicherheit für Ihre IT.
Wir freuen uns darauf, Sie kennenzulernen.
Geschätzter Experte für IT-Sicherheit
Geschäftsführer, Thomas kress
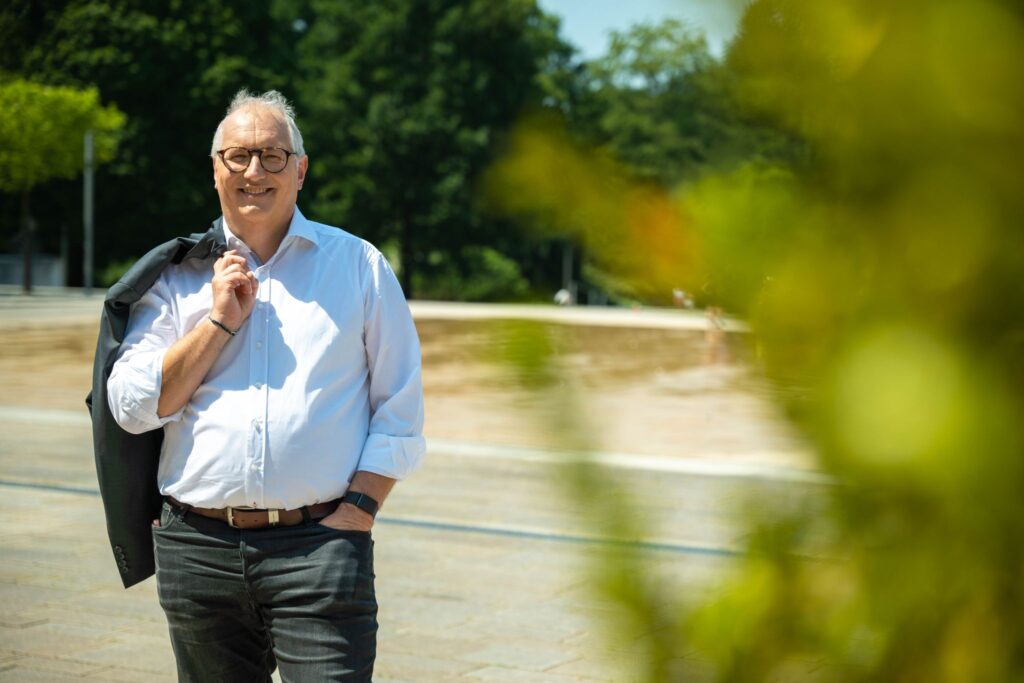
Thomas Kress ist ein bekanntes Gesicht im Bereich IT-Sicherheit und digitale Resilienz. Als gefragter Experte wird er regelmäßig zu Webinaren, Fachvorträgen, Panels und Messeauftritten eingeladen und veröffentlicht Gastbeiträge in Medien wie IT-Daily, silicon.de oder CSO Online zum Thema IT-Sicherheit.
Als Geschäftsführer der Deutschen Cyberkom unterstützt er Unternehmen dabei, cybersicher zu werden.
Bekannt aus
Unsere Prozesse
In wenigen Schritten zu Ihrem IT-Security Audit
1. Erstgespräch & Bestandsaufnahme
Sie schildern uns Ihre Lage. 30 Minuten, kein Vorwissen nötig. Wir beraten Sie völlig unverbindlich in einem ersten Kennenlernen.
2. Analyse & Lückenprüfung
Wir ermitteln den Status Quo und analysieren Ihre IT.
3. Ergebnisbericht & Empfehlungen
Wir liefern Ihnen eine objektive Einschätzung und helfen Ihnen gerne auch dabei, notwendige Maßnahmen umzusetzen.
Jetzt Erstgespräch anfragen

- Schnelle Terminvergabe
- Persönliche Beratung
- Jahrelange Expertise
- Beratungsgespräch unverbindlich und kostenfrei
Häufige Fragen zum IT Security Audit
Was ist ein IT Security Audit?
Ein IT Security Audit ist eine strukturierte Prüfung Ihrer IT-Sicherheit. Es bewertet Systeme, Netzwerke, Zugriffsrechte und Prozesse, deckt Schwachstellen auf und liefert priorisierte Handlungsempfehlungen.
Was wird bei einem IT Security Audit geprüft?
Geprüft werden unter anderem Server und Endgeräte, Netzwerk und Firewall, Cloud-Dienste, Zugriffsrechte und Passwortrichtlinien, Backups, Updates sowie organisatorische Prozesse wie Notfallplanung und Schulungen.
Wie läuft ein IT Security Audit ab?
Nach einem Vorgespräch zu Umfang und Zielen folgen Interviews und Workshops mit Geschäftsführung und IT, die technische und organisatorische Prüfung, die Bewertung der Ergebnisse und eine Abschlussbesprechung mit Maßnahmenplan.
Was kostet ein IT Security Audit?
Das hängt von Umfang und Prüftiefe ab. Als Einstieg bieten wir ein IT-Security-Audit zum Festpreis an. Umfangreichere Prüfungen kalkulieren wir nach einem Vorgespräch.
Was ist der Unterschied zwischen IT Security Audit und Penetrationstest?
Das Audit prüft die IT-Sicherheit in der Breite, technisch und organisatorisch. Ein Penetrationstest greift ausgewählte Systeme gezielt an und zeigt, welche Schwachstellen sich tatsächlich ausnutzen lassen.
Wie oft sollte ein IT Security Audit durchgeführt werden?
Als Faustregel einmal im Jahr und zusätzlich nach größeren Veränderungen, etwa neuen Standorten, Systemen oder Dienstleistern. So bleibt der Überblick über Ihr Sicherheitsniveau aktuell.
Hilft ein IT Security Audit bei NIS2 und ISO 27001?
Ja. Es zeigt, wo Ihr Unternehmen gegenüber den Anforderungen steht, und liefert eine Grundlage für Maßnahmen und Nachweise. Eine ISO-27001-Zertifizierung oder eine vollständige NIS2-Gap-Analyse ersetzt es aber nicht.
Stört ein Audit den laufenden Betrieb?
Nein. Die Prüfung wird so geplant, dass der Geschäftsbetrieb weiterläuft. Termine für Workshops und technische Prüfungen stimmen wir mit Ihnen ab.
Gibt es eine Checkliste zur Vorbereitung?
Ja. Welche Bereiche geprüft werden und wie Sie sich vorbereiten, zeigt unsere IT-Audit-Checkliste.
Was passiert nach dem Audit?
Sie erhalten einen priorisierten Maßnahmenplan und entscheiden, wie Sie ihn umsetzen, selbst, mit Ihrem Dienstleister oder mit uns. Auf Wunsch begleiten wir die Umsetzung und den laufenden Schutz.