Cyberangriffe sind für mittelständische Unternehmen längst kein abstraktes Risiko mehr, sondern Alltag. Gleichzeitig fehlen Fachkräfte, Budgets sind begrenzt und die gesetzlichen Pflichten wachsen. Viele Geschäftsführer stehen deshalb vor derselben Frage: Sollen wir die IT-Sicherheit outsourcen oder selbst machen?
In diesem Leitfaden erfahren Sie, was es konkret bedeutet, IT-Sicherheit auszulagern, welche Modelle es gibt, was intern und extern realistisch kostet und welche Pflichten auch bei einem Dienstleister immer bei Ihnen bleiben. Am Ende haben Sie eine klare Entscheidungshilfe, eine Checkliste für die Anbieterauswahl und einen Fahrplan in sechs Schritten.
IT-Sicherheit outsourcen oder selbst machen? Die Ausgangslage im Mittelstand
Die Bedrohungslage hat sich in den vergangenen Jahren deutlich verschärft. Laut der Bitkom-Studie „Wirtschaftsschutz 2026“ (1.003 befragte Unternehmen ab 10 Beschäftigten) ist fast jedes Unternehmen in Deutschland von Datendiebstahl, Spionage oder Sabotage betroffen oder vermutet einen solchen Vorfall. Der jährliche Schaden für die deutsche Wirtschaft liegt bei 211 bis 270,8 Milliarden Euro, rund 76 Prozent davon entfallen auf Cyberangriffe.
Warum gerade Mittelständler im Visier stehen
Kleine und mittlere Unternehmen verfügen über wertvolle Daten, Patente und Kundenbeziehungen, haben aber selten eine eigene Sicherheitsabteilung. Für Angreifer ist das eine attraktive Kombination: hoher Ertrag bei vergleichsweise geringem Widerstand. Der BSI-Lagebericht 2025 hält fest, dass rund 80 Prozent aller Ransomware-Angriffe kleine und mittlere Unternehmen treffen.
Fachkräftemangel: Wenn die Sicherheitsstelle unbesetzt bleibt
Dazu kommt der Fachkräftemangel. Nach dem Bitkom-Studienbericht „Arbeitsmarkt IT-Fachkräfte 2026“ fehlen in Deutschland aktuell rund 79.000 IT-Fachkräfte; IT-Sicherheit gehört zu den meistgesuchten Tätigkeitsfeldern. Für einen Mittelständler mit 50 bis 250 Mitarbeitenden heißt das: Selbst wenn Budget für eine Sicherheitsstelle da ist, lässt sie sich oft monatelang nicht besetzen.
Die häufigsten Bedrohungen für mittelständische Unternehmen
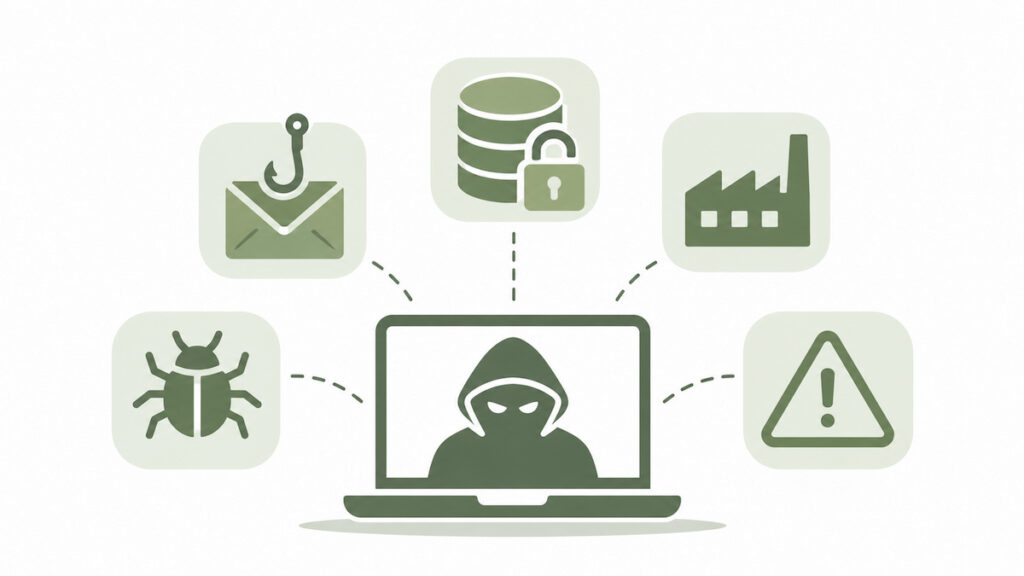
Die Angreifer setzen selten auf exotische Methoden. Meist nutzen sie bekannte Schwachstellen und menschliche Fehler aus:
- Ransomware:
Schadsoftware verschlüsselt Server und Daten, anschließend wird Lösegeld gefordert. Häufig werden vorher Daten abgezogen und mit Veröffentlichung gedroht. - Phishing und CEO-Fraud:
Gefälschte E-Mails verleiten Mitarbeitende dazu, Zugangsdaten preiszugeben oder Überweisungen auszulösen. - Ungepatchte Software:
Fehlende Updates bei Firewalls, VPN-Zugängen oder Servern sind eines der häufigsten Einfallstore. - Fehlkonfigurierte Cloud-Dienste:
Falsch gesetzte Freigaben in Microsoft 365 oder Cloud-Speichern machen Daten unbeabsichtigt öffentlich. - Angriffe über die Lieferkette:
Angreifer kompromittieren einen Dienstleister oder Softwarelieferanten und gelangen so in viele Kundennetze.
Alle diese Szenarien haben eines gemeinsam: Sie lassen sich nur mit kontinuierlicher Überwachung, schnellen Updates und geschulten Mitarbeitenden wirksam eindämmen. Genau hier beginnt die Frage nach dem richtigen Betriebsmodell.
Was bedeutet es, IT-Sicherheit auszulagern?
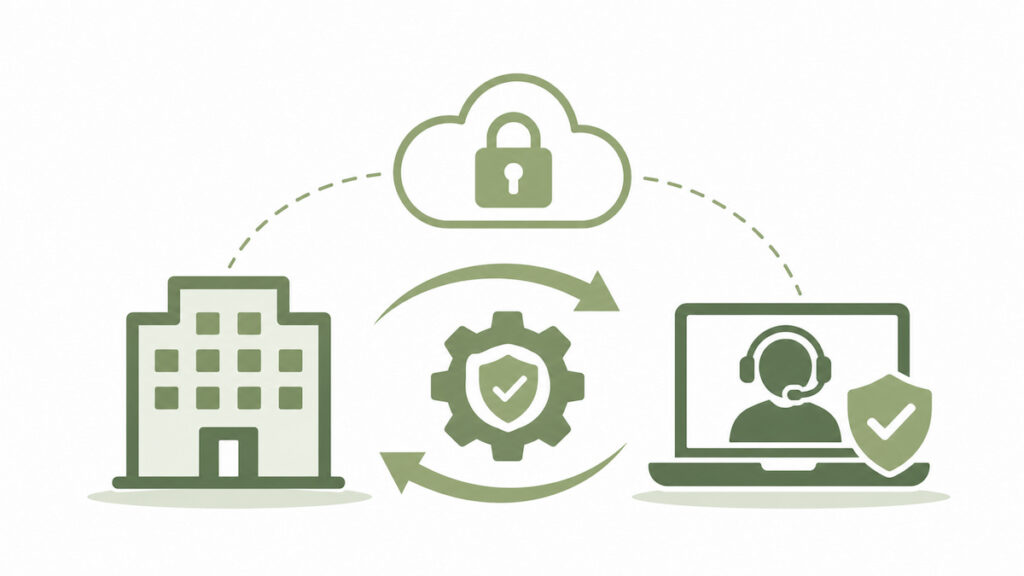
Wer IT-Sicherheit auslagert, überträgt Planung, Betrieb und Überwachung von Sicherheitsmaßnahmen ganz oder teilweise an einen spezialisierten Dienstleister. Man spricht dann von Managed Security Services. Der Anbieter heißt Managed Security Service Provider, kurz MSSP.
MSP oder MSSP: Wo liegt der Unterschied?
Wichtig ist die Abgrenzung zum klassischen IT-Dienstleister:
| Merkmal | MSP (Managed Service Provider) | MSSP (Managed Security Service Provider) |
| Schwerpunkt | Betrieb der IT: Server, Arbeitsplätze, Netzwerk, Support | Schutz der IT: Erkennung, Abwehr, Reaktion auf Angriffe |
| Typische Leistungen | Helpdesk, Updates, Backup, Hardware | SOC, SIEM, EDR, Schwachstellenmanagement, Incident Response |
| Verfügbarkeit | Meist Geschäftszeiten | Häufig 24/7-Überwachung |
| Ziel | Stabiler, reibungsloser IT-Betrieb | Angriffe früh erkennen und Schaden verhindern |
In der Praxis verschwimmen die Grenzen: Viele IT-Dienstleister bieten heute beides aus einer Hand an. Für Sie ist entscheidend, dass klar geregelt ist, wer für welche Sicherheitsaufgabe zuständig ist.
Welche Leistungen ein Managed Security Service Provider übernimmt
Das Leistungsspektrum eines MSSP ist modular. Typische Bausteine sind:
- 24/7-Monitoring und Security Operations Center (SOC): Sicherheitsanalysten überwachen Ihre Systeme rund um die Uhr und reagieren auf Alarme.
- Firewall-Management: Konfiguration, Updates und Überwachung der Firewall und der VPN-Zugänge.
- Endpoint Protection und EDR: Schutz von Laptops, PCs und Servern mit verhaltensbasierter Erkennung.
- Patch-Management: Sicherheitsupdates werden zeitnah und kontrolliert eingespielt.
- Backup und Wiederherstellung: Unveränderbare, getrennt gespeicherte Sicherungen mit regelmäßigen Wiederherstellungstests.
- Schwachstellenscans und Penetrationstests: Regelmäßige Prüfung, wo Angreifer ansetzen könnten.
- Security-Awareness-Trainings: Schulungen und Phishing-Simulationen für Mitarbeitende.
- Modelle.
Inhouse: Alles in eigener Hand
Ihre eigenen Mitarbeitenden planen, betreiben und überwachen die IT-Sicherheit. Sie kaufen Werkzeuge selbst ein und tragen die volle operative Last. Das Modell passt vor allem zu größeren Unternehmen mit einem bereits etablierten Sicherheitsteam.
Komplett-Outsourcing (Fully Managed)
Ein MSSP übernimmt den gesamten operativen Sicherheitsbetrieb. Intern bleibt nur eine Ansprechperson, die steuert und Entscheidungen trifft. Das ist besonders für kleinere Unternehmen ohne eigene IT-Abteilung interessant.
Co-Managed Security: Das Beste aus beiden Welten
Ihr internes IT-Team und der Dienstleister teilen sich die Aufgaben. Typisch: Die interne IT kennt Systeme und Prozesse, der MSSP liefert 24/7-Überwachung, Spezialwissen und Notfallunterstützung. Für viele Mittelständler ist dieses Modell der realistischste Weg, weil es das Wissen über das eigene Unternehmen mit der Schlagkraft eines spezialisierten Teams verbindet.
IT-Sicherheit selbst machen: Was ein internes Team leisten muss
Wer die IT-Sicherheit komplett selbst betreiben will, unterschätzt oft den Umfang. Es geht nicht um eine einzelne Stelle, sondern um ein ganzes Bündel an Aufgaben, Werkzeugen und Bereitschaftszeiten.
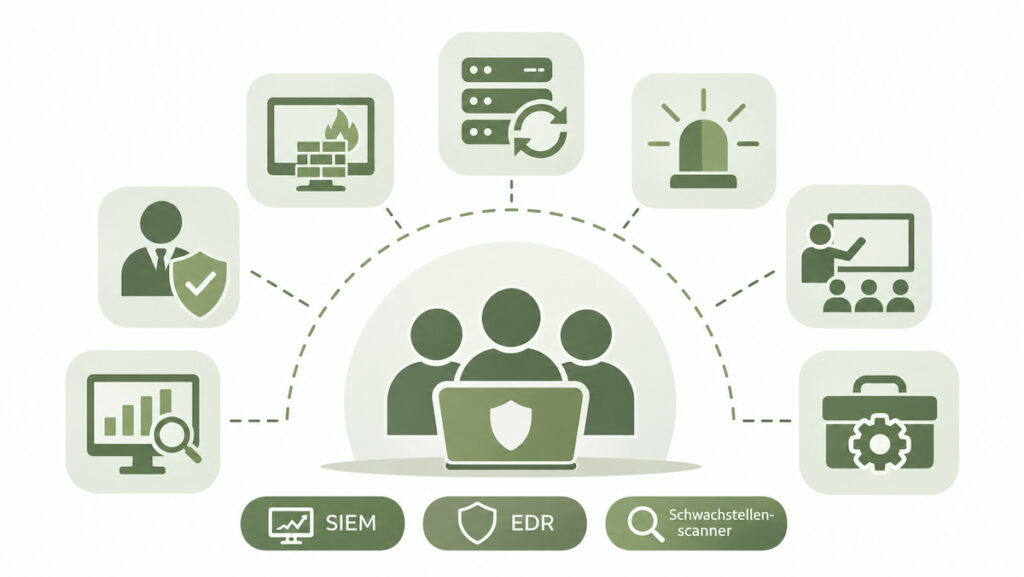
Welche Rollen ein internes Sicherheitsteam abdecken muss
- Verantwortung für Informationssicherheit (zum Beispiel ein Informationssicherheitsbeauftragter)
- Administration von Firewall, Netzwerk und Endpoint-Schutz
- Auswertung von Sicherheitsmeldungen und Logdaten
- Patch- und Schwachstellenmanagement
- Notfallplanung und Reaktion auf Vorfälle
- Schulung und Sensibilisierung der Belegschaft
Hinzu kommen Werkzeuge wie SIEM, EDR und Schwachstellenscanner, die lizenziert, betrieben und gepflegt werden müssen.
Das Problem der Rund-um-die-Uhr-Bereitschaft
Der größte Knackpunkt ist die Verfügbarkeit: Angriffe starten häufig nachts, am Wochenende oder an Feiertagen. Eine echte 24/7-Bereitschaft mit Urlaubs- und Krankheitsvertretung erfordert rechnerisch fünf bis sechs Vollzeitkräfte, was für die meisten Mittelständler wirtschaftlich nicht darstellbar ist.
Vor- und Nachteile des Inhouse-Modells
| Vorteile | Nachteile |
| Volle Kontrolle über Systeme und Daten | Hohe Personal- und Werkzeugkosten |
| Tiefes Wissen über die eigenen Prozesse | Schwierige Rekrutierung von Fachkräften |
| Kurze Wege bei Entscheidungen | Wissensinseln bei einzelnen Personen |
| Keine Abhängigkeit von Dritten | Kaum lückenlose Überwachung rund um die Uhr |
Vorteile, wenn Sie IT-Sicherheit outsourcen
Ein guter Dienstleister bringt Fähigkeiten mit, die ein mittelständisches Unternehmen allein kaum aufbauen kann.
Spezialwissen und Schutz rund um die Uhr
Ein MSSP sieht Angriffe bei vielen Kunden und erkennt neue Muster deutlich schneller als ein einzelnes internes Team. Sein Security Operations Center arbeitet 24/7, also auch dann, wenn Ihr Büro geschlossen ist und Angreifer besonders gern zuschlagen.
Planbare Kosten und schneller Start
Statt Gehälter, Weiterbildungen und Toollizenzen zahlen Sie meist eine monatliche Pauschale pro Arbeitsplatz oder Gerät. Und statt monatelanger Rekrutierung ist ein Grundschutz oft innerhalb weniger Wochen aktiv.
Skalierbarkeit, SLAs und Fokus aufs Kerngeschäft
- Skalierbarkeit: Wächst Ihr Unternehmen oder kommt ein neuer Standort hinzu, wächst der Service mit.
- Verbindliche SLAs: Reaktionszeiten und Leistungen sind vertraglich festgelegt und messbar.
- Entlastung der internen IT: Ihr Team kann sich auf Digitalisierungsprojekte konzentrieren statt auf Alarmmeldungen.
Nachteile und Risiken des Outsourcings
Outsourcing ist kein Allheilmittel. Diese Punkte sollten Sie bewusst abwägen.
Die Verantwortung bleibt bei der Geschäftsführung
Sie können Aufgaben delegieren, die Haftung der Geschäftsführung aber nicht. Wer den Dienstleister nicht aktiv steuert und kontrolliert, trägt im Ernstfall trotzdem die Konsequenzen.
Abhängigkeit und Standardpakete
Ohne saubere Dokumentation und Exit-Regelung wird ein späterer Anbieterwechsel schwierig. Zudem passen manche Standardangebote nicht exakt zu Ihren Prozessen oder Ihrer Branche, etwa bei spezieller Produktions-IT.
Vertrauen, Datenschutz und Wissensverlust
Der Dienstleister erhält tiefe Einblicke in Ihre Systeme. Das erfordert einen sorgfältig ausgewählten, vertrauenswürdigen Partner. Gleichzeitig droht intern Wissensverlust: Wenn niemand im Haus mehr versteht, wie die Sicherheit funktioniert, können Sie den Dienstleister nicht mehr wirksam steuern.
So reduzieren Sie die Risiken
Fast alle diese Risiken lassen sich mit einem durchdachten Vertrag, klaren Zuständigkeiten, regelmäßigen Berichten und einem festen internen Ansprechpartner deutlich reduzieren.
Inhouse vs. Outsourcing im direkten Vergleich
Wie schneiden die drei Modelle im Vergleich ab? Die wichtigsten Kriterien auf einen Blick.
Vergleichstabelle der drei Modelle
| Kriterium | Inhouse | Komplett-Outsourcing | Co-Managed |
| Kosten | Hoch, überwiegend Fixkosten | Planbar, monatliche Pauschale | Mittel, Mischung aus Personal und Pauschale |
| Startzeit | Monate (Rekrutierung, Aufbau) | Wenige Wochen | Wenige Wochen |
| Expertise | Abhängig von Einzelpersonen | Breites Spezialistenteam | Internes Wissen plus Spezialisten |
| Verfügbarkeit | Meist Geschäftszeiten | 24/7 | 24/7 |
| Skalierbarkeit | Gering | Hoch | Hoch |
| Compliance-Nachweise | Aufwendig selbst zu erbringen | Reporting durch den Anbieter | Gemeinsames Reporting |
| Kontrolle | Sehr hoch | Geringer, über SLAs gesteuert | Hoch |
Was der Vergleich für Ihre Entscheidung bedeutet
Das Inhouse-Modell punktet bei Kontrolle, verliert aber bei Kosten, Verfügbarkeit und Startzeit. Komplett-Outsourcing ist schnell und planbar, verlangt aber Vertrauen und gute Steuerung. Co-Managed Security liegt bei fast allen Kriterien im oberen Bereich und ist deshalb für viele Mittelständler der ausgewogenste Kompromiss.
Was kostet IT-Sicherheit intern und extern? Ein realistischer Kostenrahmen
Die Kosten sind für viele Entscheider das zentrale Argument. Ein ehrlicher Vergleich betrachtet nicht nur Gehälter und Pauschalen, sondern auch Werkzeuge, Bereitschaft und das Risiko eines Vorfalls.
Was Unternehmen heute für IT-Sicherheit ausgeben
Die Bitkom-Studie „Wirtschaftsschutz 2026“ zeigt, dass deutsche Unternehmen im Schnitt 18 Prozent ihres IT-Budgets für IT-Sicherheit ausgeben.
Rechenbeispiel für 80 Arbeitsplätze
Das folgende Rechenbeispiel ist bewusst vereinfacht und dient der Orientierung. Die tatsächlichen Werte hängen stark von Region, Branche, Unternehmensgröße und Leistungsumfang ab. Holen Sie für Ihre Entscheidung immer konkrete Angebote ein.
| Kostenposition (Beispiel: 80 Arbeitsplätze) | Inhouse | Managed Security |
| Personal | 1–2 Sicherheitsfachkräfte, Arbeitgeber-Vollkosten je Stelle grob 80.000–110.000 € pro Jahr | Im Servicepreis enthalten |
| 24/7-Bereitschaft | Kaum abbildbar, sonst 5–6 Stellen nötig | Im SOC-Service enthalten |
| Werkzeuge (SIEM, EDR, Scanner) | Eigene Lizenzen und Betrieb, oft fünfstellig pro Jahr | Meist im Paket enthalten |
| Weiterbildung und Zertifikate | Laufend, mehrere tausend Euro pro Person | Beim Anbieter |
| Typischer Gesamtrahmen | Grob 120.000–250.000 € pro Jahr, ohne lückenlose 24/7-Abdeckung | Häufig grob 30–100 € pro Arbeitsplatz und Monat, also etwa 30.000–100.000 € pro Jahr |
Warum die Preisspannen so groß sind
Managed-Security-Angebote sind sehr unterschiedlich geschnitten: Ein reiner EDR-Service mit Überwachung kostet deutlich weniger als ein Komplettpaket mit SIEM, Pentests und Awareness-Programm. Vergleichen Sie deshalb nie nur den Preis pro Arbeitsplatz, sondern immer den Leistungsumfang und die vereinbarten Reaktionszeiten.
Die andere Seite der Rechnung: Kosten eines Vorfalls
Ein einziger Ransomware-Vorfall mit mehreren Tagen Produktionsstillstand kann schnell ein Vielfaches der jährlichen Sicherheitskosten verursachen. Hinzu kommen Wiederherstellung, Rechtsberatung, mögliche Vertragsstrafen und Reputationsschäden.
NIS2, DSGVO und Haftung: Welche Pflichten bleiben bei Ihnen?
Mit dem Outsourcing geben Sie Aufgaben ab, nicht die Verantwortung. Das gilt besonders seit der Umsetzung der europäischen NIS2-Richtlinie.
Was NIS2 von der Geschäftsleitung verlangt
Das NIS2-Umsetzungs- und Cybersicherheitsstärkungsgesetz ist am 6. Dezember 2025 in Kraft getreten. Die Geschäftsleitung muss Risikomanagementmaßnahmen billigen, ihre Umsetzung überwachen und regelmäßig an Cybersicherheitsschulungen teilnehmen; Sicherheitsvorfälle sind innerhalb von 24 Stunden zu melden. https://www.grantthornton.de/themen/2026/umsetzung-von-nis-2-in-deutsches-recht-neue-anforderungen-an-cybersicherheit-im-unternehmen/
Wer von NIS2 betroffen ist
Betroffen sind in bestimmten Sektoren in der Regel Unternehmen ab 50 Beschäftigten oder mit mehr als 10 Millionen Euro Jahresumsatz. Prüfen Sie, ob Ihr Unternehmen darunter fällt, und lassen Sie sich im Zweifel rechtlich beraten.
Was das für die Zusammenarbeit mit dem Dienstleister bedeutet
- Persönliche Verantwortung der Geschäftsführung: Sie bleibt bestehen, auch wenn ein MSSP die Maßnahmen umsetzt. Sie müssen den Dienstleister daher steuern und kontrollieren.
- Auftragsverarbeitung nach DSGVO: Verarbeitet der Anbieter personenbezogene Daten, brauchen Sie einen Auftragsverarbeitungsvertrag (AVV).
- Meldepflichten: Klären Sie vertraglich, wer welche Informationen in welcher Frist liefert, damit Sie die Fristen gegenüber dem BSI einhalten können.
- Nachweise: Ein guter Anbieter liefert Berichte und Dokumentation, die Sie für Audits, Versicherer oder ISO-27001-Zertifizierungen nutzen können.
Entscheidungshilfe: Wann sich Outsourcing lohnt und wann nicht
Es gibt keine pauschal richtige Antwort. Mit den folgenden Warnzeichen und der Entscheidungsmatrix ordnen Sie Ihr Unternehmen schnell ein.
Warnzeichen: Hier brauchen Sie externe Unterstützung
- Ihre IT besteht aus ein bis drei Personen, die vor allem mit dem Tagesgeschäft ausgelastet sind.
- Niemand wertet nachts oder am Wochenende Sicherheitsmeldungen aus.
- Updates werden unregelmäßig oder mit wochenlanger Verzögerung eingespielt.
- Sie wissen nicht genau, ob Ihre Backups im Ernstfall wiederherstellbar sind.
- Kunden, Versicherer oder NIS2 verlangen Nachweise, die Sie heute nicht liefern können.
Entscheidungsmatrix nach Unternehmenssituation
| Ihre Situation | Empfohlenes Modell |
| Unter 50 Mitarbeitende, keine oder kaum eigene IT | Komplett-Outsourcing |
| 50–250 Mitarbeitende, kleines internes IT-Team | Co-Managed Security |
| Über 250 Mitarbeitende, eigenes Sicherheitsteam vorhanden | Inhouse mit gezieltem Outsourcing (z. B. SOC, Pentests) |
| Stark regulierte Branche oder NIS2-Pflicht | Co-Managed oder Fully Managed mit umfassendem Reporting |
| Sehr spezielle Produktions-IT (OT) | Co-Managed mit OT-erfahrenem Anbieter |
Wann Komplett-Outsourcing weniger sinnvoll ist
Weniger sinnvoll ist ein Komplett-Outsourcing, wenn Sie bereits ein gut aufgestelltes Sicherheitsteam haben oder wenn hochsensible Entwicklungsdaten aus strategischen Gründen das Haus nicht verlassen dürfen. Auch dann lohnt es sich aber oft, einzelne Bausteine wie Penetrationstests oder die Nachtüberwachung extern einzukaufen.
Checkliste: So finden Sie den richtigen IT-Sicherheitsdienstleister
Mit diesen Fragen trennen Sie im Auswahlprozess schnell die Spreu vom Weizen.
Standort, Zertifizierungen und Referenzen
- Standort und Rechenzentrum: Werden Ihre Daten in Deutschland oder der EU verarbeitet? Wo sitzt das SOC?
- Zertifizierungen: Ist der Anbieter nach ISO 27001 zertifiziert oder kann er vergleichbare Nachweise vorlegen?
- Referenzen: Gibt es Kunden aus Ihrer Branche und Unternehmensgröße?
Leistungsumfang, SLAs und Reporting
- SLAs und Reaktionszeiten: Wie schnell reagiert der Anbieter bei einem kritischen Alarm, auch nachts?
- Leistungsumfang: Werden Angriffe nur gemeldet oder auch aktiv eingedämmt?
- Reporting: Erhalten Sie regelmäßige, verständliche Berichte für Geschäftsführung und Audits?
- Ansprechpartner: Haben Sie feste Ansprechpersonen, die Ihr Unternehmen kennen?
Vertrag, Preise und Exit-Regelung
- Transparente Preise: Sind alle Kosten klar aufgeschlüsselt, auch für Notfalleinsätze?
- Exit-Klauseln: Wie werden Daten, Konfigurationen und Dokumentation bei Vertragsende übergeben?
In 6 Schritten zur ausgelagerten IT-Sicherheit
Ein strukturiertes Vorgehen verhindert böse Überraschungen. So gehen Sie vor:
Schritt 1: Bestandsaufnahme
Erfassen Sie Systeme, Daten, bestehende Schutzmaßnahmen und Schwachstellen. Ein externer Sicherheitscheck liefert hier oft einen schnellen Überblick.
Schritt 2: Ziele und Anforderungen festlegen
Welche Risiken wollen Sie vorrangig senken? Welche gesetzlichen und vertraglichen Pflichten müssen Sie erfüllen?
Schritt 3: Anbieter auswählen
Holen Sie zwei bis drei Angebote ein und prüfen Sie diese anhand der Checkliste oben.
Schritt 4: Vertrag und SLAs verhandeln
Legen Sie Leistungsumfang, Reaktionszeiten, Berichtswesen, Auftragsverarbeitungsvertrag und Exit-Regelung schriftlich fest.
Schritt 5: Schrittweise einführen
Starten Sie mit den wichtigsten Bausteinen wie Monitoring, EDR und Backup und erweitern Sie das Paket danach.
Schritt 6: Interne Zuständigkeiten klären
Benennen Sie eine verantwortliche Person, die den Dienstleister steuert, Berichte prüft und Entscheidungen vorbereitet.
Häufige Fehler beim Auslagern der IT-Sicherheit
Aus der Praxis kennen wir einige Stolpersteine, die sich leicht vermeiden lassen.
Fehler 1: Nur auf den Preis schauen
Das günstigste Angebot enthält oft keine echte 24/7-Reaktion oder keine Eindämmung von Angriffen. Vergleichen Sie Leistungen, nicht nur Preise.
Fehler 2: Keine Exit-Strategie
Ohne geregelte Übergabe von Daten und Dokumentation sitzen Sie im Zweifel beim bisherigen Anbieter fest.
Fehler 3: Mitarbeitende nicht schulen
Die beste Technik nützt wenig, wenn ein Klick auf eine Phishing-Mail das Netz öffnet. Awareness bleibt Ihre Aufgabe.
Fehler 4: Verantwortung abschieben
Wer denkt, mit dem Vertrag sei das Thema erledigt, übersieht die Pflichten der Geschäftsleitung.
Fehler 5: Unklare Schnittstellen
Wenn nicht festgelegt ist, wer Updates einspielt oder wer im Notfall entscheidet, entstehen gefährliche Lücken.
Praxisbeispiel: Ein Maschinenbauer mit 80 Mitarbeitenden
Das folgende Szenario ist ein anonymisiertes, typisches Beispiel und soll zeigen, wie ein Co-Managed-Modell in der Praxis aussehen kann.
Die Ausgangssituation
Ein Maschinenbauer mit 80 Mitarbeitenden hat zwei IT-Administratoren. Sie kümmern sich um ERP, Arbeitsplätze und die Vernetzung der Produktion. Für IT-Sicherheit bleibt kaum Zeit. Updates werden unregelmäßig eingespielt, Sicherheitsmeldungen der Firewall liest niemand systematisch. Ein großer Automobilkunde verlangt zudem Nachweise zur Informationssicherheit.
Die Lösung: Co-Managed Security
- Der Dienstleister übernimmt 24/7-Monitoring, EDR auf allen Endgeräten und Servern sowie das Patch-Management.
- Die interne IT bleibt für ERP, Produktionssysteme und Freigaben zuständig und ist erster Ansprechpartner für den Dienstleister.
- Zweimal im Jahr finden Phishing-Simulationen und kurze Schulungen statt.
- Einmal im Jahr wird ein Penetrationstest durchgeführt, die Ergebnisse werden gemeinsam abgearbeitet.
Das Ergebnis nach einem Jahr
Die Administratoren gewinnen Zeit für Digitalisierungsprojekte, verdächtige Aktivitäten werden auch nachts erkannt und die Geschäftsführung erhält monatlich einen verständlichen Sicherheitsbericht, der auch gegenüber dem Kunden als Nachweis dient.
Häufig gestellte Fragen zu IT-Sicherheit outsourcen
Wer seine IT-Sicherheit outsourcen möchte, steht häufig vor Fragen zu Kosten, Verantwortlichkeiten und der Auswahl eines geeigneten Dienstleisters. Die folgenden Antworten geben einen Überblick über wichtige Aspekte der Auslagerung und helfen Unternehmen bei der Entscheidungsfindung.
Was kostet es, IT-Sicherheit auszulagern?
Die Kosten hängen vom Leistungsumfang und der Zahl der Arbeitsplätze ab. Als grobe Orientierung bewegen sich Managed-Security-Angebote häufig zwischen 30 und 100 Euro pro Arbeitsplatz und Monat. Ein individuelles Angebot nach einer Bestandsaufnahme schafft Klarheit.
Wie lange dauert die Einführung von Managed Security Services?
Ein Grundschutz mit Monitoring, EDR und Backup ist oft innerhalb weniger Wochen aktiv. Umfangreichere Pakete mit SIEM-Anbindung und Prozessabstimmung brauchen typischerweise zwei bis drei Monate.
Ist es datenschutzrechtlich erlaubt, IT-Sicherheit auszulagern?
Ja, wenn die Rahmenbedingungen stimmen. Sie benötigen einen Auftragsverarbeitungsvertrag nach DSGVO und sollten darauf achten, dass Daten möglichst in Deutschland oder der EU verarbeitet werden.
Wer haftet bei einem Cyberangriff, wenn ein Dienstleister beauftragt ist?
Die Gesamtverantwortung bleibt bei der Geschäftsführung, insbesondere unter NIS2. Der Dienstleister haftet im Rahmen des Vertrags für seine vereinbarten Leistungen. Klare SLAs und Haftungsregelungen sind deshalb entscheidend.
Kann ich IT-Sicherheit auch nur teilweise auslagern?
Ja, genau das ist das Co-Managed-Modell. Ihr internes Team behält Kontrolle und Systemwissen, der Dienstleister ergänzt Spezialwissen und 24/7-Überwachung. Für viele Mittelständler ist das der wirtschaftlichste Weg.
Wie komme ich wieder aus einem Vertrag heraus?
Achten Sie schon bei Vertragsabschluss auf Laufzeiten, Kündigungsfristen und eine geregelte Übergabe von Daten, Konfigurationen und Dokumentation. Seriöse Anbieter haben damit kein Problem und regeln den Exit transparent.
Fazit: IT-Sicherheit outsourcen oder selbst machen?
Die Bedrohungslage, der Fachkräftemangel und neue Pflichten wie NIS2 machen eines deutlich: Eine rein interne IT-Sicherheit rund um die Uhr ist für die meisten Mittelständler weder personell noch wirtschaftlich zu stemmen. Komplett-Outsourcing bietet Expertise und 24/7-Schutz zu planbaren Kosten, erfordert aber einen sorgfältig ausgewählten Partner und klare Verträge.
Für viele Unternehmen mit 50 bis 250 Mitarbeitenden ist das Co-Managed-Modell der beste Kompromiss: Ihr IT-Team behält die Kontrolle und das Wissen über Ihre Systeme, der Dienstleister liefert Spezialwissen, Werkzeuge und Überwachung rund um die Uhr. Entscheidend ist in jedem Fall, dass Sie als Geschäftsführung die Verantwortung aktiv wahrnehmen, den Dienstleister steuern und Ihre Mitarbeitenden einbinden.
Sie möchten wissen, welches Modell zu Ihrem Unternehmen passt? Vereinbaren Sie jetzt ein unverbindliches Erstgespräch – wir analysieren Ihre aktuelle Sicherheitslage und zeigen Ihnen, wie Sie Ihre IT-Sicherheit wirksam und wirtschaftlich aufstellen.