Ihr Ziel: Angriffe stoppen
Schutz vor Cyberangriffen: erkennen und abwehren, bevor Schaden entsteht
Rund um die Uhr überwacht. Im Ernstfall sofort gehandelt.
Jahre Erfahrung
Unternehmen betreut
Überwachung
Das eigentliche Problem
Cyberangriffe auf Unternehmen bleiben oft tagelang unbemerkt
Cyberangriffe auf Unternehmen beginnen selten mit einem lauten Knall. Am Anfang steht meist eine Phishing-Mail, ein gestohlenes Passwort oder eine ungepatchte Lücke in der Firewall. Danach bewegen sich die Angreifer leise durch Ihr Netz, sammeln Zugangsdaten, kopieren Daten und bereiten die Verschlüsselung vor.
Laut dem Bericht M-Trends 2026 von Mandiant blieben Angreifer 2025 im Median 14 Tage unentdeckt. In diesen zwei Wochen entscheidet sich, ob aus einem Vorfall ein Ausfall wird. Wirksamer Schutz vor Cyberangriffen heißt deshalb nicht nur, Türen abzuschließen, sondern auch zu merken, wenn jemand trotzdem drin ist.
Genau darum geht es auf dieser Seite: Auffälligkeiten sehen, bevor sie zum Problem werden, und im Ernstfall sofort richtig handeln.
Was auf dem Spiel steht
Was ein Cyberangriff Ihr Unternehmen kostet
Laut der Bitkom-Studie Wirtschaftsschutz 2025 entstehen der deutschen Wirtschaft jedes Jahr rund 202 Milliarden Euro Schaden allein durch Cyberangriffe. Dahinter stehen vier sehr konkrete Folgen.
Der Betrieb steht still
Verschlüsselte Server bedeuten: keine Aufträge, keine Rechnungen, keine Produktion. Jeder Tag Stillstand kostet Umsatz und Kundenbeziehungen.
Daten landen im Darknet
Vor der Verschlüsselung ziehen Angreifer Kunden-, Personal- und Vertragsdaten ab und erpressen damit. Es folgen Meldepflichten nach DSGVO.
Kunden verlieren Vertrauen
Auftraggeber und Versicherer fragen, was passiert ist und was Sie dagegen getan haben. Ohne gute Antwort wird es teuer.
Die Geschäftsführung haftet
Unter NIS2 muss die Geschäftsleitung Risikomaßnahmen umsetzen und überwachen (§ 38 BSIG). Wer das versäumt, kann persönlich haften.
So erreichen Sie Ihr Ziel
Schutz vor Cyberangriffen in drei Ebenen: überwachen, erkennen, reagieren
1. Überwachen: rund um die Uhr hinschauen
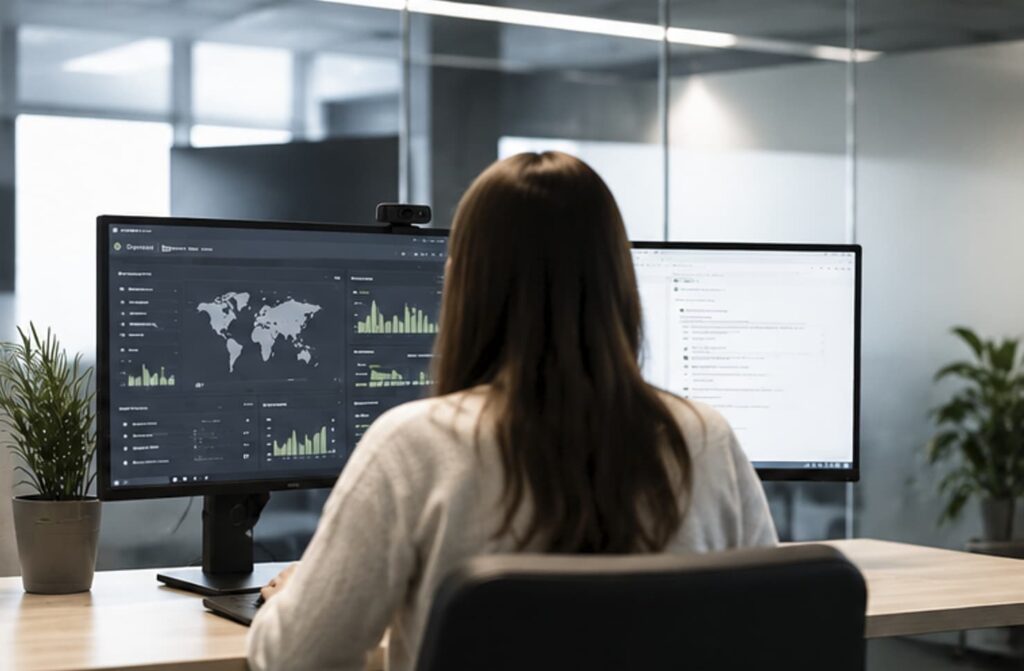
Unser Security Operations Center (SOC) wertet Meldungen aus Firewalls, Servern, Cloud-Diensten und Endgeräten zentral aus, auch nachts und am Wochenende. Über Log-Management und Security Monitoring entsteht ein Gesamtbild, in dem Auffälligkeiten sichtbar werden.
2. Erkennen: Angriffsmuster statt Einzelalarme
Mit EDR und XDR auf den Endgeräten und Network Detection im Netz erkennen wir typische Angriffsschritte: ungewöhnliche Anmeldungen, Rechteausweitung, Bewegung zwischen Systemen und Datenabfluss. Unsere Analysten trennen echte Angriffe von Fehlalarmen, damit Ihr Team nicht in Meldungen untergeht.
3. Reagieren: eindämmen, bevor es teuer wird
Bestätigt sich ein Angriff, isolieren wir betroffene Systeme, sperren kompromittierte Konten und stoppen die Ausbreitung. Unser Incident-Response-Team klärt Ursache und Umfang, unterstützt bei den Meldepflichten und begleitet den Wiederanlauf.
Typische Angriffe
Diese Angriffe stoppen wir am häufigsten
Die Methoden ändern sich, die Muster wiederholen sich. Vier Angriffsarten begegnen uns in mittelständischen Unternehmen besonders oft.
Ransomware
Erpressersoftware verschlüsselt Server und Backups. Wir erkennen die Vorbereitung, also Rechteausweitung und das Abschalten von Schutzsoftware, bevor die Verschlüsselung startet. Mehr zum Ransomware-Schutz.
Phishing und Kontoübernahme
Gestohlene Zugangsdaten zu Microsoft 365 oder VPN sind der häufigste Einstieg. Auffällige Anmeldungen sperren wir, bevor der Angreifer weiterkommt. Vorbeugend hilft E-Mail-Security.
CEO-Fraud und Rechnungsbetrug
Angreifer lesen über Wochen im Postfach mit und ändern im richtigen Moment Bankverbindungen. Ungewöhnliche Weiterleitungsregeln und Anmeldungen verraten sie.
Angriffe über Dienstleister
Fernwartungszugänge von IT-Dienstleistern und Lieferanten werden gezielt missbraucht. Wir überwachen, wer wann zugreift, auch bei privilegierten Konten.
Der Unterschied
Was sich mit einer 24/7-Abwehr ändert
Viele Unternehmen haben Virenschutz und Firewall. Was fehlt, ist jemand, der hinschaut, wenn etwas Ungewöhnliches passiert.
Ohne laufende Überwachung
- Alarme laufen ins Leere, weil niemand sie auswertet
- Angriffe fallen erst auf, wenn Systeme verschlüsselt sind
- Die IT jongliert Tagesgeschäft und Sicherheit
- Im Ernstfall fehlt ein eingespieltes Team
Mit der Deutschen Cyberkom
- Analysten prüfen Auffälligkeiten rund um die Uhr
- Angriffe werden in der frühen Phase gestoppt
- Ihre IT wird entlastet und bekommt klare Empfehlungen
- Fester Ablauf und feste Ansprechpartner im Notfall
Darauf können Sie sich verlassen
Die Deutsche Cyberkom in Zahlen
Erfahrung, Präsenz und geprüfte Qualität: Diese Zahlen und Siegel stehen hinter unserer Arbeit.
25+
Jahre Erfahrung in IT-Sicherheit und Kommunikation
300+
Unternehmen vertrauen auf die Deutsche Cyberkom
3
Standorte: Köln, Frankfurt und Stuttgart
24/7
Überwachung Ihrer IT rund um die Uhr, auch nachts und am Wochenende


Unsere Referenzen
Über 300 gewissenhafte Unternehmen vertrauen bereits auf die Deutsche Cyberkom
Unsere Kunden schätzen unsere präventiven Sicherheitslösungen, professionelles Schwachstellenmanagement und die zuverlässige Betreuung ihrer IT-Infrastruktur durch persönliche Berater, die stets für Sie da sind.





Erfolgsstory
Wie die Gemeinde Remshalden ihre Endgeräte schützt
Die Gemeinde im Rems-Murr-Kreis wollte ihre Sicherheitsarchitektur gezielt stärken. So sind wir vorgegangen.
Die Herausforderung
Mehr mobile Endgeräte und dezentrale Arbeitsplätze vergrößern die Angriffsfläche. Die Gemeinde wollte Zero-Day-Lücken früh erkennen und unabhängiger von klassischen Signaturen werden.
Unsere Lösung
Eine KI-gestützte Endpoint-Sicherheitslösung mit zentraler Steuerung, abgestimmt auf die bestehende Infrastruktur und die Anforderungen der Verwaltung.
Das Ergebnis
Mehr Sichtbarkeit und Kontrolle über alle Endgeräte. Vorfälle werden schneller erkannt und eingedämmt, ohne die Mitarbeitenden im Alltag einzuschränken.
Ihr Einstieg
Ihr IT-Security-Audit für 1.499 € zzgl. MwSt.
Sie wissen vorher, was das Audit kostet. Keine Nachberechnung, keine versteckten Positionen. Am Ende kennen Sie Ihre Lücken und wissen, was zuerst zu tun ist.
Zwei Workshops mit Ihrer Geschäftsführung und IT
Schwachstellen- und Risikobewertung
Priorisierter Maßnahmenplan nach Dringlichkeit und Wirkung
Security-Zertifikat als Nachweis für Kunden und Partner
Sie kümmern sich um Ihr Geschäft. Wir halten Angreifer draußen.
Rund-um-die-Uhr-Monitoring
Wir überwachen Ihre Systeme 24/7.
Regelmäßige Security-Updates
Wir sorgen dafür, dass Sie sich um nichts kümmern müssen.
Transparentes Reporting
Verständlich, regelmäßig und auf den Punkt gebracht.
Bewertung sicherheitsrelevanter Ereignisse
Wir erkennen, was wirklich wichtig ist.
Vollständige Übernahme der Verantwortung
Wir stehen für unsere Arbeit ein.
Rundum-Service
Wir kümmern uns um alle Aspekte Ihrer IT-Sicherheit.
Kontakt aufnehmen, Sicherheit schaffen.
Schreiben Sie uns, fordern Sie einen Rückruf an oder buchen Sie direkt einen Termin. Termine sind meist innerhalb von 24 Stunden möglich.
Ihr Ansprechpartner
Manuel Beha
Wählen Sie direkt einen freien Termin für Ihr kostenloses Erstgespräch (30 Minuten).
Kalender wird nicht angezeigt? Hier geht es zur Terminseite.
Häufige Fragen zum Schutz vor Cyberangriffen
Wie erkennt man einen Cyberangriff im Unternehmen?
Typische Warnzeichen sind Anmeldungen zu ungewöhnlichen Uhrzeiten oder aus fremden Ländern, neu angelegte Administratorkonten, ein plötzlich deaktivierter Virenschutz, große Datenübertragungen nach außen und Dateien mit fremden Endungen. Einzeln fallen diese Signale im Alltag kaum auf. Zuverlässig erkennen Sie Angriffe nur, wenn Meldungen aus Endgeräten, Netzwerk und Cloud zentral zusammenlaufen und jemand sie auswertet, etwa in einem Security Operations Center.
Wie lange bleiben Angreifer unentdeckt?
Laut dem Bericht M-Trends 2026 von Mandiant lag die Verweildauer von Angreifern 2025 im Median bei 14 Tagen. Wird ein Unternehmen erst von außen auf den Angriff hingewiesen, etwa durch eine Erpressernachricht, dauert es deutlich länger als bei eigener Erkennung. Eigene Überwachung verkürzt diese Zeit am stärksten.
Was ist der Unterschied zwischen Virenschutz und EDR?
Klassischer Virenschutz vergleicht Dateien mit bekannten Schadprogrammen. EDR (Endpoint Detection and Response) beobachtet dagegen das Verhalten auf dem Gerät: welche Prozesse starten, welche Rechte sie anfordern und mit wem sie kommunizieren. So werden auch unbekannte Angriffe und Angreifer erkannt, die legitime Werkzeuge missbrauchen. Verdächtige Geräte lassen sich per Knopfdruck isolieren.
Was macht ein Security Operations Center (SOC)?
Ein SOC ist ein Team aus Sicherheitsanalysten, das die IT eines Unternehmens rund um die Uhr überwacht. Es sammelt Meldungen aus allen Systemen, bewertet sie, unterscheidet Fehlalarme von echten Angriffen und leitet Gegenmaßnahmen ein. Als Managed Service nutzen Sie ein SOC, ohne selbst ein Schichtteam aufbauen zu müssen.
Brauchen auch mittelständische Unternehmen ein SOC?
Angreifer wählen ihre Ziele nicht nach Größe, sondern nach Gelegenheit. Gerade mittelständische Unternehmen haben selten eigenes Sicherheitspersonal für Nacht- und Wochenendschichten. Ein externes SOC schließt genau diese Lücke zu planbaren monatlichen Kosten. Mehr dazu auf unserer Seite zum Managed Security Service.
Was ist zu tun, wenn ein Angriff gerade läuft?
Betroffene Systeme vom Netz trennen, aber nicht ausschalten, damit Spuren erhalten bleiben. Keine Lösegeldforderung beantworten, Zugangsdaten von einem sauberen Gerät aus ändern und sofort Fachleute hinzuziehen. Eine Schritt-für-Schritt-Anleitung und unseren direkten Notfallkontakt finden Sie auf der Seite Gehackt, was tun?.
Welche Meldepflichten gelten nach einem Sicherheitsvorfall?
Unternehmen, die unter NIS2 fallen, müssen erhebliche Sicherheitsvorfälle an das BSI melden: eine frühe Erstmeldung innerhalb von 24 Stunden, eine Meldung innerhalb von 72 Stunden und einen Abschlussbericht nach spätestens einem Monat (§ 32 BSIG). Sind personenbezogene Daten betroffen, ist zusätzlich die Datenschutzaufsicht innerhalb von 72 Stunden zu informieren (Art. 33 DSGVO). Ob Ihr Unternehmen unter NIS2 fällt, erfahren Sie auf unserer NIS2-Seite.
Wie können sich Unternehmen vor Cyberangriffen schützen?
Wirksamer Schutz vor Cyberangriffen besteht aus mehreren Schichten. Die Grundlage bilden eine gut konfigurierte Firewall, zeitnahe Updates, Multi-Faktor-Authentifizierung, getestete Backups und geschulte Mitarbeitende. Darüber liegt die Erkennung: Endpoint-Schutz mit EDR und eine 24/7-Überwachung bemerken Angreifer, die diese Schichten trotzdem überwinden. Ein eingeübter Notfallplan sorgt schließlich dafür, dass im Ernstfall jeder weiß, was zu tun ist.
Was kostet es, Cyberangriffe erkennen und abwehren zu lassen?
Die Kosten hängen vor allem von der Zahl der Endgeräte, Server und Cloud-Dienste ab, die überwacht werden sollen. Abgerechnet wird in der Regel monatlich. Ein guter Einstieg ist unser IT-Security-Audit zum Festpreis von 1.499 € zzgl. MwSt.: Danach wissen Sie, wo Sie stehen und welche Überwachung zu Ihnen passt.
Wie läuft der Start mit der Deutschen Cyberkom ab?
Im kostenlosen Erstgespräch klären wir Ihre Ausgangslage und Ihre Ziele. Danach nehmen wir Ihre Systeme auf, binden sie an die Überwachung an und stimmen Eskalationswege und Ansprechpartner mit Ihnen ab. Sie erhalten ein Angebot mit festem Leistungsumfang, bevor etwas startet.