

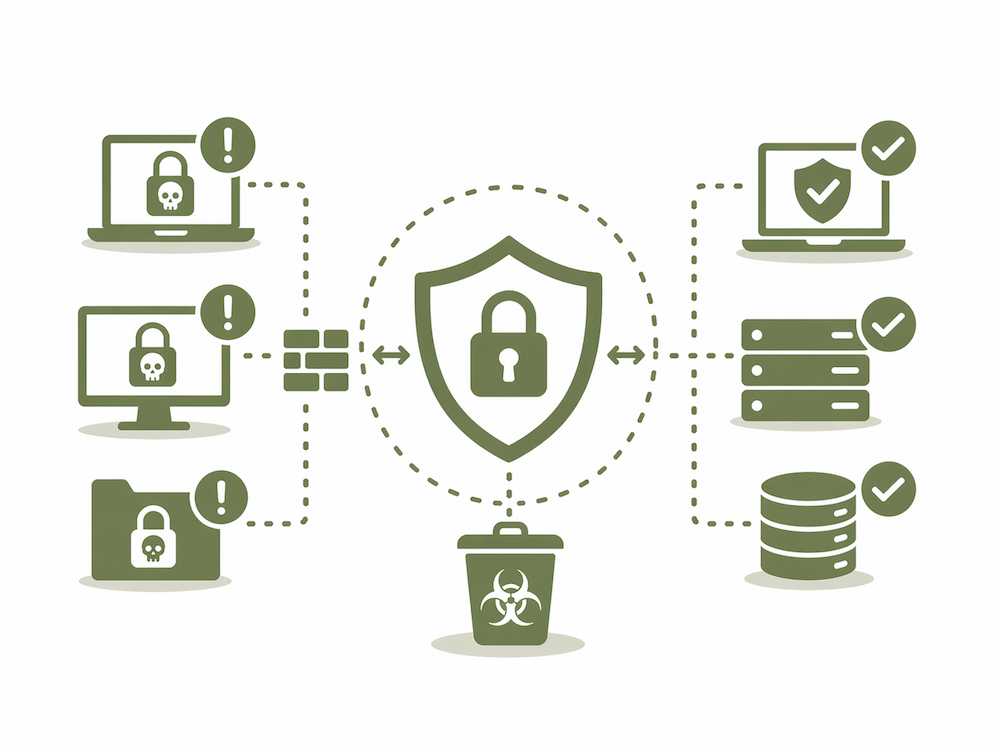
Freitagnacht, 2:14 Uhr. Auf einem Dateiserver werden innerhalb weniger Minuten Tausende Dateien umbenannt und überschrieben. Die Endpoint-Lösung hat am Abend zwar eine verdächtige Anmeldung gemeldet, doch die Meldung liegt in einer Warteschlange. Bis am Morgen jemand reagiert, sind Netzlaufwerke, Buchhaltung und Produktionsplanung verschlüsselt.
Solche Abläufe sind typisch. Ransomware-Gruppen bereiten Angriffe oft tagelang vor und schlagen dann zu einem Zeitpunkt zu, an dem möglichst wenige Menschen hinsehen. Ab dem Start der Verschlüsselung zählt jede Minute. Genau für diese Phase gibt es Ransomware Containment: die Fähigkeit, einen laufenden Angriff automatisch zu erkennen und zu stoppen, bevor er sich ausbreitet.
In diesem Beitrag erfahren Sie, was Ransomware Containment ist, wie es technisch funktioniert, wie es sich von Erkennung und Incident Response unterscheidet, wo klassische Lösungen an Grenzen stoßen und was das BSI zur Ransomware-Abwehr empfiehlt.
Was ist Ransomware?
Ransomware ist Schadsoftware, die Daten und Systeme verschlüsselt und so unbrauchbar macht. Die Täter fordern Lösegeld für die Entschlüsselung. Heute stehlen viele Gruppen vorher zusätzlich Daten und drohen mit deren Veröffentlichung. Fachleute sprechen dann von doppelter Erpressung.
Das BSI beschreibt Ransomware als seit Jahren etabliertes Geschäftsmodell Krimineller und als eine der größten Bedrohungen für Unternehmen und Organisationen jeder Größe. Laut Bundeslagebild Cybercrime 2024 des BKA wurden der Polizei im Jahr 2024 950 schwere Ransomware-Angriffe auf Unternehmen und Institutionen gemeldet. Die Dunkelziffer dürfte deutlich höher liegen. Nach der Bitkom-Studie Wirtschaftsschutz 2025 war jedes dritte befragte Unternehmen in den vergangenen zwölf Monaten von Ransomware betroffen.
Wie Ransomware ins Unternehmen kommt
| Einfallstor | Typischer Ablauf |
|---|---|
| Phishing | Ein Anhang oder Link lädt Schadsoftware nach oder stiehlt Zugangsdaten |
| Gestohlene Zugangsdaten | Angreifer melden sich mit gültigen Daten an VPN, Remote Desktop oder Cloud-Diensten an |
| Ungepatchte Schwachstellen | Lücken in Firewalls, VPN-Gateways oder Servern werden direkt aus dem Internet ausgenutzt |
| Offene Fernzugänge | Remote Desktop oder Fernwartung ohne Multi-Faktor-Authentifizierung |
| Lieferkette | Angriff über einen IT-Dienstleister oder kompromittierte Software |
Die Phasen eines Ransomware-Angriffs
- Erster Zugriff über eines der genannten Einfallstore.
- Ausbreitung im Netz und Suche nach wertvollen Systemen, oft über Tage. Wie Sie diese Phase erkennen, beschreiben wir im Beitrag Lateral Movement erkennen.
- Rechteausweitung bis hin zu Domänenadministrator-Rechten.
- Datenabfluss für die spätere Erpressung.
- Sabotage der Wiederherstellung, etwa durch Löschen von Backups und Schattenkopien.
- Verschlüsselung, häufig nachts oder am Wochenende, auf möglichst vielen Systemen gleichzeitig.
Was ist Ransomware Containment?
Ransomware Containment, auf Deutsch Eindämmung, bezeichnet alle Maßnahmen, die einen laufenden Ransomware-Angriff begrenzen und stoppen, bevor er sich weiter ausbreitet. Im Mittelpunkt steht nicht die Frage, ob ein Angriff erkannt wird, sondern wie schnell er tatsächlich unterbrochen wird.
Typische Containment-Maßnahmen sind:
- das betroffene Gerät oder den betroffenen Benutzer vom Netz und von Dateifreigaben trennen,
- kompromittierte Konten sperren,
- schädliche Prozesse beenden,
- Verbindungen zu weiteren Systemen blockieren.
Ziel ist, aus einem Vorfall, der ein Gerät oder einen Server betrifft, keine Krise werden zu lassen, die das ganze Unternehmen lahmlegt.
Warum bei Ransomware die Zeit entscheidet
Ab dem Start der Verschlüsselung geht alles sehr schnell. Moderne Ransomware verschlüsselt große Datenmengen in kurzer Zeit und greift dabei vor allem auf Netzlaufwerke und Dateiserver zu, auf die viele Benutzer Zugriff haben. Ein einziges kompromittiertes Benutzerkonto mit weitreichenden Rechten kann so in kurzer Zeit einen großen Teil der Unternehmensdaten unbrauchbar machen.
Gleichzeitig laufen viele Reaktionsprozesse in Stunden ab: Ein Alarm wird erzeugt, geprüft, eingeordnet, eskaliert, und erst dann wird gehandelt. Nachts und am Wochenende dauert das oft noch länger. Diese Lücke zwischen Erkennung und tatsächlichem Eingreifen ist der Moment, in dem der größte Schaden entsteht.
Wie Ransomware Containment funktioniert
1. Verschlüsselung am Verhalten erkennen
Ransomware lässt sich nicht zuverlässig an bekannten Signaturen erkennen, weil ständig neue Varianten entstehen. Containment-Lösungen achten deshalb auf das Verhalten:
- viele Dateien werden in kurzer Zeit geöffnet, verändert und umbenannt,
- Dateiinhalte werden durch scheinbar zufällige, verschlüsselte Daten ersetzt,
- ungewöhnliche Dateiendungen oder Erpresserschreiben tauchen auf,
- ein Benutzer greift plötzlich auf weit mehr Dateien zu als üblich.
2. Automatisch bewerten
Wird ein solches Muster erkannt, muss die Lösung in Sekunden entscheiden, ob es sich um einen Angriff handelt oder um eine legitime Massenänderung, etwa eine Datenmigration. Gute Lösungen kombinieren mehrere Merkmale, um Fehlalarme gering zu halten, und lassen bekannte Ausnahmen definieren.
3. Sofort eingreifen
Ist der Angriff bestätigt, folgt die Eindämmung ohne menschliche Freigabe: Der verursachende Benutzer oder das Gerät wird von den Dateifreigaben getrennt, die Sitzung beendet, gegebenenfalls das Gerät über Schnittstellen zu Netzwerk oder Endpoint-Lösung isoliert. Die Verschlüsselung bricht ab, bevor weitere Systeme betroffen sind.
4. Informieren und dokumentieren
Gleichzeitig werden das IT-Team oder der Sicherheitsdienstleister alarmiert. Die Lösung dokumentiert, welche Dateien betroffen sind, sodass gezielt aus dem Backup wiederhergestellt werden kann, statt ganze Server zurückzuspielen.
Erkennung, Reaktion und Eindämmung: der Unterschied
| Begriff | Frage | Typische Werkzeuge | Geschwindigkeit |
|---|---|---|---|
| Erkennung (Detection) | Was passiert gerade? | Virenschutz, EDR, SIEM, NDR | Sekunden bis Minuten |
| Reaktion (Response) | Wie bearbeiten wir den Vorfall? | Incident-Response-Team, MDR, Playbooks | Minuten bis Stunden |
| Eindämmung (Containment) | Wie stoppen wir die Ausbreitung sofort? | automatische Isolation, Sperrung von Konten und Freigaben | Sekunden |
Ein Beispiel macht den Unterschied deutlich: Ein Dateiserver zeigt plötzlich massenhafte Änderungen. Die Erkennung meldet einen Alarm. Die Reaktion bedeutet, dass ein Analyst den Alarm prüft und Maßnahmen einleitet. Das Containment trennt den verursachenden Benutzer sofort von allen Freigaben und stoppt die Verschlüsselung, noch während der Analyst den Alarm öffnet.
Wo klassische Lösungen an Grenzen stoßen
Antivirus, EDR, SIEM und Managed Detection and Response sind wichtige Bausteine. Bei Ransomware zeigen sich aber typische Lücken:
- Erkennung ist nicht gleich Unterbrechung. Viele Systeme erzeugen Alarme, greifen aber nicht automatisch ein, weil Fehlalarme betriebliche Abläufe stören könnten.
- Prozesse brauchen Zeit. Bei MDR-Diensten prüft ein Analyst den Vorfall, bevor gehandelt wird. Das ist sinnvoll, kostet aber Minuten bis Stunden.
- Angreifer schalten Schutz ab. Ransomware-Gruppen versuchen gezielt, Endpoint-Lösungen zu deaktivieren oder auf Systemen ohne Schutz zu arbeiten, etwa auf nicht verwalteten Geräten oder Hypervisoren.
- Die Verschlüsselung passiert oft auf dem Dateiserver. Der Angriff wird von einem kompromittierten Gerät aus gestartet, die Daten liegen aber auf zentralen Freigaben. Wer nur das Endgerät überwacht, sieht nicht unbedingt, was auf dem Speicher passiert.
Welche Rolle MDR spielt
Managed Detection and Response, kurz MDR, überwacht die Umgebung rund um die Uhr, bewertet Alarme und unterstützt bei der Reaktion. Für die Erkennung und Aufarbeitung komplexer Angriffe ist das unverzichtbar. Ransomware Containment ergänzt MDR um den automatischen Eingriff in den ersten Sekunden. Die Arbeitsteilung lautet: MDR erkennt und versteht, Containment stoppt sofort. Mehr zur Rolle von EDR und XDR lesen Sie auf unserer Seite EDR und XDR.
Wie viel Automatik ist sinnvoll?
Die größte Sorge bei automatischer Eindämmung sind Fehlalarme. Was passiert, wenn eine legitime Massenänderung, etwa eine Datenmigration oder ein Archivierungsjob, für einen Angriff gehalten wird und ein wichtiger Benutzer plötzlich keinen Zugriff mehr hat?
Diese Sorge ist berechtigt, lässt sich aber gut beherrschen:
- Gezielter Eingriff statt Totalabschaltung. Moderne Lösungen trennen nur den verursachenden Benutzer oder das verursachende Gerät von den Dateifreigaben. Der restliche Betrieb läuft weiter.
- Ausnahmen definieren. Bekannte Prozesse wie Backup-Software, Migrationswerkzeuge oder Archivierung werden als Ausnahmen hinterlegt.
- Schnelle Freigabe. Ein fälschlich getrennter Benutzer kann in Minuten wieder freigeschaltet werden. Der Schaden durch einen Fehlalarm ist damit klein im Vergleich zu einer flächendeckenden Verschlüsselung.
- Beobachtungsphase. Vor dem scharfen Betrieb läuft die Lösung einige Zeit im reinen Meldemodus, um typische Abläufe kennenzulernen.
Die Abwägung fällt in den meisten Unternehmen klar aus: Ein seltener, schnell behobener Fehlalarm ist das kleinere Übel gegenüber einem Angriff, der ungebremst durchläuft.
Sonderfall Virtualisierung und Hypervisoren
Viele Ransomware-Gruppen greifen gezielt die Virtualisierungsebene an. Wer die Verwaltung eines Hypervisors übernimmt, kann alle darauf laufenden virtuellen Maschinen auf einmal verschlüsseln, ohne jede einzelne angreifen zu müssen. Auf Hypervisoren läuft in der Regel keine klassische Endpoint-Software, sodass ein solcher Angriff an vielen Schutzmaßnahmen vorbeigeht.
Für Containment bedeutet das: Auch die Speicher und Datenspeicher der Virtualisierung müssen überwacht werden, und die Verwaltungszugänge gehören streng abgesichert, ausschließlich aus einem eigenen Verwaltungsnetz und mit Multi-Faktor-Authentifizierung. Wie sich die Verwaltungsebene vom übrigen Netz trennen lässt, beschreiben wir im Beitrag Ost-West-Traffic begrenzen.
Was Containment nicht verhindert: Datenabfluss
Ransomware Containment stoppt die Verschlüsselung. Viele Täter haben zu diesem Zeitpunkt aber bereits Daten kopiert, um mit deren Veröffentlichung zu drohen. Gegen diesen Teil der Erpressung hilft Containment allein nicht. Wichtig sind deshalb zusätzlich:
- Erkennung ungewöhnlicher Datenströme, etwa große Uploads zu unbekannten Zielen, zum Beispiel mit Network Detection and Response.
- Begrenzte Zugriffsrechte, damit ein einzelnes Konto nicht alle Daten lesen kann.
- Segmentierung, damit Angreifer nicht unbemerkt alle Server erreichen.
- Ein Plan für die Kommunikation, falls Daten veröffentlicht werden, inklusive Prüfung der Meldepflichten nach DSGVO.
Containment ist damit ein wichtiger Baustein, aber kein Ersatz für eine mehrschichtige Verteidigung.
Was das BSI zur Ransomware-Abwehr empfiehlt
Containment wirkt am besten zusammen mit einer soliden Prävention. Das BSI hat dafür die Top 10 der Ransomware-Maßnahmen zusammengestellt:
| Nr. | Maßnahme laut BSI | Was das in der Praxis bedeutet |
|---|---|---|
| 1 | Updates und Patches | zeitnah einspielen, besonders bei Systemen am Netzwerkrand |
| 2 | Fernzugänge absichern | nur über VPN mit Zwei-Faktor-Authentisierung |
| 3 | E-Mails und Makros | aktive Inhalte und Makros einschränken, Mitarbeitende schulen |
| 4 | Programmausführung einschränken | Ausführung aus benutzerbeschreibbaren Verzeichnissen unterbinden |
| 5 | Virenschutz | moderne Schutzfunktionen und Cloud-Dienste nutzen |
| 6 | Administratorkonten | nur für Verwaltungsaufgaben, mit Zwei-Faktor-Authentisierung |
| 7 | Netzsegmentierung | begrenzt, wie weit sich ein Angriff ausbreiten kann |
| 8 | Backups | Offline-Backup als wichtigste präventive Maßnahme, Wiederherstellung regelmäßig testen |
| 9 | Active Directory härten | nach den Vorgaben des IT-Grundschutzes |
| 10 | Notfallplan | Reaktion und Wiederherstellung für den Ernstfall regelmäßig üben |
Ergänzend bietet das BSI einen ausführlichen Maßnahmenkatalog Ransomware. Zum Lösegeld ist die Haltung des BSI eindeutig: Es rät dringend davon ab, auf Forderungen einzugehen, weil eine Entschlüsselung nicht garantiert ist und weitere Angriffe finanziert werden.
Was tun, wenn die Verschlüsselung bereits läuft?
Ist kein automatisches Containment im Einsatz oder hat es nicht gegriffen, gelten diese Sofortmaßnahmen:
- Betroffene Systeme vom Netz trennen, aber nicht ausschalten, damit Spuren im Arbeitsspeicher erhalten bleiben.
- Verdächtige Konten sperren, insbesondere Administratorkonten.
- Backups schützen, also Sicherungssysteme sofort vom Netz trennen, falls sie noch nicht betroffen sind.
- Fachleute hinzuziehen, intern oder extern. Unsere Notfall-Hotline erreichen Sie unter +49 221 670 013 23.
- Melden: Je nach Unternehmen an das BSI nach NIS2, an die Datenschutzaufsicht nach DSGVO und Anzeige bei der Polizei.
Ausführlicher beschreiben wir das Vorgehen im Beitrag IT-Notfallhilfe für Unternehmen.
Praxisbeispiel: Derselbe Angriff mit und ohne Containment
Ein Großhändler mit 180 Beschäftigten, drei Dateiservern und einem zentralen Speichersystem. Ein Angreifer hat über ein gestohlenes VPN-Passwort Zugang erhalten und sich über mehrere Tage Administratorrechte verschafft.
Ohne Containment:
- Samstag, 1:30 Uhr: Die Verschlüsselung startet von einem Server aus auf allen Freigaben gleichzeitig.
- 1:45 Uhr: Die Endpoint-Lösung meldet verdächtige Aktivität. Der Alarm geht an ein Postfach, das am Wochenende niemand liest.
- Montag, 7:10 Uhr: Die ersten Mitarbeitenden melden, dass keine Datei mehr zu öffnen ist. Alle drei Dateiserver und die Warenwirtschaft sind verschlüsselt. Das Backup im selben Netz wurde vorher gelöscht.
- Folgewochen: Notbetrieb, Wiederaufbau, Forensik, Meldungen an Behörden, Gespräche mit Kunden.
Mit Containment:
- Samstag, 1:30 Uhr: Die Verschlüsselung startet.
- Nach wenigen Sekunden: Die Containment-Lösung erkennt das Muster auf dem Speichersystem und trennt das verursachende Konto und den Server von allen Freigaben. Einige Hundert Dateien sind betroffen.
- 1:31 Uhr: Das Bereitschaftsteam wird per Anruf und SMS alarmiert.
- Montag, 7:00 Uhr: Der Betrieb läuft. Die betroffenen Dateien wurden aus dem Backup wiederhergestellt, die Untersuchung des Einfallstors läuft, das VPN-Konto ist gesperrt.
Der Angriff war in beiden Fällen derselbe. Der Unterschied liegt allein darin, wie schnell er gestoppt wurde.
Ransomware Containment und NIS2
Für Unternehmen, die unter NIS2 fallen, gehören die Bewältigung von Sicherheitsvorfällen und die Aufrechterhaltung des Betriebs nach § 30 BSIG zu den Mindestanforderungen. Ein erheblicher Vorfall muss laut BSI spätestens 24 Stunden nach Kenntnis gemeldet werden. Automatische Eindämmung hilft in doppelter Hinsicht: Sie begrenzt die Auswirkungen eines Vorfalls und liefert gleichzeitig eine genaue Dokumentation, welche Systeme und Daten betroffen waren. Einen Überblick über die Pflichten gibt unser Beitrag NIS2-Richtlinie einfach erklärt.
Was ein Angriff kostet und was Containment ändert
Die Kosten eines Ransomware-Angriffs entstehen nur zum kleineren Teil durch die Technik. Die großen Posten sind:
- Betriebsunterbrechung: Produktion, Logistik, Vertrieb und Verwaltung stehen still.
- Wiederherstellung: Systeme neu aufsetzen, Daten zurückspielen, Spuren analysieren.
- Externe Unterstützung: Forensik, Rechtsberatung, Krisenkommunikation.
- Folgeschäden: abgeflossene Daten, Meldepflichten, Vertrauensverlust bei Kunden.
Nach der Bitkom-Studie Wirtschaftsschutz 2025 war der Ausfall oder die Schädigung von Informations- und Produktionssystemen und Betriebsabläufen der größte Schadensposten der deutschen Wirtschaft. Containment setzt genau hier an: Wird die Verschlüsselung nach wenigen Sekunden gestoppt, sind statt Hunderter Server und Millionen Dateien nur wenige Dateien betroffen, die gezielt aus dem Backup zurückgeholt werden.
Checkliste: Wie gut sind Sie vorbereitet?
- Würde ein laufender Verschlüsselungsangriff auf einem Dateiserver auch nachts und am Wochenende in Sekunden gestoppt?
- Reagiert Ihre Sicherheitslösung automatisch oder wartet sie auf eine menschliche Freigabe?
- Gibt es ein Backup, das vom Netz getrennt oder unveränderlich ist, und wurde die Wiederherstellung in den letzten Monaten getestet?
- Sind Administratorkonten von normalen Benutzerkonten getrennt und mit Multi-Faktor-Authentifizierung geschützt?
- Ist Ihr Netzwerk so segmentiert, dass sich ein Angriff nicht ungehindert ausbreiten kann?
- Gibt es einen Notfallplan, der auch ausgedruckt vorliegt, falls alle Systeme verschlüsselt sind?
Wenn Sie mehrere Fragen nicht klar mit Ja beantworten können, besteht eine Lücke zwischen Erkennung und wirksamer Eindämmung.
Ransomware Containment mit BullWall
Als Partner setzen wir für die automatische Eindämmung von Ransomware auf BullWall. Laut Hersteller wird BullWall ohne Agenten auf den Endgeräten betrieben, auf einer einzelnen virtuellen Maschine. Die Lösung überwacht Server, Dateifreigaben und Speichersysteme, erkennt Verschlüsselung und isoliert den kompromittierten Benutzer, entzieht Zugriffe und unterbindet die weitere Ausbreitung. Über Schnittstellen lässt sie sich mit SIEM-, EDR-, NAC- und SOC-Plattformen verbinden. Nach Herstellerangaben schützt BullWall mehr als 750 Organisationen in über 20 Ländern.
Der Vorteil dieses Ansatzes: BullWall setzt dort an, wo die Daten liegen, auf Dateiservern und Speichern, und greift auch dann, wenn der Angriff von einem Gerät ohne Endpoint-Schutz oder mit deaktiviertem Schutz ausgeht. Bestehende Lösungen wie EDR, XDR, SIEM oder MDR werden nicht ersetzt, sondern ergänzt.
Wir unterstützen Sie bei der Einbindung in Ihre bestehende Sicherheitsarchitektur, bei der Abstimmung von Ausnahmen und Alarmwegen und bei der Integration in Ihren Notfallplan.
Ransomware Containment in fünf Schritten einführen
- Kritische Daten identifizieren. Wo liegen die Daten, deren Verlust den Betrieb stoppen würde: Dateiserver, Speichersysteme, virtuelle Umgebungen, Cloud-Speicher?
- Bestehende Abwehr prüfen. Welche Lösungen erkennen heute Ransomware, wer wird alarmiert, und was passiert nachts und am Wochenende?
- Lösung anbinden. Containment an Dateiserver und Speicher anbinden, Schnittstellen zu EDR, SIEM oder Netzwerkzugangskontrolle einrichten.
- Beobachten und Ausnahmen festlegen. Einige Wochen im Meldemodus betreiben, legitime Massenänderungen als Ausnahmen hinterlegen, dann die automatische Eindämmung aktivieren.
- Üben. Einen simulierten Angriff durchspielen, Alarmwege testen, die gezielte Wiederherstellung aus dem Backup proben und das Ergebnis in den Notfallplan übernehmen.
Fazit: Erkennen reicht nicht, es muss gestoppt werden
Ransomware ist eine der größten Bedrohungen für Unternehmen. Prävention nach den BSI-Empfehlungen senkt das Risiko erheblich, kann einen erfolgreichen Angriff aber nie ganz ausschließen. Ob daraus ein Totalausfall wird, entscheidet sich in den ersten Minuten nach Beginn der Verschlüsselung. Ransomware Containment schließt die Lücke zwischen Erkennung und Reaktion, indem es laufende Verschlüsselung automatisch stoppt, und ergänzt so EDR, MDR und Backup zu einer wirksamen Verteidigung.
Sie möchten wissen, wie schnell Ihr Unternehmen einen laufenden Ransomware-Angriff stoppen würde? Wir zeigen Ihnen BullWall in einer Demo und prüfen gemeinsam Ihre Abwehrkette. Jetzt kostenlose Erstberatung buchen.















